蓝队PowerShell安全包

使用Microsoft Teams发送警报替代电子邮件
如果您希望使用Microsoft Teams发送警报而不是使用电子邮件,您需要加载此仓库的microsoft-teams分支,其中包含Teams警报的修改。我需要一些时间才能将此作为安装脚本中的配置选项实现。使用Microsoft Teams发布警报并不能消除此仓库中对某些电子邮件通知的需求。某些操作仍将使用电子邮件。这些Teams帖子在您首先创建一个Webhook之后才能完成。所谓的Webhook提供了向Microsoft Teams频道发送警报或其他通知的可能性。我个人在使用此消息后仍然更喜欢电子邮件,因为在我看来它们更容易分类。
您可以通过以下步骤创建Webhook(如果您是管理员的话)
- 打开Microsoft Teams应用程序
- 在左侧窗格中点击“Teams”
- 点击所需Teams频道旁边的“...”三点图标。示例频道名称:General
- 点击这三个点会显示一个下拉菜单。点击“Connectors”
- 在“Incoming Webhook”旁边点击“Add”按钮
- 在Incoming Webhook弹出屏幕上点击“Add”
- 在Incoming Webhook屏幕上执行以下操作
a. 为您的Webhook定义一个名称。在下图中,该值为“PowerShell-TeamsMessagePost”
b. 点击“Create”
c. 您也可以使用“Upload Image”为Incoming Webhook选择一张图片。在下图中,我保留了默认图标,即白色背景上的浅蓝色三角形。
d. 点击“Create”
- 创建Incoming Webhook URL。复制该URL并点击“Done”
您现在可以在我的B.T.P.S安全包脚本中使用上述URL。您可以通过执行以下命令快速更新脚本中的值
$WebHook = Read-Host -Prompt "Paster your Webhook URL here: "
$SIEM = Read-Host -Prompt "If you have a SIEM in your environment enter the link here: "
$BTPSHome = Read-Host -Prompt "Where did you save the BTPS Security Pacakge git repo? EXAMPLE: C:\Users\Administrator\Downloads\BTPS-SecPack-microsoft-teams"
$Files = (Get-ChildItem -Path $BTPSHome -Include "AttemptedPasswordChange.ps1","AttemptedPasswordReset.ps1","Failed.Username.and.Password.ps1","User.Account.Created.ps1 ","User.Account.Locked.ps1","User.Account.Unlocked.ps1","DNSZoneTransferAlert.ps1","NewComputerAlert.ps1","Query-InsecureLDAPBinds.ps1","UnusualUserSignInAlert.ps1","Watch-PortScan.ps1 " -Recurse -ErrorAction SilentlyContinue -Force).FullName
ForEach ($File in $Files) {

    ((Get-Content -Path $File -Raw) -Replace "WEBHOOK_URL_REPLACE","$WebHook") | Set-Content -Path $File -Force
    ((Get-Content -Path $File -Raw) -Replace "SIEM TOOL LINK","$SIEM") | Set-Content -Path $File -Force

}  # End ForEach
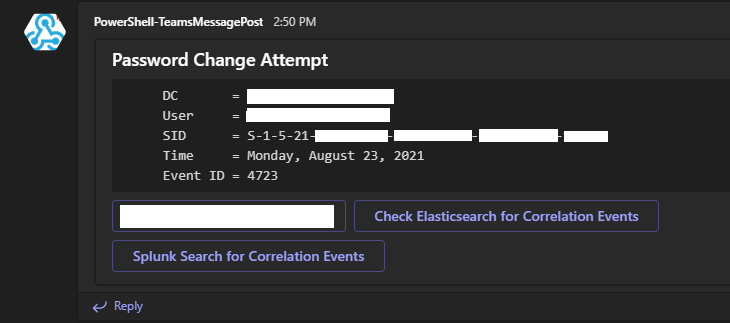
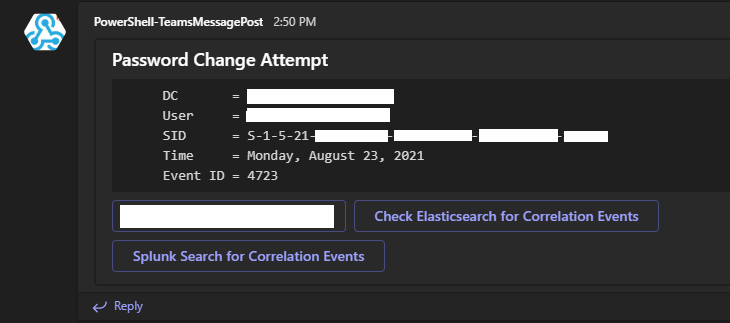
您在Microsoft Teams中的警报将类似于这样
为项目做贡献
如果您希望帮助贡献此项目的内容,请随时通过 [email protected] 与我联系,分享您的想法和建议。有关此方面的更多一般信息,请参阅CONTRIBUTING文档。
捐赠
如果您希望捐赠此项目以帮助我维护一个漂亮的文档网站,您的捐款将不胜感激。

发送以太坊到:0xBeDbCfA5366fF1187957BB3ed8811c51B4dBe4D4
B.T.P.S.安全包
此仓库包含一系列PowerShell工具,可用于根据Microsoft的建议保护和防御环境。此仓库还假设您已参考了Windows事件记录速查表来配置环境中的日志记录。使用LOG-MD或CIS-CAT确保已配置推荐的日志记录。
Installer.ps1
我编写了一个初始安装脚本,以尽可能自动地设置这些保护措施。这些脚本大多数是电子邮件警报。运行 Installer.ps1 时,系统会询问您希望如何向SMTP服务器进行身份验证。可以通过使用凭据文件或IP地址身份验证来完成。此脚本应在域控制器上运行,因为许多警报都位于此处。我建议在您的环境中使用基于HTTPS的WinRM。我在该项目网站上提供了有关基于HTTPS的WinRM的视频和设置说明,请点击此处。此脚本将告知您的环境是否正在使用基于SSL的LDAP。如果您希望在环境中配置基于SSL的LDAP(我强烈推荐),我做了一个关于如何安全可靠地执行此操作的视频,请点击此处。Installer.ps1 脚本将帮助您设置此包的每个部分,脚本中会暂停等待您完成所需的任务(如果需要)。例如,其中一个等待是让您设置要推送的组策略。运行后,以下大多数保护措施将应用于您的环境。“异常登录警报”要求您修改 UserComputerList.csv 文件,使其包含哪些用户应登录到哪些设备的内容。
运行 Installer.ps1 后包含哪些保护措施?
- 金丝雀可执行诱饵 我包含了一些攻击者可能无法抗拒执行的执行文件。这些可执行文件是假二进制文件,在执行时打印原始可执行文件的帮助信息,使其看起来像是合法的。这些可执行文件旨在上传到Canary Tokens,无论何时文件被执行,都会向您发送电子邮件警报。相关说明请点击此处查看。
- RemediateCompromisedOfficeAccount.ps1 查看 用于响应Office365密码被泄露的用户。这将重置密码(从而终止会话)。删除邮箱委派。删除指向外部域的邮件转发规则。删除邮箱上的全局邮件转发属性。将帐户的密码复杂性设置为高。启用邮箱审计。生成供管理员审查的审计日志。
- 帐户和密码警报 查看
- 在帐户两周内或更短时间内到期时接收警报
- 接收包含所有密码在两周内或更短时间内到期的用户表格的警报
- 当用户尝试更改其密码时接收警报
- 当一个帐户尝试更改另一个帐户的密码时接收警报
- 当帐户登录服务器失败时接收警报
- 当创建新用户帐户时接收警报
- 当用户帐户被锁定时接收警报
- 当用户帐户被解锁时接收警报
- 当管理员凭据用于以提升权限执行进程时接收警报。这实际上仅用于监控可能违反IT建议被授予管理员凭据的用户。如果需要,也可用于监控管理员的可疑活动。您很可能不需要实施 MonitorAdminEscalation.ps1
- AutoRunsToWinEvent 原始 查看
- 这基本上会在事件查看器中创建包含AutoRuns哈希的事件日志条目。我不是此脚本的作者。我只是将其包含在包中,因为这是一件需要跟踪的重要事项。
- 设备发现 查看
- 每当之前从未连接到您网络的设备从您的DHCP服务器获取IP地址时,接收警报。
- 事件警报 查看
- 当发生DNS区域传输时接收警报
- 当在设备上安装新服务(非Windows Defender升级)时接收警报
- 当新计算机加入域时接收警报
- 当发生不安全的LDAP绑定(绑定不是LDAP over SSL)时接收警报
- 当用户登录到未分配的设备时接收警报
- 加固Cmdlets 查看
- 每日接收用户Azure登录信息
- 在客户端或IIS服务器上禁用弱TLS和SSL协议
- 在可用时启用DNS over HTTPS
- 在本地IIS服务器上启用HSTS
- 修复目录名称中包含空格但未使用引号来防止执行注入负载的服务路径
- 从远程或本地计算机卸载PowerShell版本2
- 从所有接收邮件的收件箱中移除被报告为垃圾邮件的邮件
- 轮换在线交换环境中使用的Kerberos密钥
- 在设备上启用或禁用SMB签名,以及禁用或启用SMBv1或SMBv2和SMBv3
- 启用RDP网络级别身份验证,防止非域计算机通过RDP连接到客户端
- 更新本地或远程计算机上的任何可用驱动程序更新
- 当发件人姓名与公司中的姓名匹配但电子邮件地址并非来自内部域时,在Outlook用户收到的邮件中添加通知横幅
- 创建传输规则,使Microsoft Exchange服务器拒绝失败的DMARC电子邮件消息
- 本地端口扫描监控 查看
- 当在本地设备上检测到端口扫描时接收警报
- 当绑定shell打开时接收警报,并记录设备的所有已建立连接,包括使用的端口和协议
- Sysmon 查看
- 使用默认的自定义sysmon配置文件在环境中启用Sysmon日志记录
- 使用WHOIS域查找发现连接时间少于2年的域,并在客户端连接时接收警报
- 对连接到的IP地址执行黑名单检查,并在客户端连接时接收警报
- 对Windows进程执行哈希验证,发现Virus Total返回结果的MD5哈希
- WEF应用程序 查看
- 配置Windows事件转发以收集明确表明受损的事件
- 当集中式Windows事件收集器记录任何受损指标时接收警报
- 在应用程序内查看日志文件,无需登录服务器即可查看收集的警报
- Windows更新Cmdlets 查看
- 可用于安装所有可用Windows更新的Cmdlet
- 可删除因某种原因无法更新的单个KB更新的Cmdlet。删除后,可以使用Update-Windows重新安装已发布的更新。
- Import-ScheduledTask 查看
- 这是我将在完成 Install.ps1 文件时使用的cmdlet,可用于配置上述所有内容。目前请使用我提供的README来安装所需功能。