#1
 nousresearch/hermes-agent
与你共同成长的智能体
 owasp/blt
Monorepo of OWASP Bug Logging Tool projects: crowd-sourced vulnerability reporting, bug bounty workflows, CVE namespace, autopatching, and security…
 toborrm9/malicious_extension_sentry
Malicious Extension Database
 misp/misp-galaxy
Clusters and elements to attach to MISP events or attributes (like threat actors)
 nomi-sec/poc-in-github
📡 PoC auto collect from GitHub. ⚠️ Be careful Malware.
 owasp/wstg
Web安全测试指南是一份全面的开源指南,用于测试网络应用程序和网络服务的安全性。
 corazawaf/coraza
基于Go的Web应用防火墙库,兼容ModSecurity SecLang规则和OWASP核心规则集v4,提供实时HTTP流量检查和攻击阻断功能,适用于Web应用和API。
 garrytan/gstack
Use Garry Tan's exact Claude Code setup: 23 opinionated tools that serve as CEO, Designer, Eng Manager, Release Manager, Doc Engineer, and QA
 llnl/oghidra
OGhidra 通过 Ollama 将大语言模型(LLM)与 Ghidra 逆向工程平台连接起来,实现基于自然语言的 AI 驱动二进制分析。使用对话式查询与 Ghidra 交互,并自动化复杂的逆向工程工作流。
 angr/angr
一个强大且用户友好的二进制分析平台!
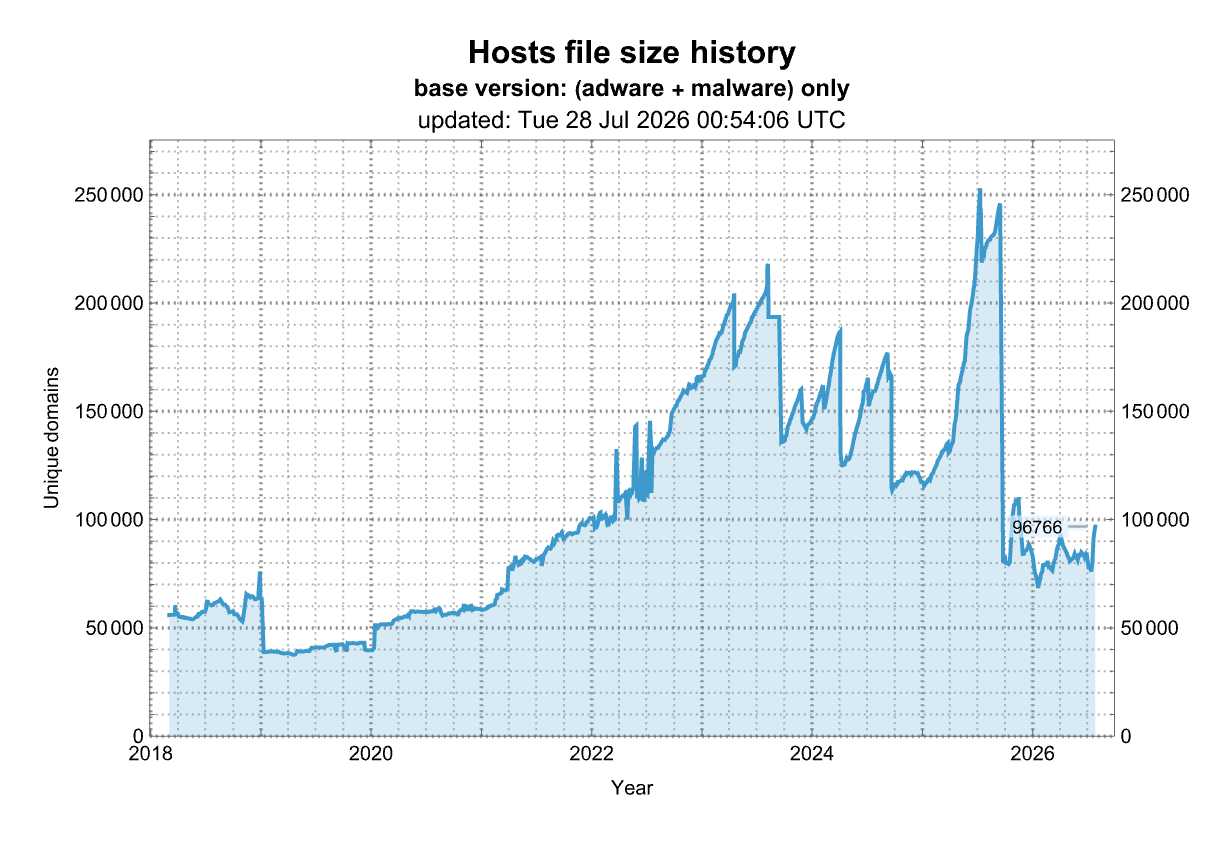 stevenblack/hosts
🔒 Consolidating and extending hosts files from several well-curated sources. Optionally pick extensions for porn, social media, and other categories.
 zales2004/sunset-noontide-pentesting
描述 对 Sunset: Noontide VulnHub 靶机的专业渗透测试评估,涵盖侦察、服务枚举、CVE-2010-2075 漏洞利用、后渗透、权限提升以及完整系统攻陷。
 trailofbits/skills
Trail of Bits Claude Code 技能,用于安全研究、漏洞检测和审计工作流程
 analysis-tools-dev/static-analysis
面向编程语言、配置、构建工具和 CI 的静态分析(SAST)工具与代码检查工具精选目录,致力于提升代码质量。
hacktricks-wiki/hacktricks欢迎来到这个页面,你将找到我在CTF、真实应用以及阅读研究资料和新闻中学到的每一个技巧/技术/任何内容。
 google/security-research
该项目托管安全公告及其附带的概念验证(PoC),这些内容与 Google 开展的研究相关,且影响非 Google 自有代码。