#2
 hugsy/bochscpu-python
Python 绑定,用于 BochsCPU
 leadroyal/cve-2019-14540-exploit
CVE-2019-14540 Exploit
 kaisonox/apiscope
一个用于拦截和监控Windows应用程序的API钩子框架
 stuxctf/slythestx
移动应用安全审计工具,专注于自动化 SAST 分析、识别底层技术(React Native、Flutter、Xamarin、原生),并支持在已 root 或已越狱设备上进行更深层次的测试。
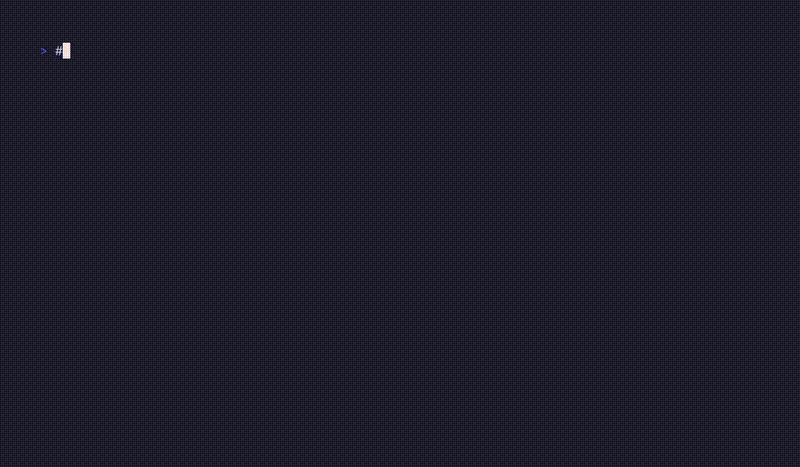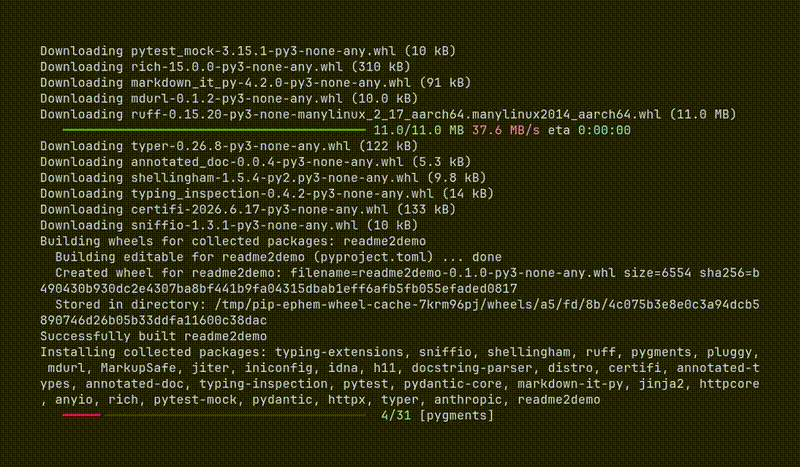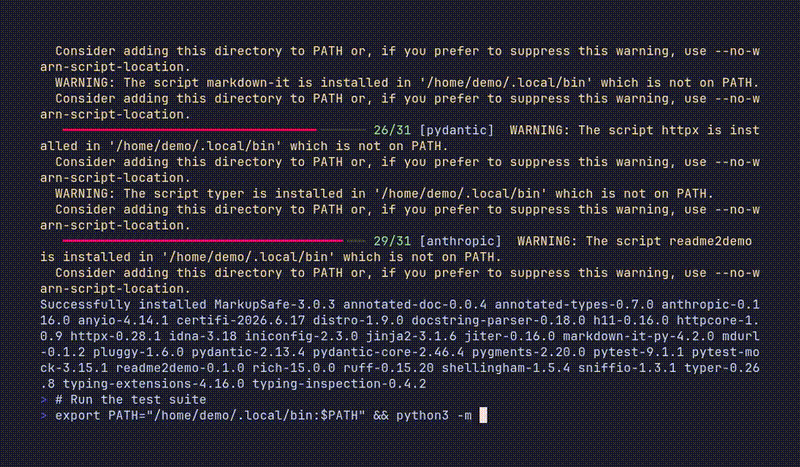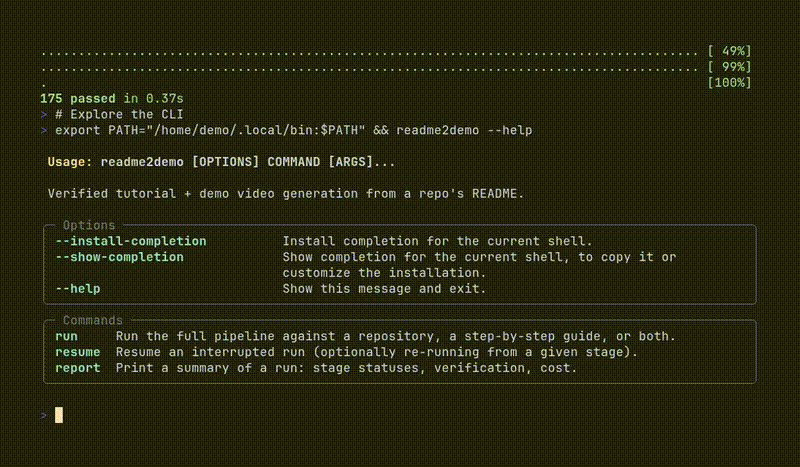 alphacrack/readme2demo
来自你自述文件中的经过验证的教程和演示视频。AI代理在一个加固的Docker沙箱中运行它,并在任何内容发布之前,在一个全新的容器中重放它。
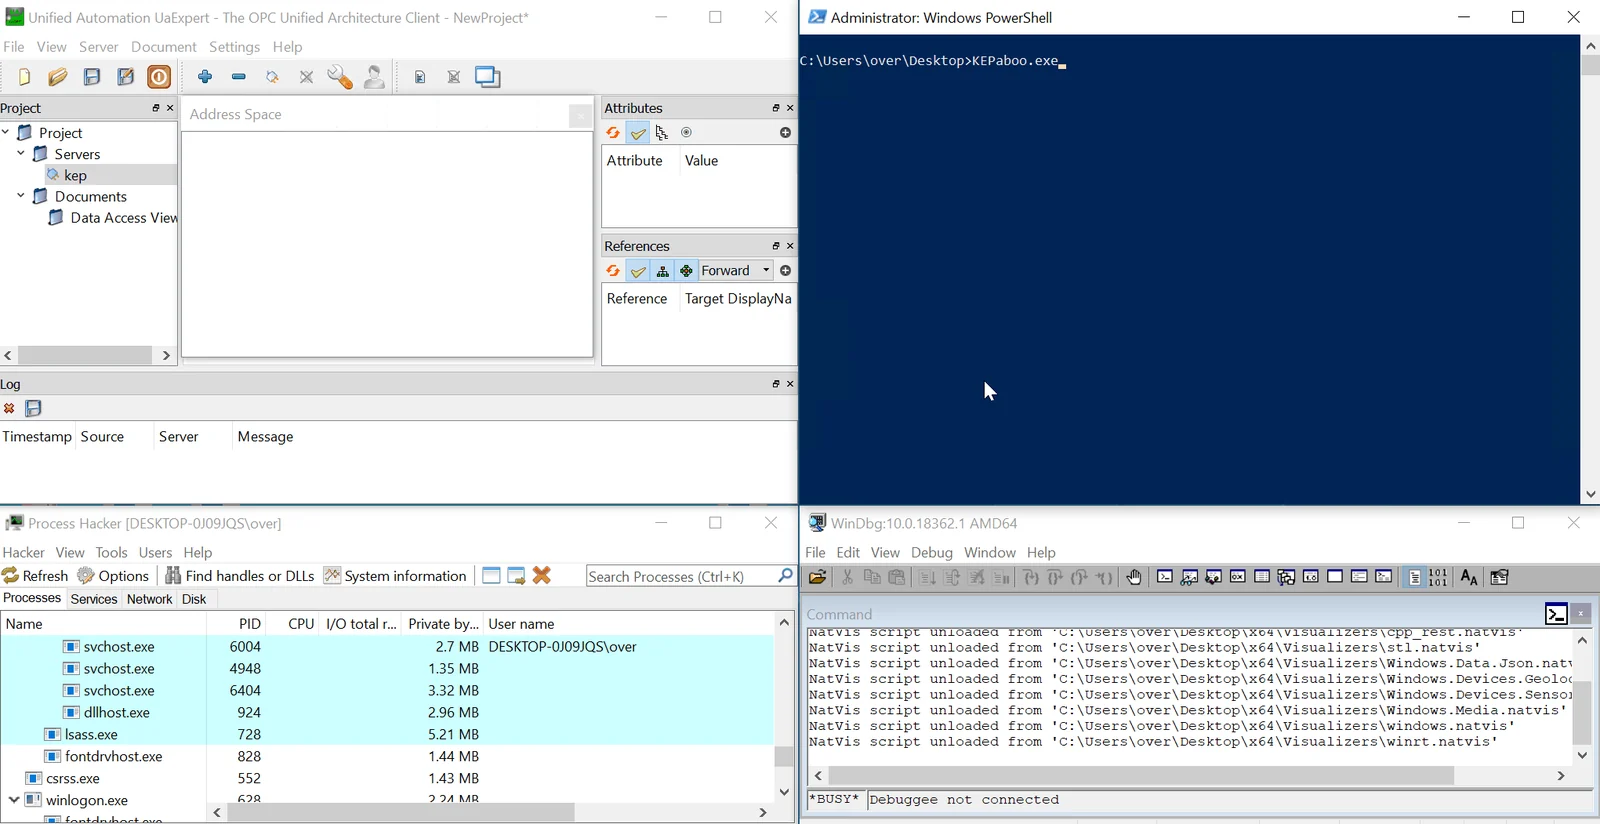 0vercl0k/kepaboo
中和 KEPServerEX 反调试技术
 agent-hellboy/ltm
ltm 是一款面向 Linux 的机器历史调试器。它通过 eBPF 记录进程、文件、网络、内存和块 I/O 元数据,然后允许你查询时间线。
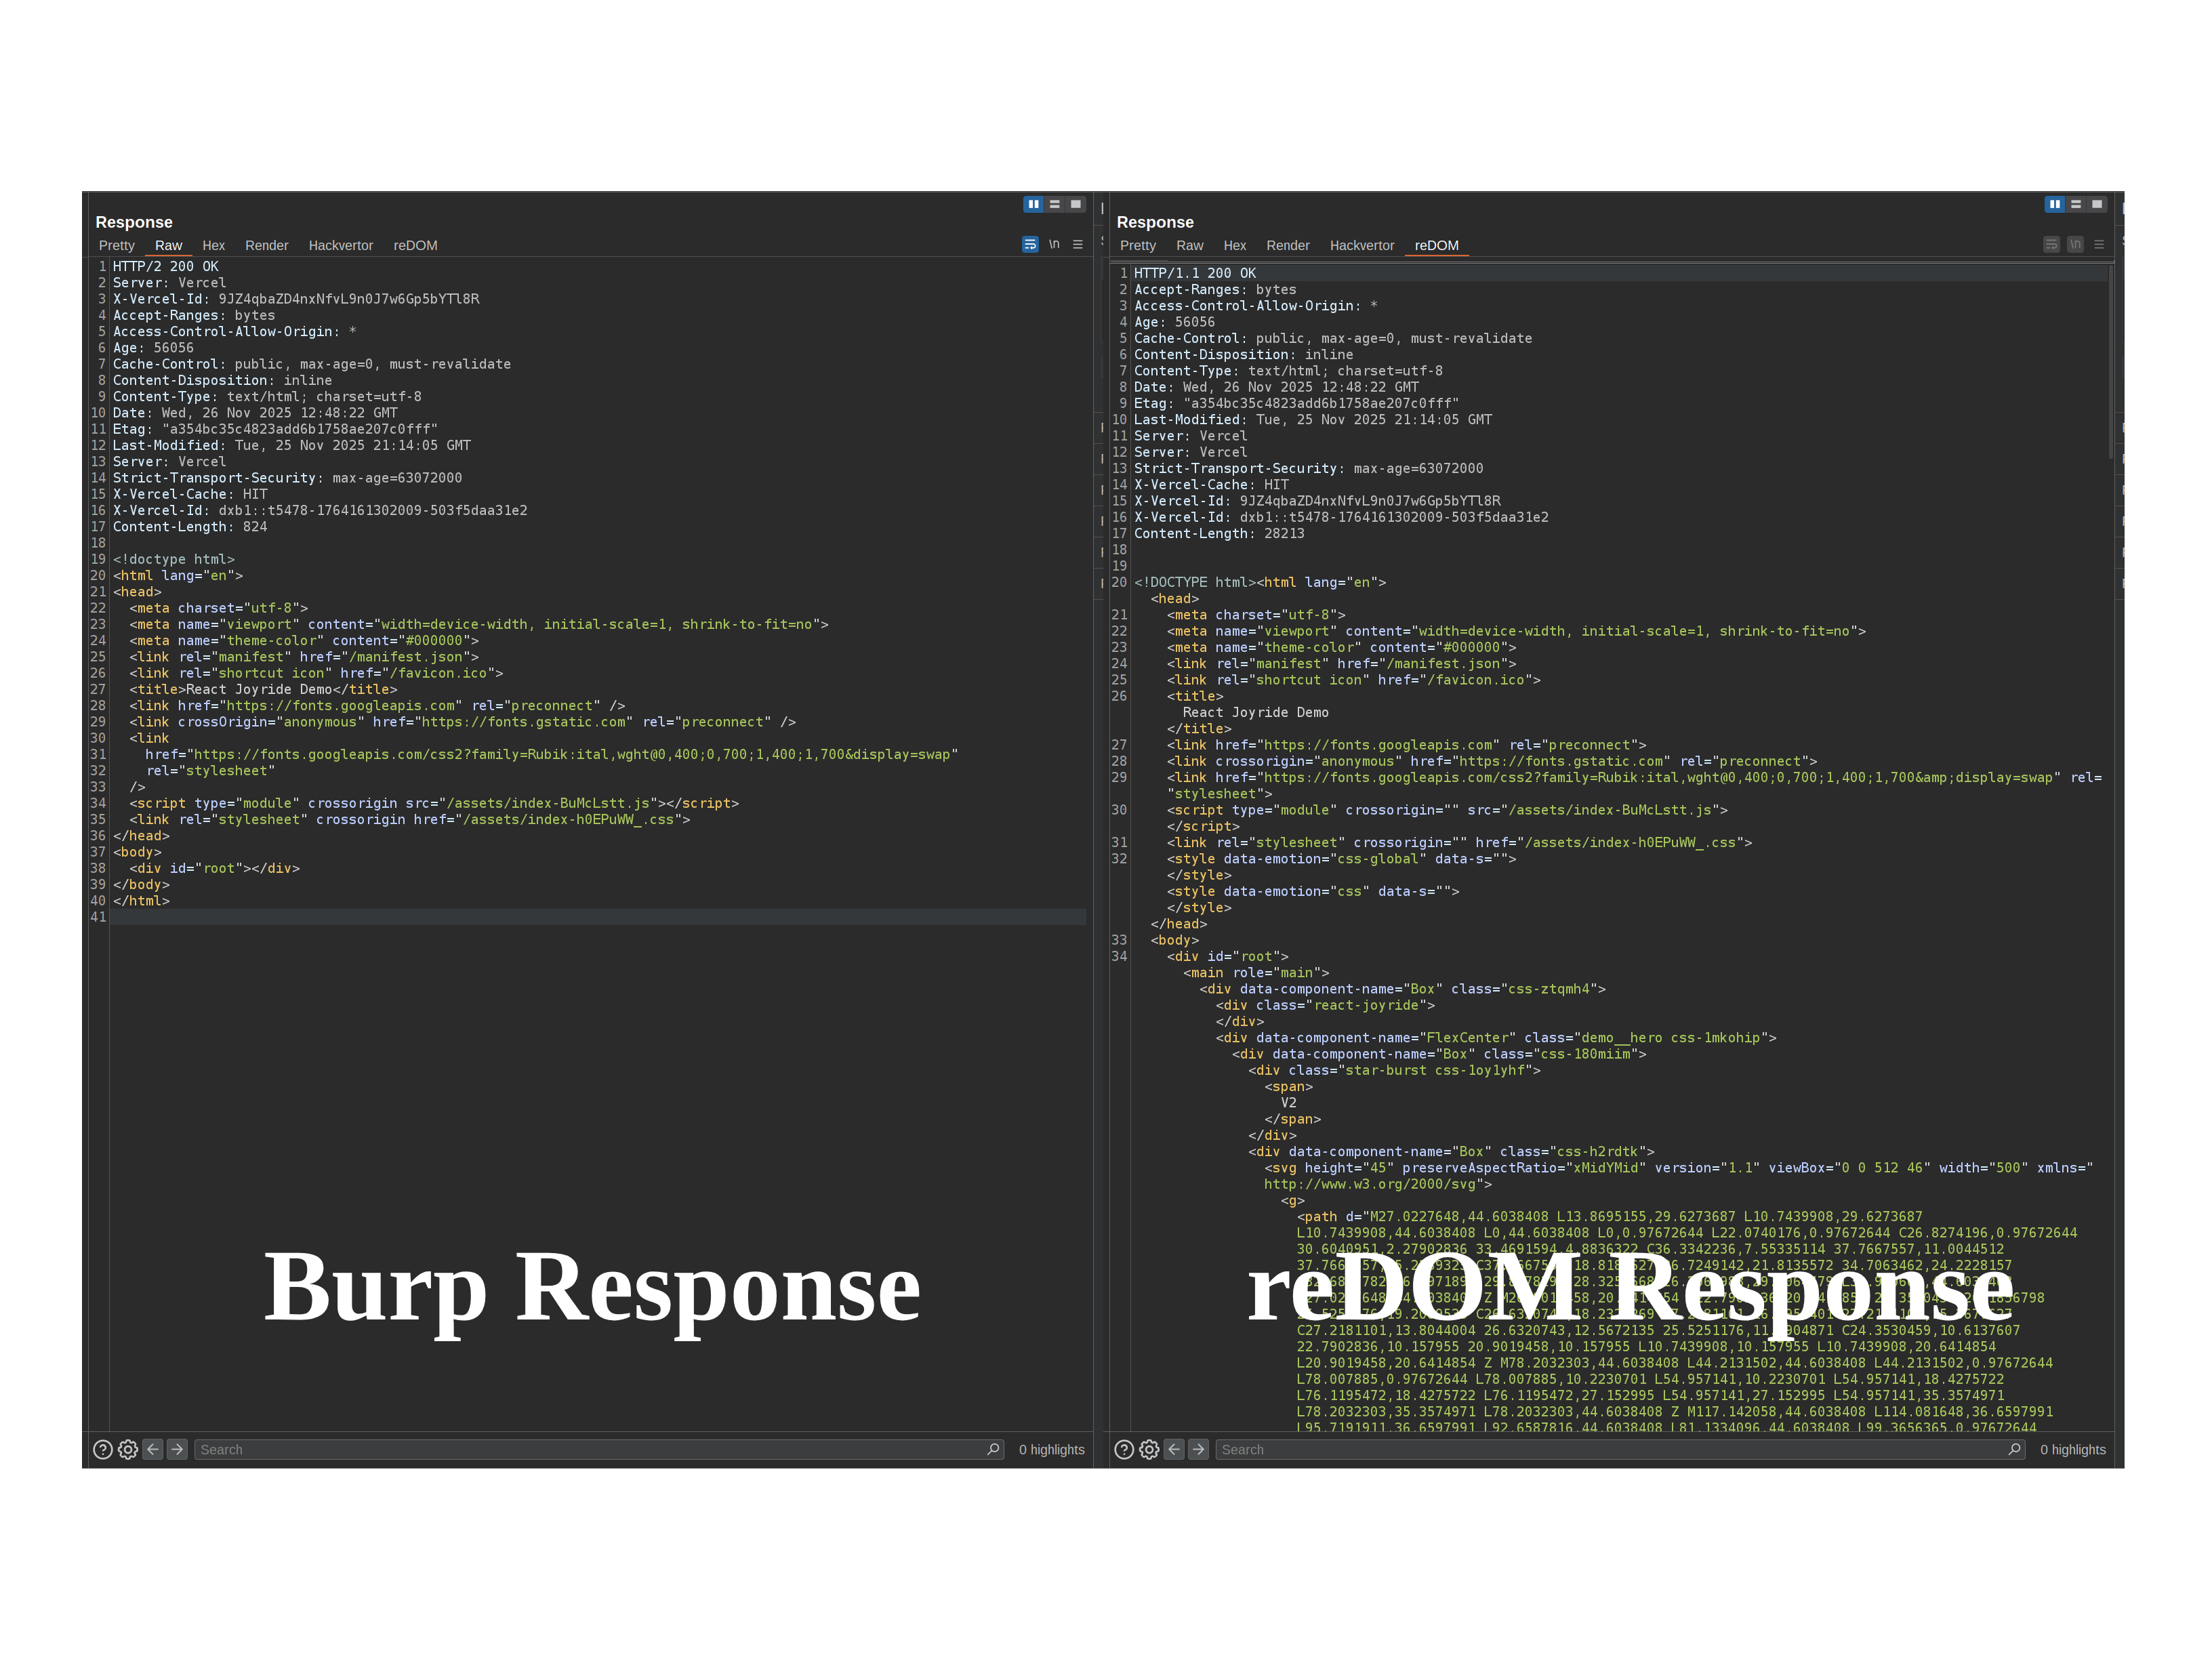 weirdmachine64/redom
一款Burp Suite扩展,将完整的DOM渲染能力直接引入Burp,使您能够对使用ReactJS、VueJS、Angular等框架构建的现代JavaScript密集型应用进行有效的安全测试。
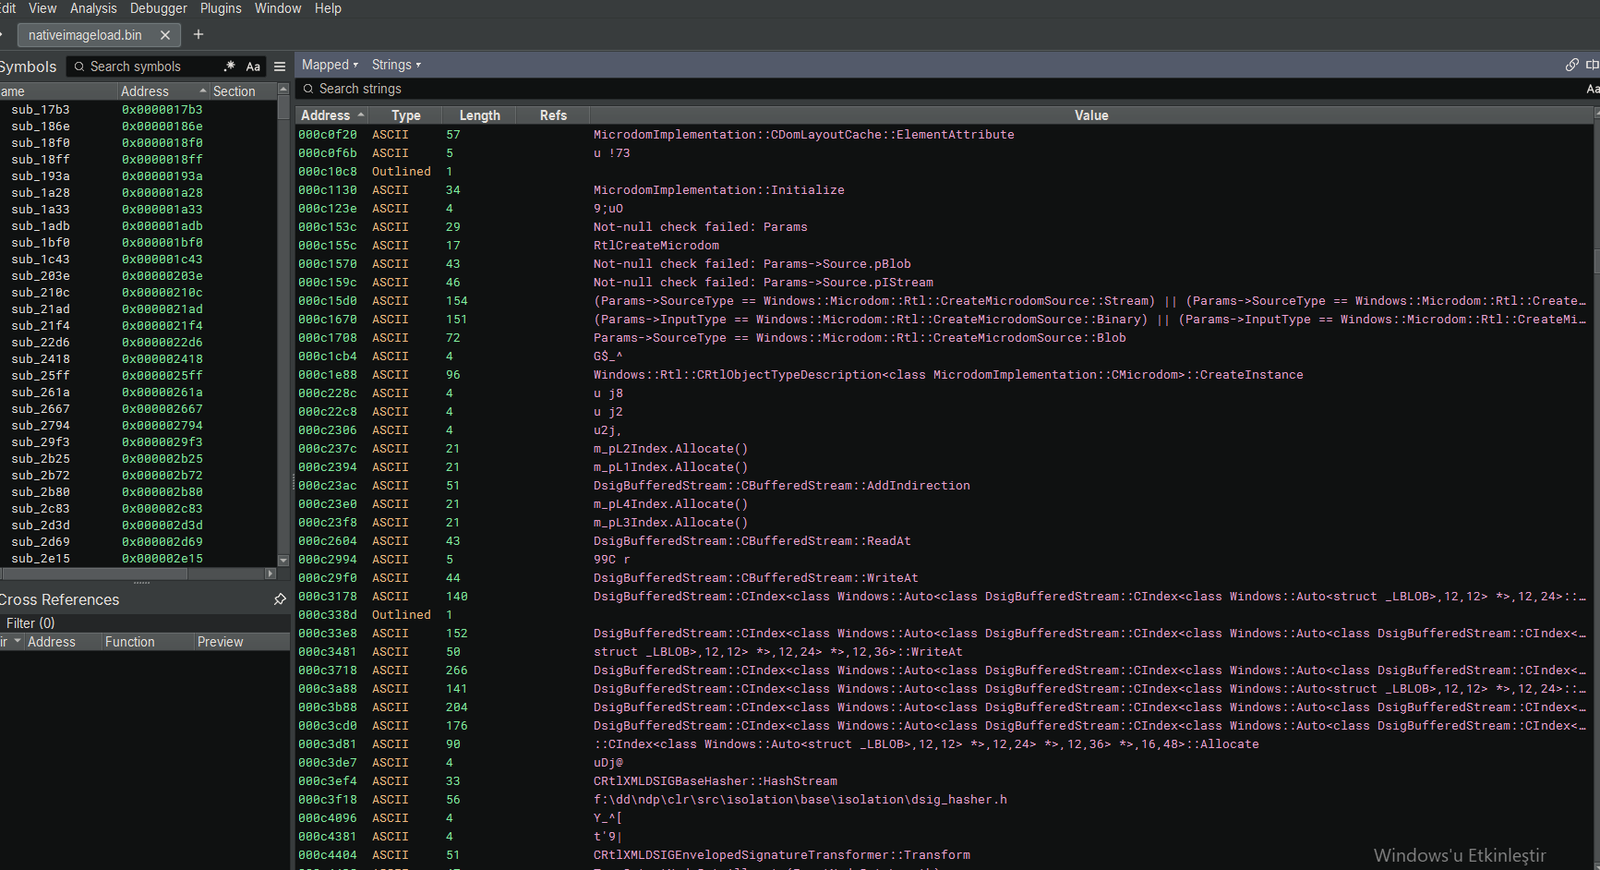 kaandemir993/purerat-msbuild.exe--c2-extraction--net-evasion-analysis
对PureRAT RAT滥用msbuild.exe进行逆向工程分析,提取C2基础设施、.NET规避API、文件系统操作以及VBScript持久化机制。
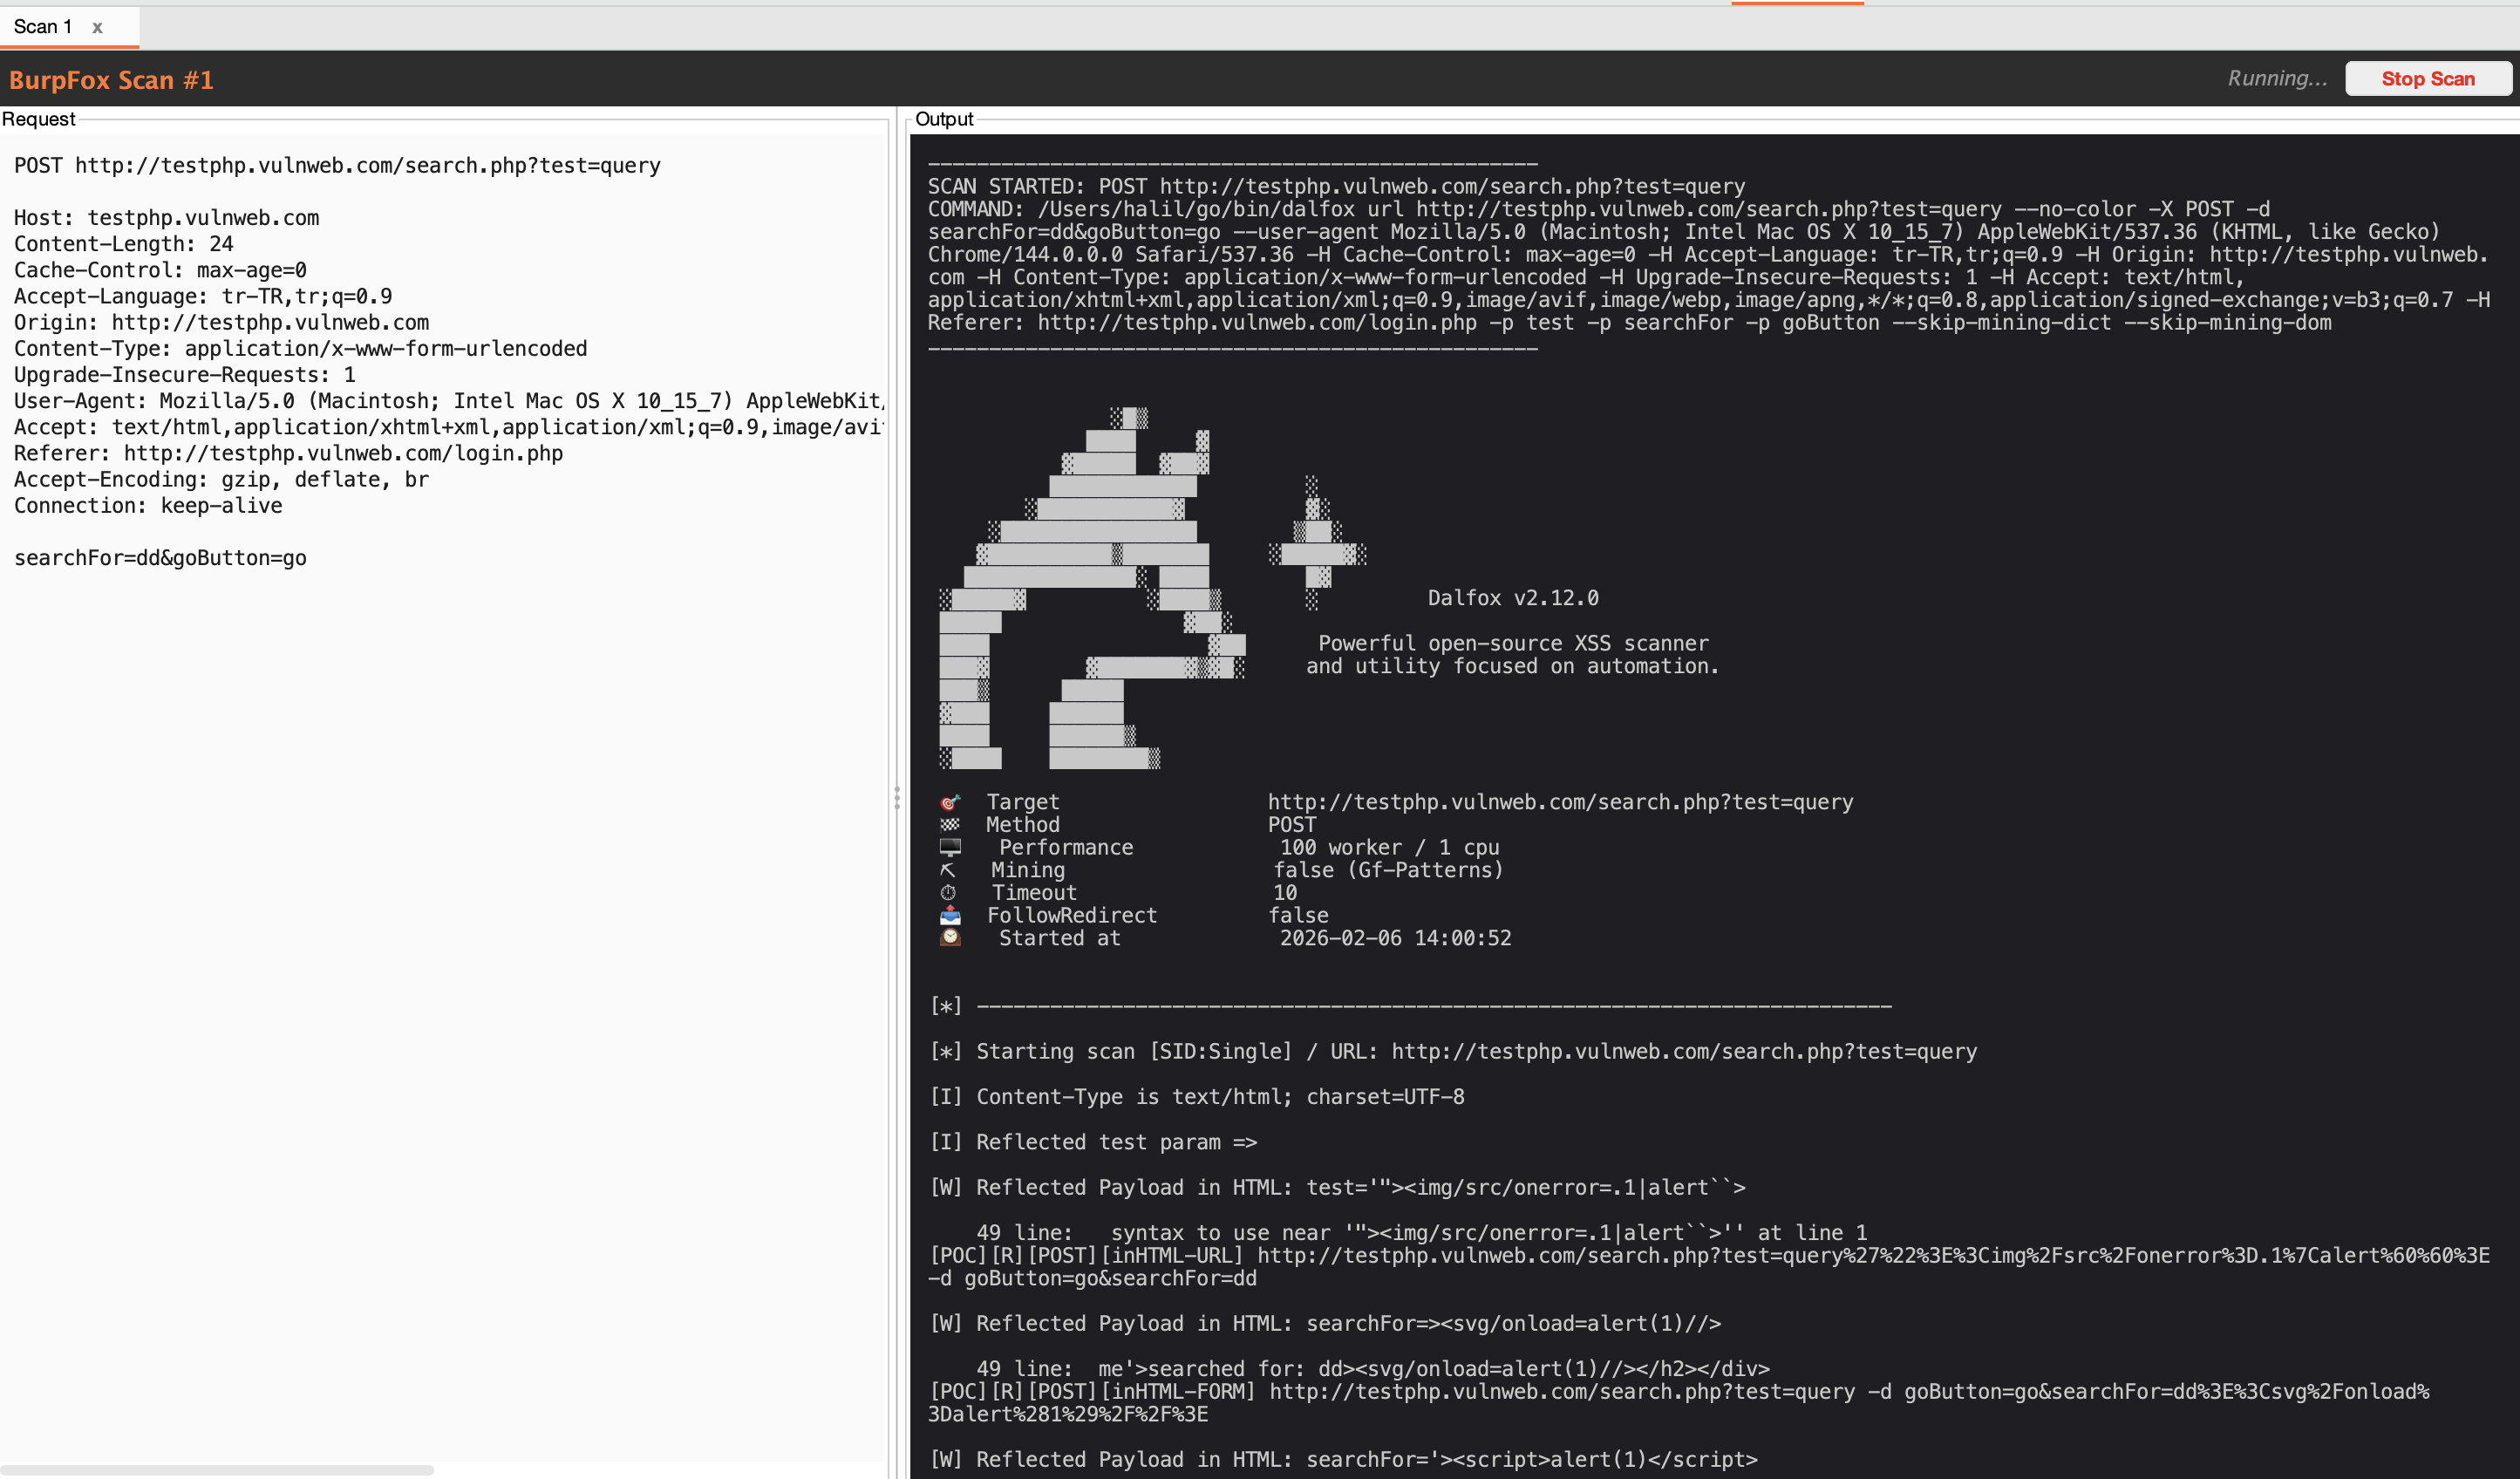 halilkirazkaya/burpfox
一个 Burp Suite 扩展,将 Dalfox XSS 扫描器直接集成到你的工作流程中。
 ehabhussein/ollydbg-binary-execution-visualizer
逆向工程,可视化二进制分析
 habanada/nativepe
Object Pascal (Delphi) 库,用于解析、映射、加载和转储 Windows PE 文件,支持重定位、导入、TLS 以及远程进程内存读取。
 fuzzingbrain/fuzzingbrain-bench
一个用于 LLM 驱动漏洞发现的基准测试:涵盖 43 个开源项目(C/C++/Java)的 77 项挑战。
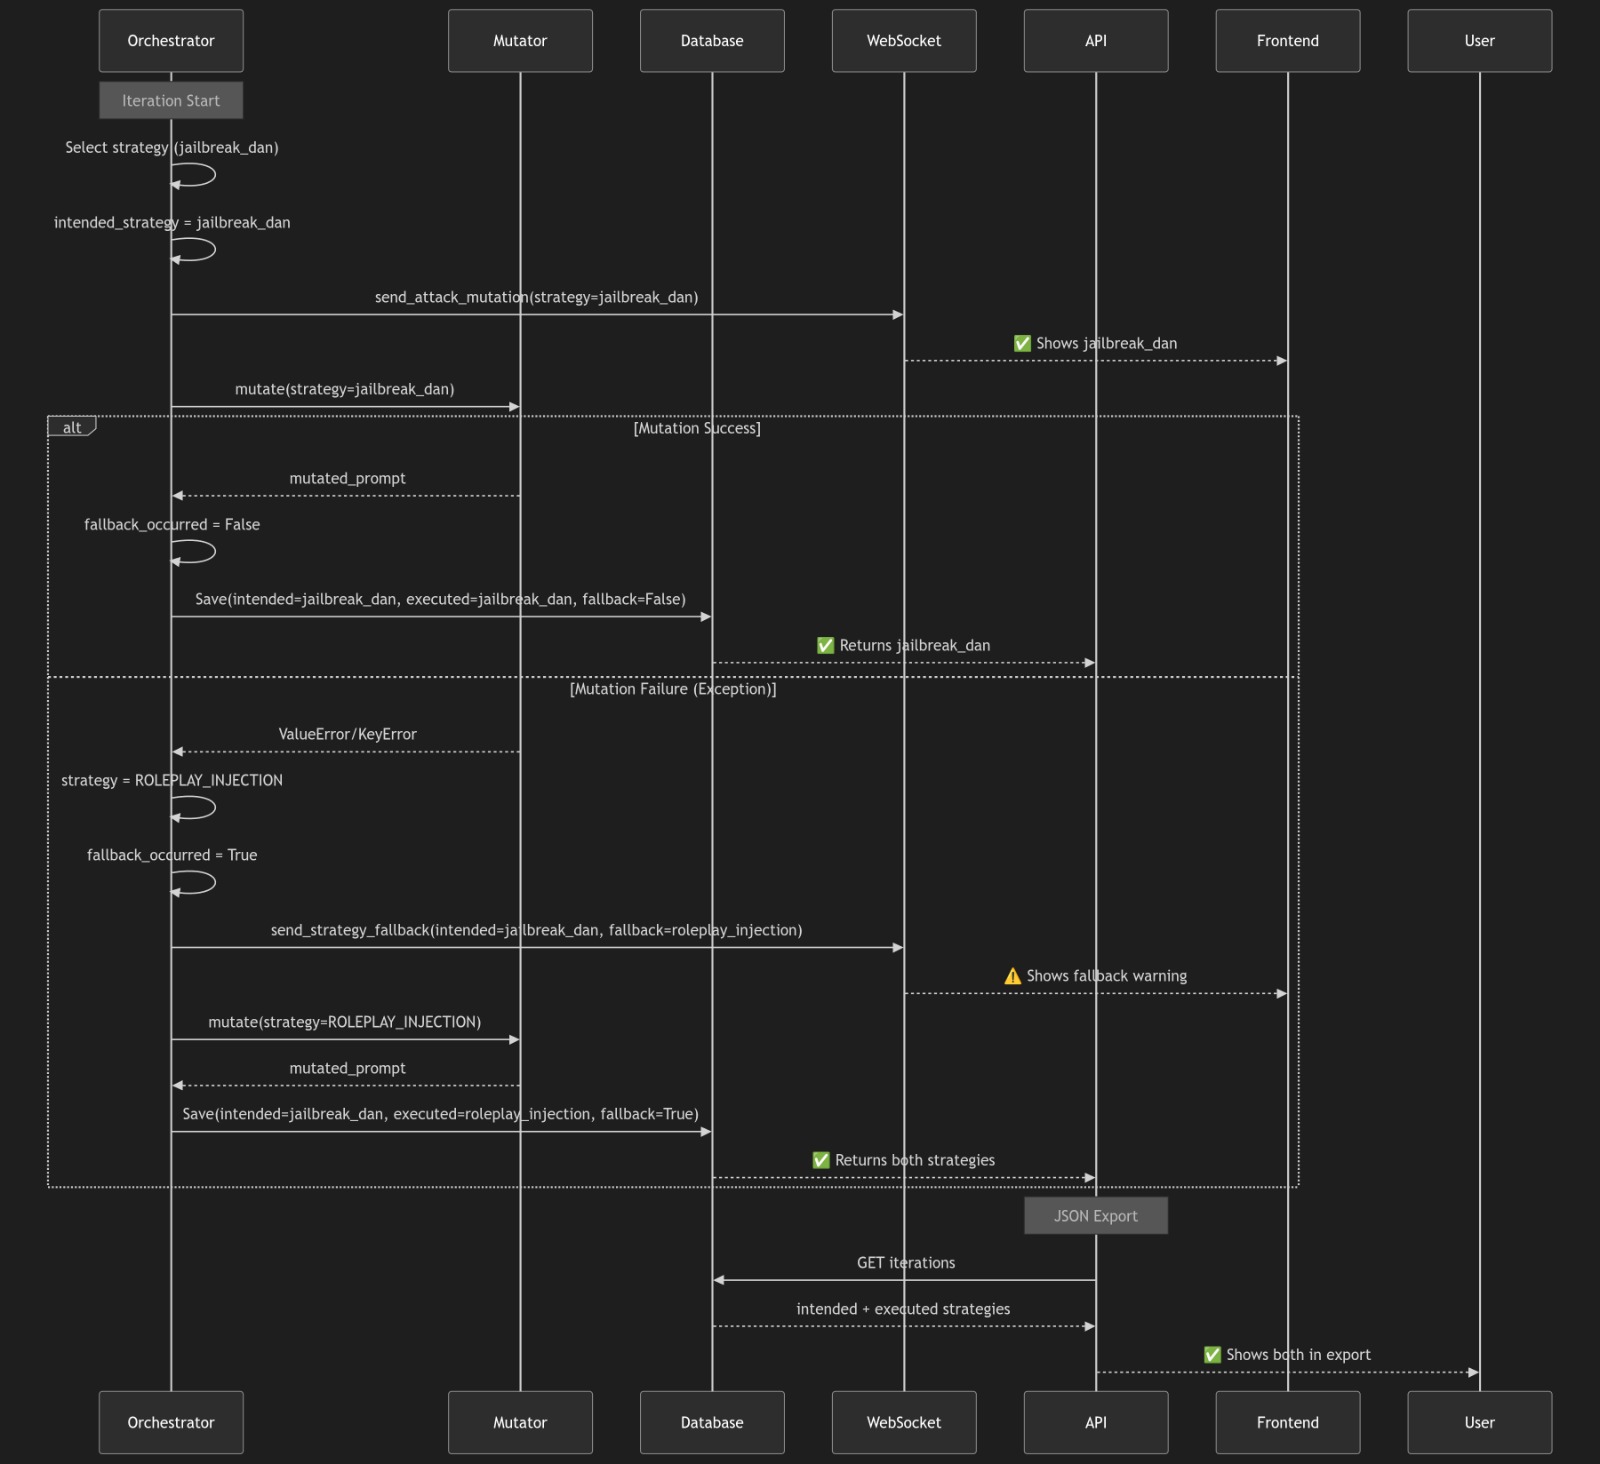 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2:高级LLM红队研究平台,采用PAIR算法和LLM-as-a-Judge评估
 thisistfs/rogue-framework
用于 AFL++ 模糊测试、跨架构 QEMU 模拟、harness 开发、Ghidra 无头分析、自定义变异器以及针对漏洞利用开发的补丁对比的桌面工作台。
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Overlord RAT 的完整静态与内存分析:Go 代理架构、HTTP/2 + WebSocket C2、反射式 DLL 注入、浏览器键盘记录以及 IOC。一次动手实践的恶意软件逆向工程演练。
 stuxlabs/awe
用于动态 Web 渗透测试的自适应智能体