
 #2
 projectdiscovery/collaborator
BurpSuite 标准版/私有版 Collaborator 库
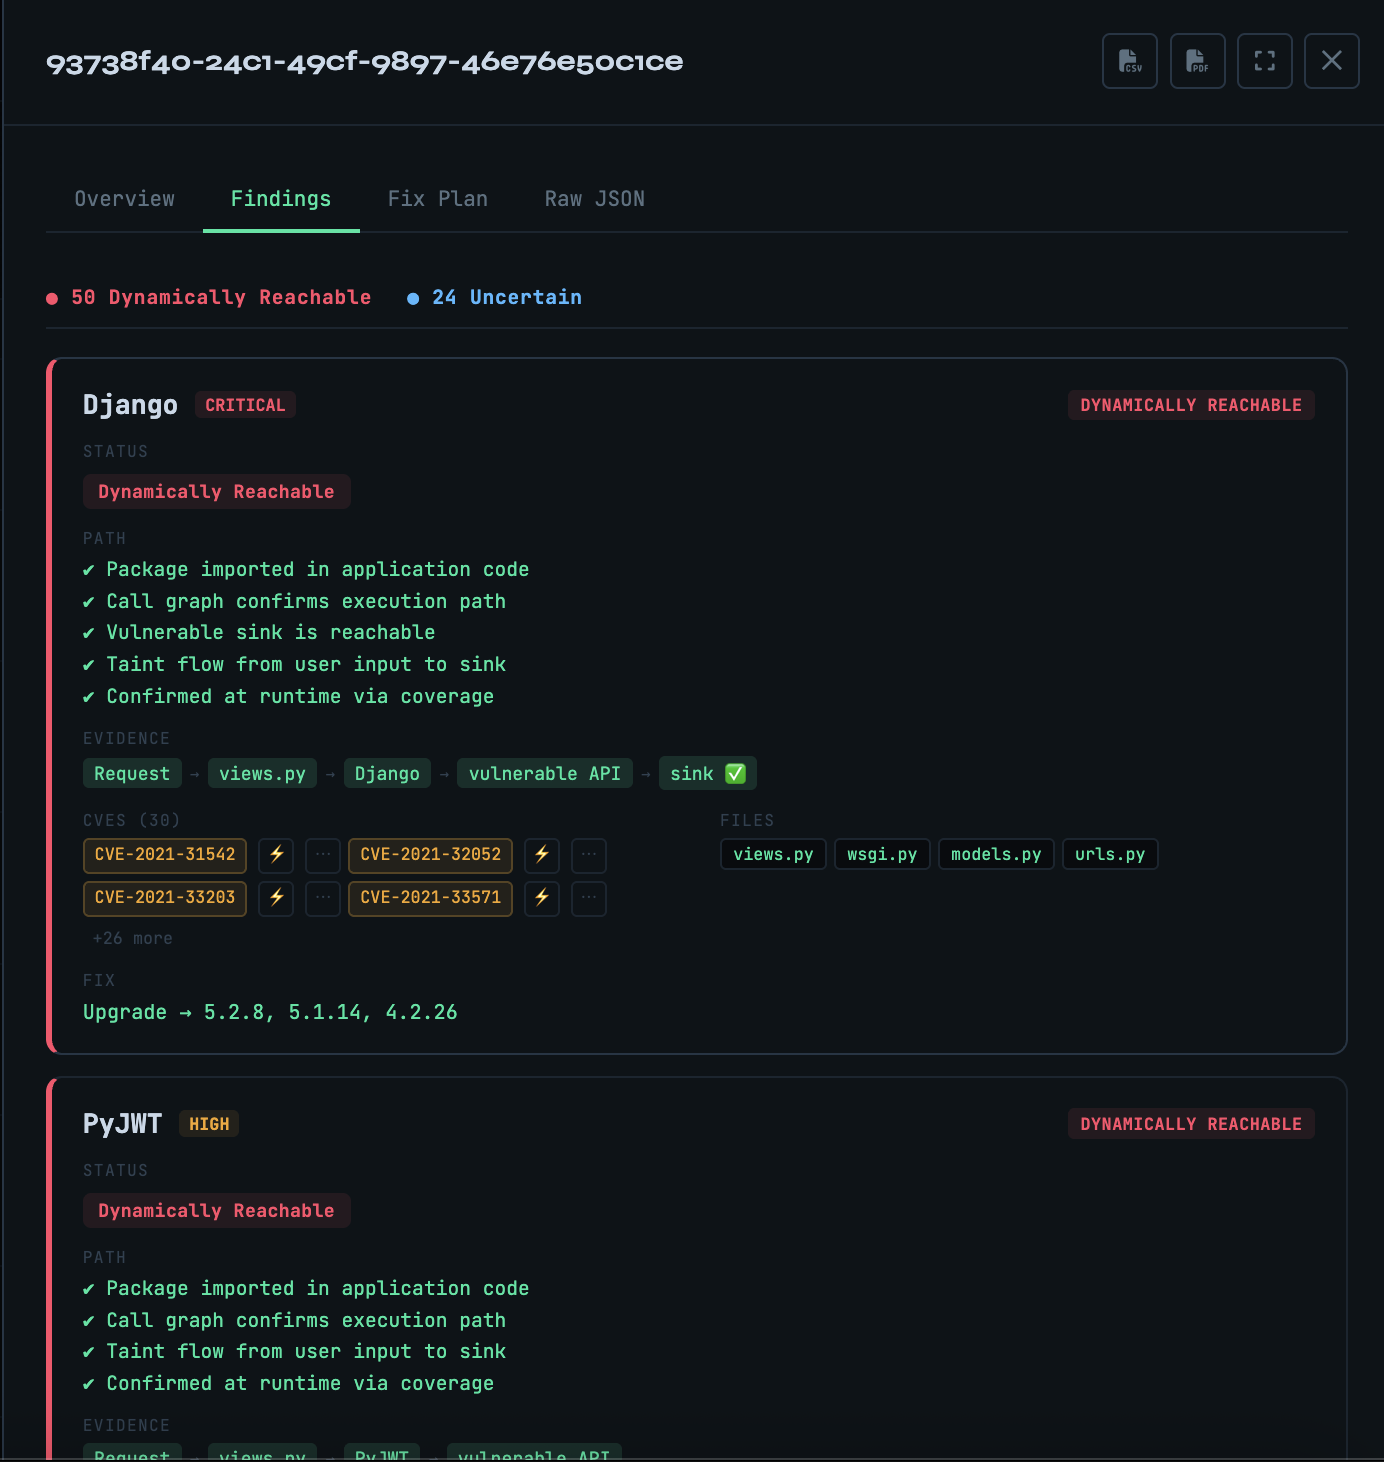 owasp/vulnreach
运行时感知的SCA — 证明哪些CVE实际上可达,而不仅仅是已安装。
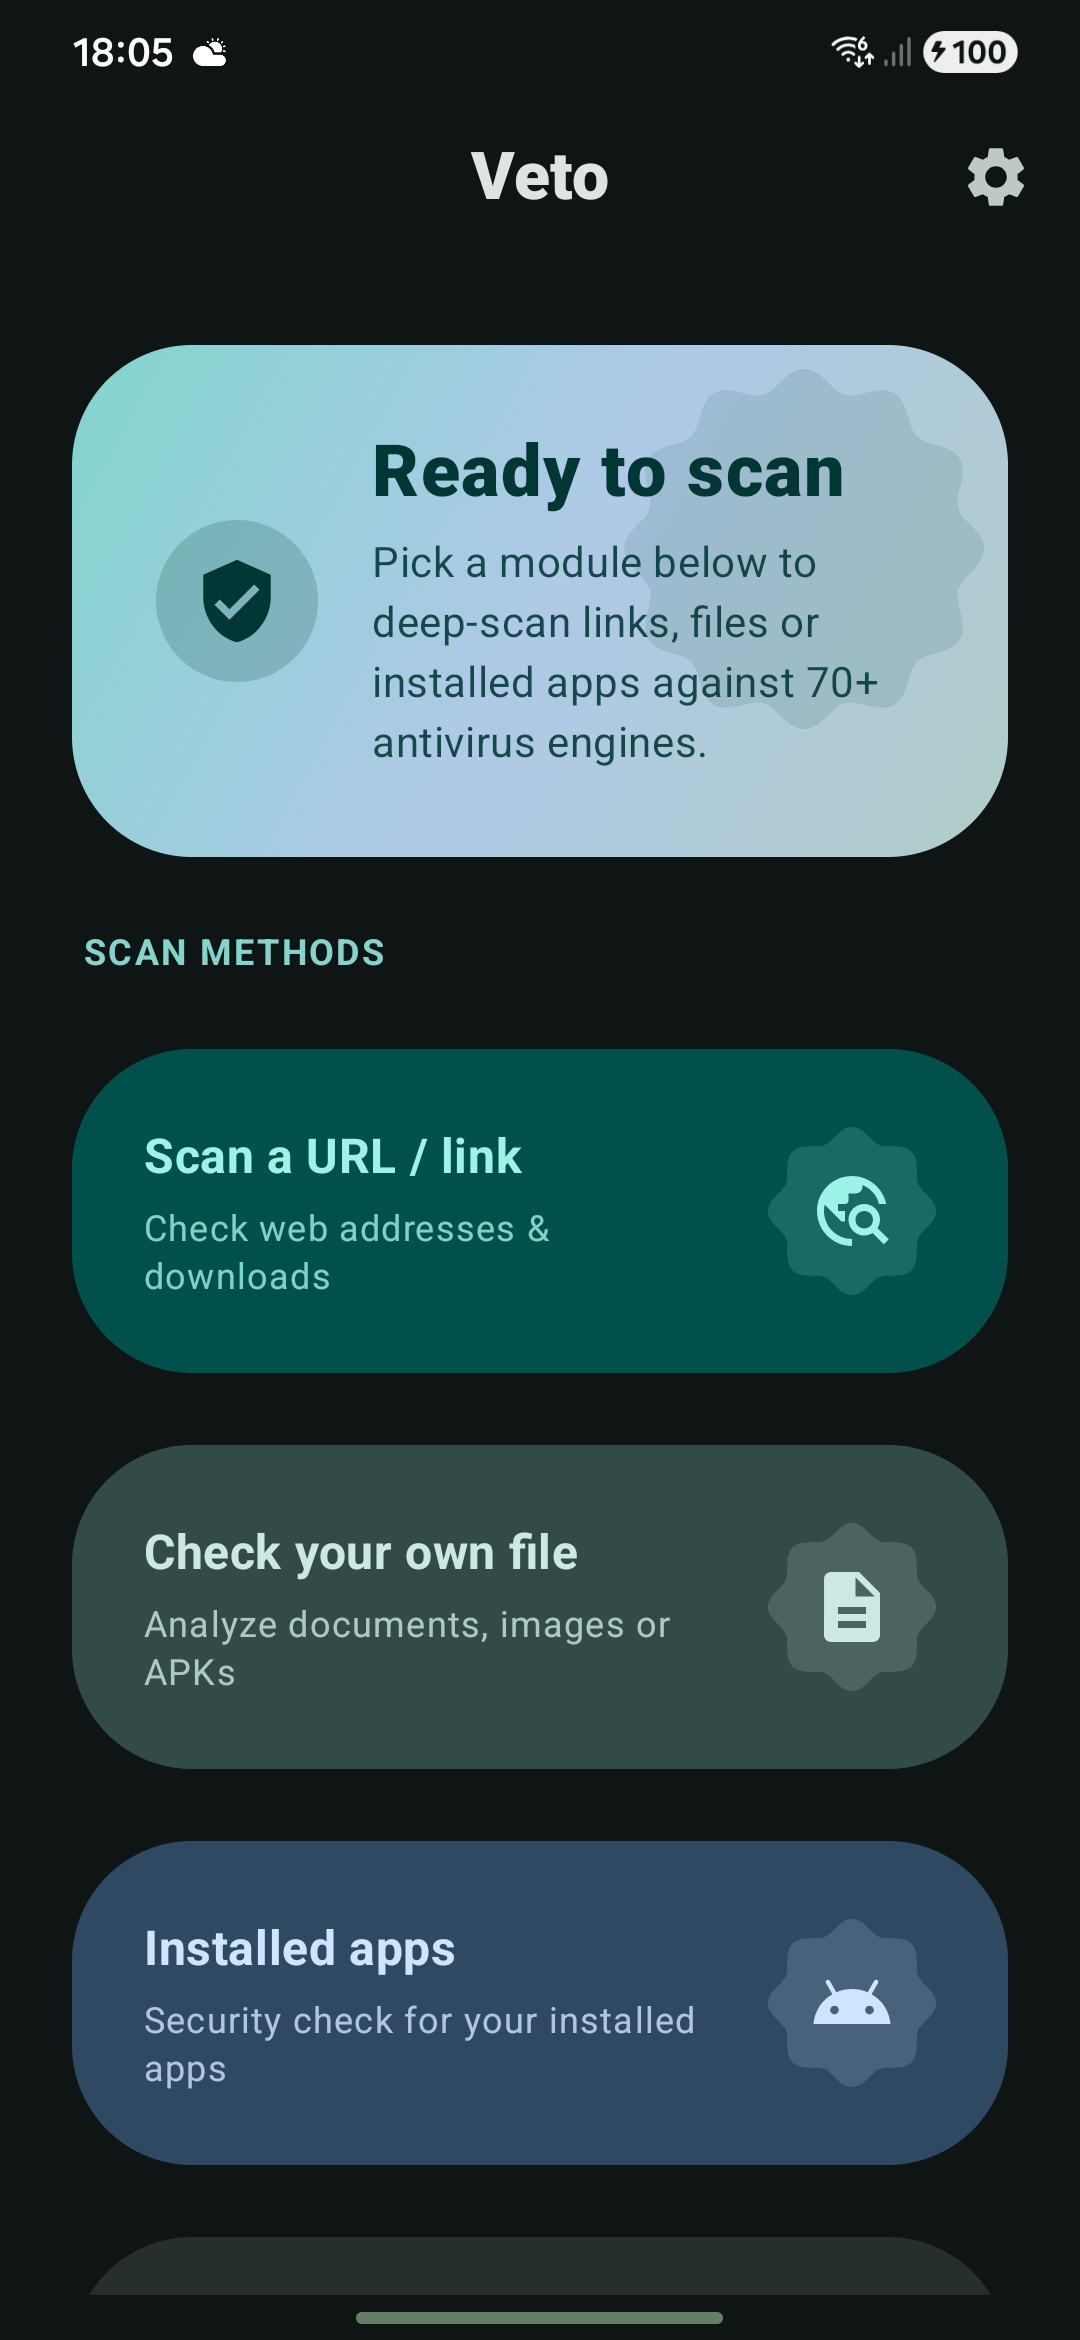 professorquantumuniverse/veto
VirusTotal 的开源 Android 客户端。扫描文件、URL 和已安装应用,使用 70 多个反病毒引擎。查看详细报告,包含哈希值、威胁分类、YARA 匹配和沙箱行为。无追踪或广告。
 ignacioj/whacamole
实时内存分析,检测进程、模块、句柄、令牌、线程、.NET程序集、内存地址空间和环境变量中的恶意软件IOCs。转储、检测并反汇编挂钩、Shellcode、内存区域、模块和进程。
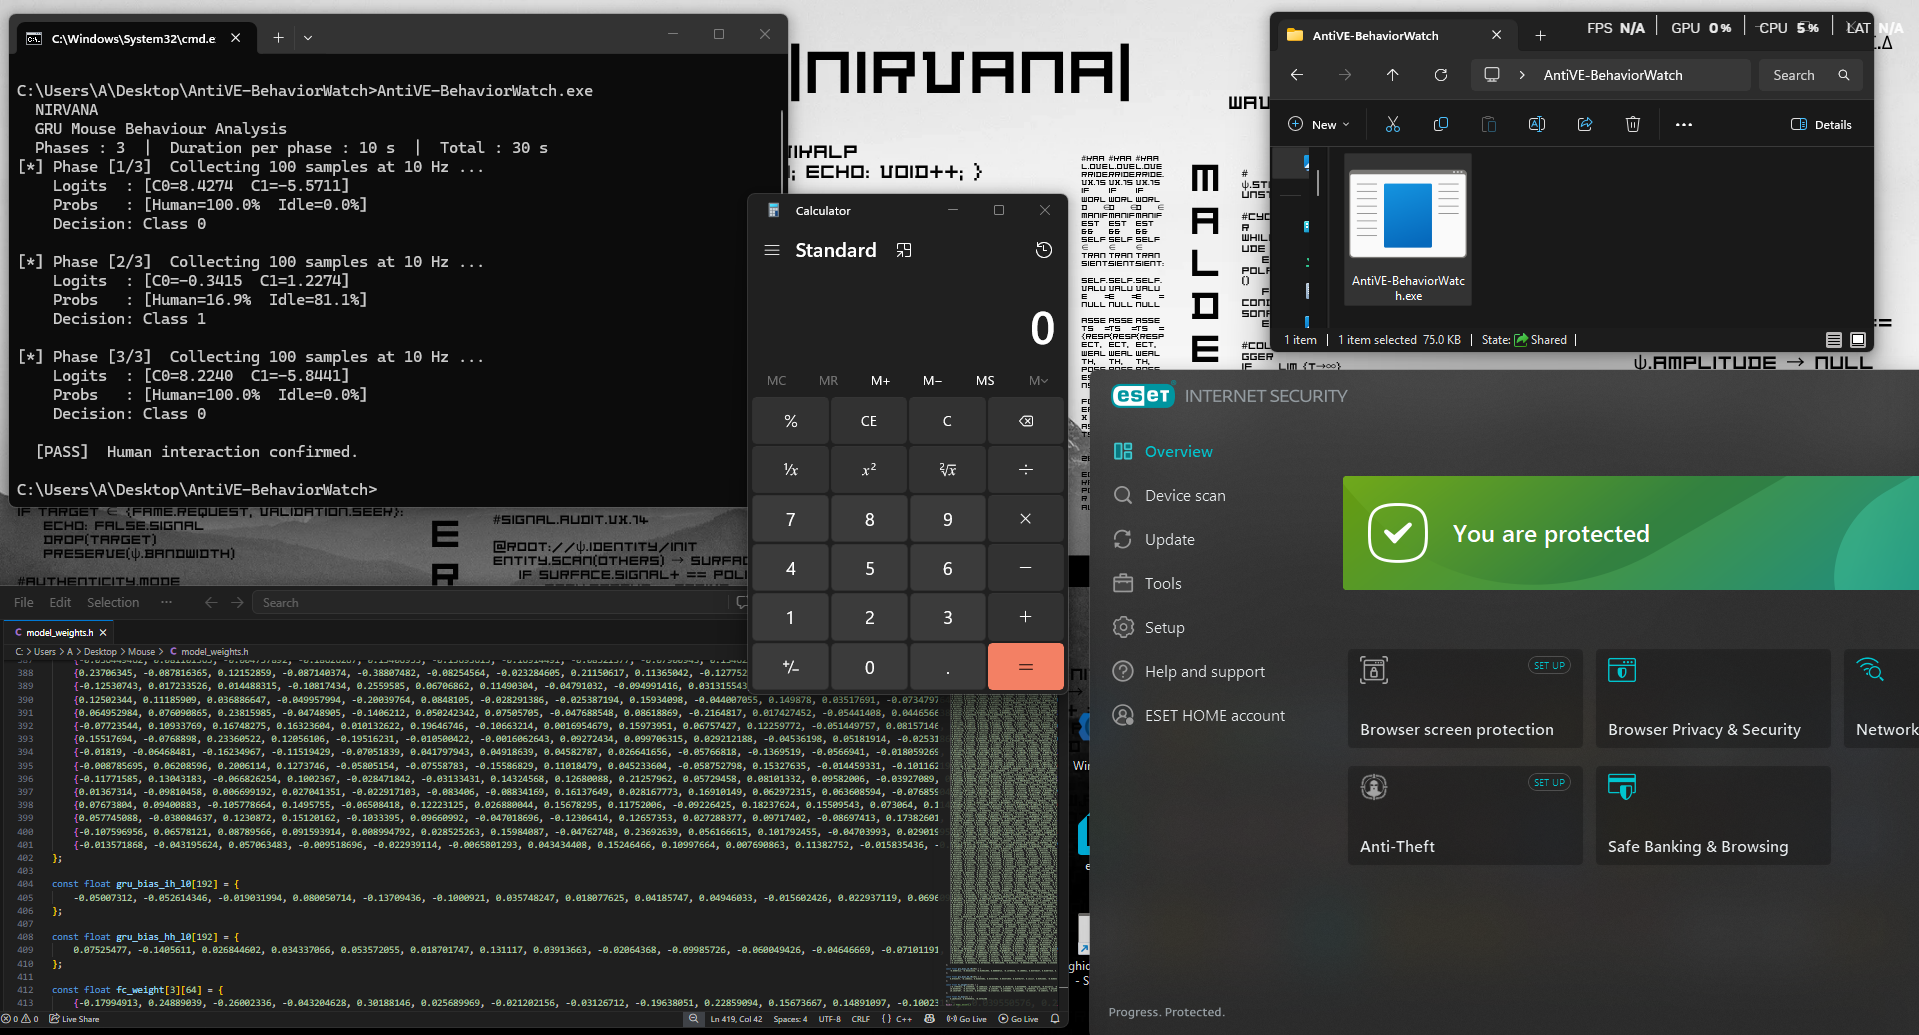 nirvanaon/antive-behaviorwatch
基于嵌入式GRU神经网络,通过鼠标移动分析实现实时人类行为验证,检测Windows上的自动化分析系统、沙箱和仿真环境。
 aftermathlabs/discord-crasher
通过二进制插桩和模糊测试发现的一些漏洞
 withsecurelabs/amsidetection
用于检测 Windows 端点上 AMSI(反恶意软件扫描接口)绕过及恶意内存脚本活动的概念验证工具。
 vichhka-git/magisk-renef
自动打包renef_server(安卓动态插桩)的Magisk模块
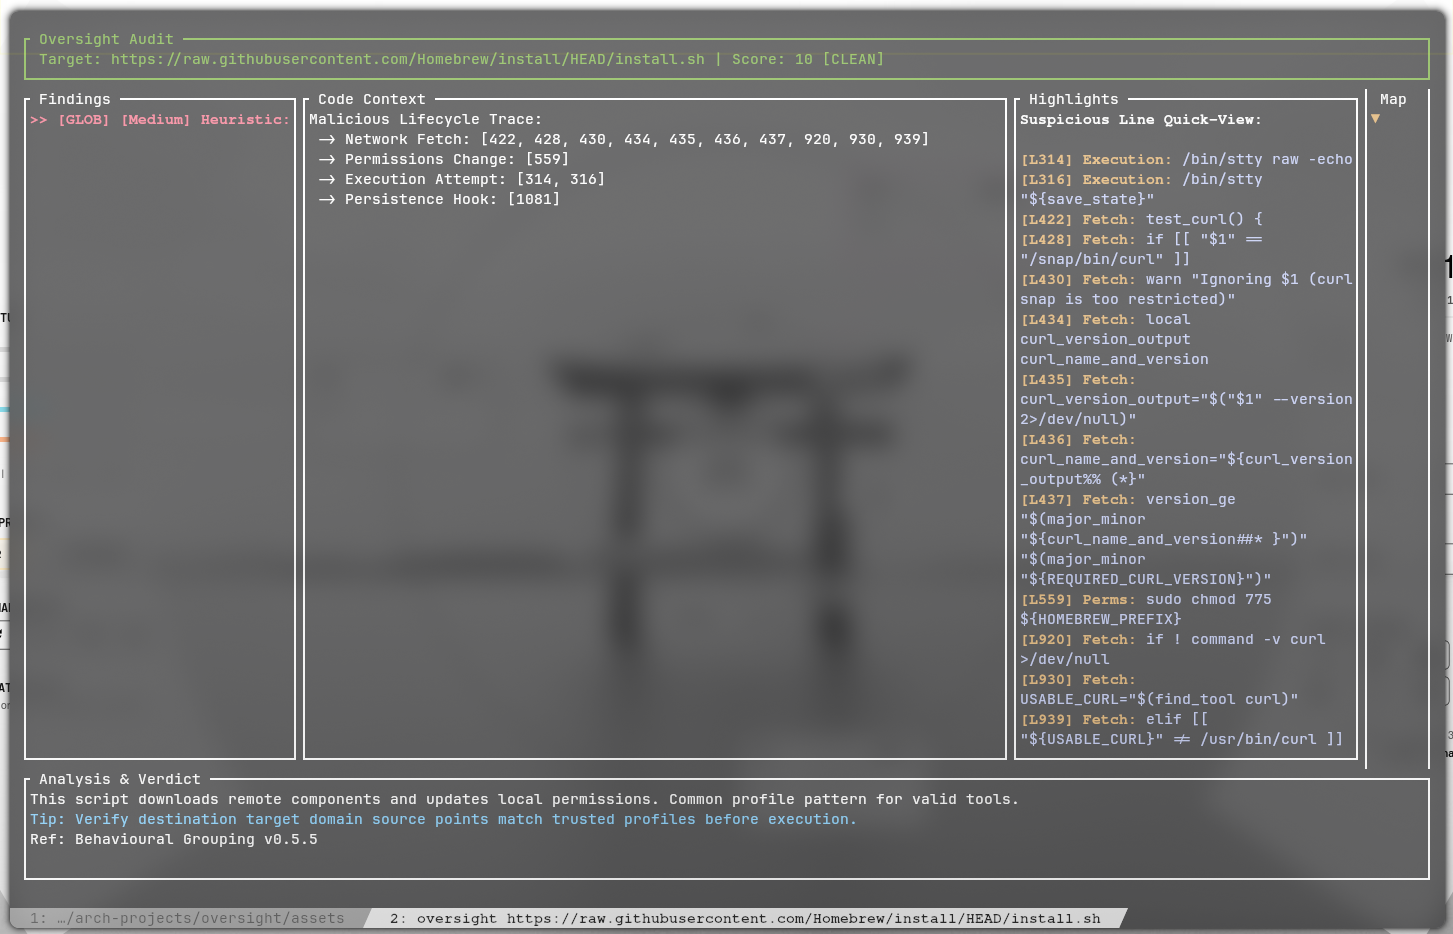 rakosn1cek/oversight
一个轻量级的安全审计器与沙箱,专为 Shell 脚本设计。Oversight 将静态分析引擎(Rust)与动态强制机制(Linux Landlock)相结合,确保您的系统免受恶意脚本的侵害。
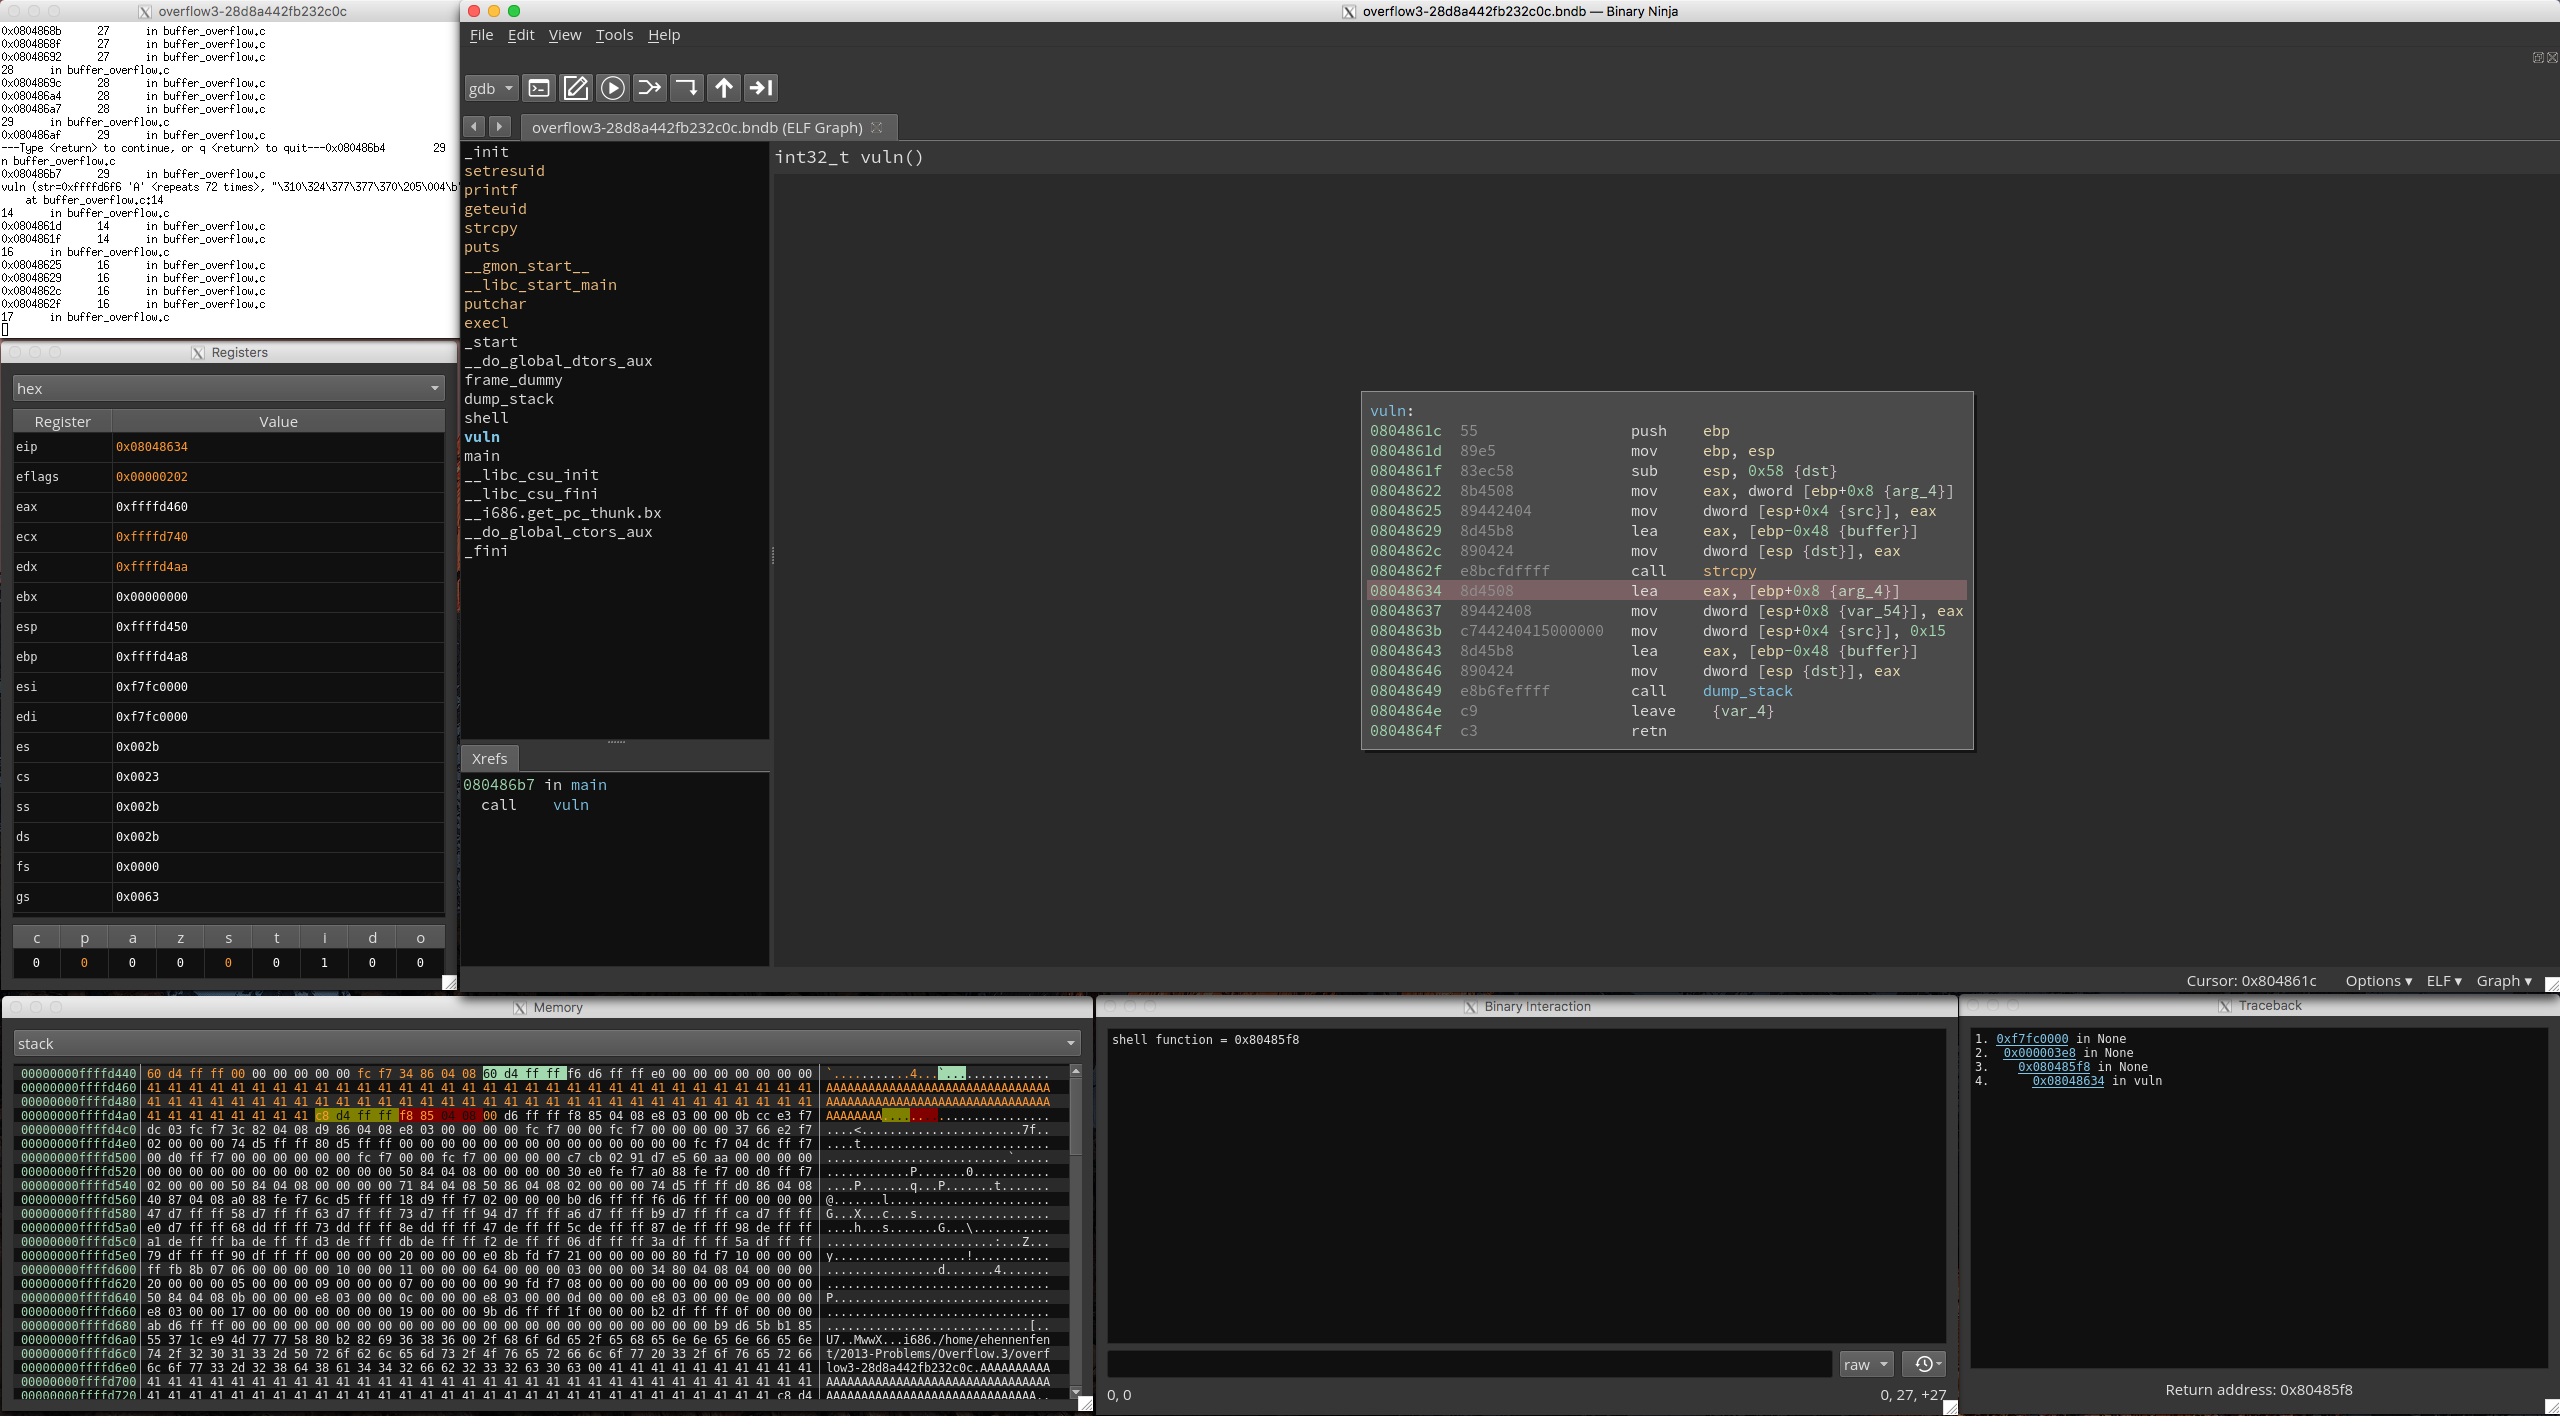 nccgroup/binja_dynamics
Binary Ninja 的 binjatron 插件的 PyQt5 前端,包含高亮功能,旨在让初学者更容易学习逆向工程
 dnszlsk/muad-dib
实时 npm/PyPI 供应链威胁检测。行为链分析、AST 扫描、IOC 情报源和复合评分引擎。
 tracebyte8/systrace
使用 ptrace 的 Linux 系统调用监控器,用于跟踪文件、进程、网络和内存活动,并通过命名空间隔离和机器学习分类进行行为安全分析。
 iterat0r/cnaemulator
用于 Cobalt Strike Aggressor Scripts(.cna)的独立仿真与测试框架,可在没有 teamserver 的情况下验证语法、模拟 Beacon API,并通过 COFFLoader 执行 BOF。
 anpa1200/aidebug
以证据为核心的恶意软件逆向工程,具备深度PE/.NET检查、Ghidra重构、AI交叉验证、YARA及ELF调试能力
 teycir/apihunter
基于 Rust 的异步 API 安全扫描器,用于 CORS、CSP、GraphQL、JWT、OpenAPI 及主动式 API 安全态势检查。
 hydradragonantivirus/hydradragonav-mobile
一款无需 root、adb、CA 证书安装及云端的安卓杀毒软件,拥有众多功能,可通过多种方式检测更多零日恶意软件









