#2
 theqmaks/phantom-frida
从源码构建反检测 Frida 服务端。约 90 个补丁覆盖 16 个检测向量,每周自动构建并随机命名。
 mitre/multiscanner
模块化文件扫描/分析框架
 subgraph/vega
Subgraph Vega
 poppopjmp/vmdragonslayer
多引擎框架,用于解包和分析 VM 保护的二进制文件,采用动态污点跟踪、符号执行、模式分类和机器学习驱动的优先级排序,自动化逆向工程商业及自定义保护器。
 silentchainai/silentchain
面向 Burp Suite 的 AI 驱动漏洞扫描器扩展,支持多家提供商(Ollama、OpenAI、Claude、Gemini)
 morpheuslord/quadrainspect
模块化Android APK安全分析框架,集成了静态、动态和逆向工程工具,用于对移动应用进行全面的漏洞评估和渗透测试。
 bw3ll/sharem
SHAREM是一个shellcode分析框架,能够模拟超过45,000个WinAPI和几乎所有Windows系统调用。它还包含自己的自定义反汇编器,具有许多创新功能,例如能够显示编码shellcode的去混淆反汇编,或集成仿真数据以增强反汇编。
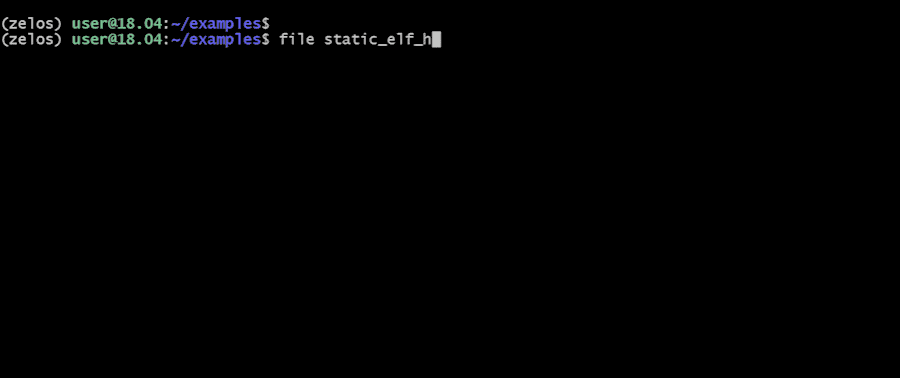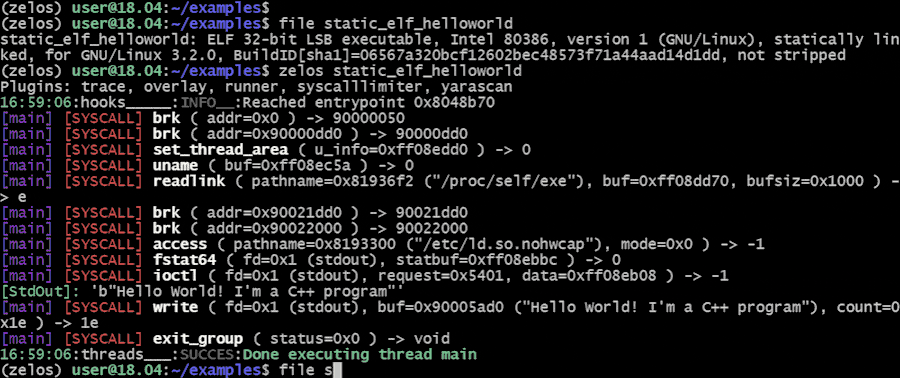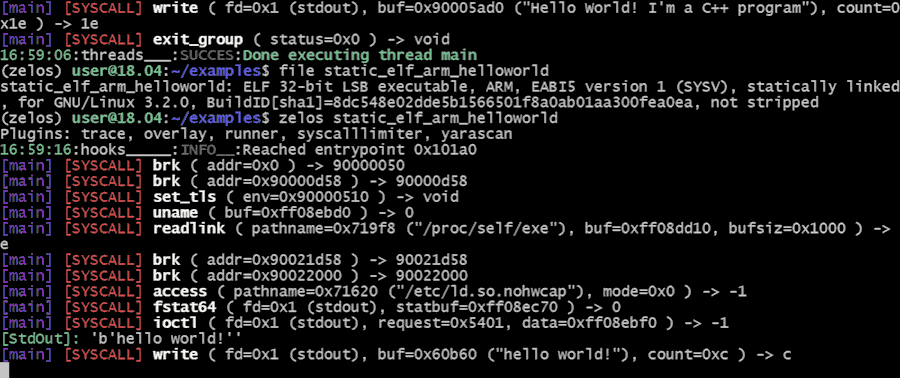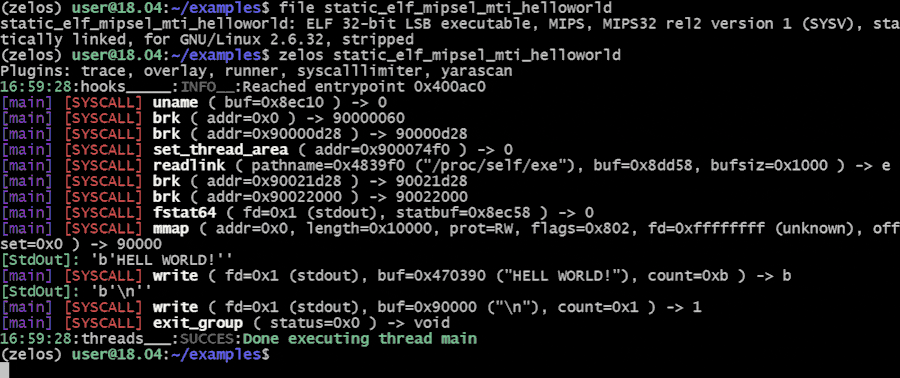 zeropointdynamics/zelos
一个全面的二进制模拟和插桩平台。
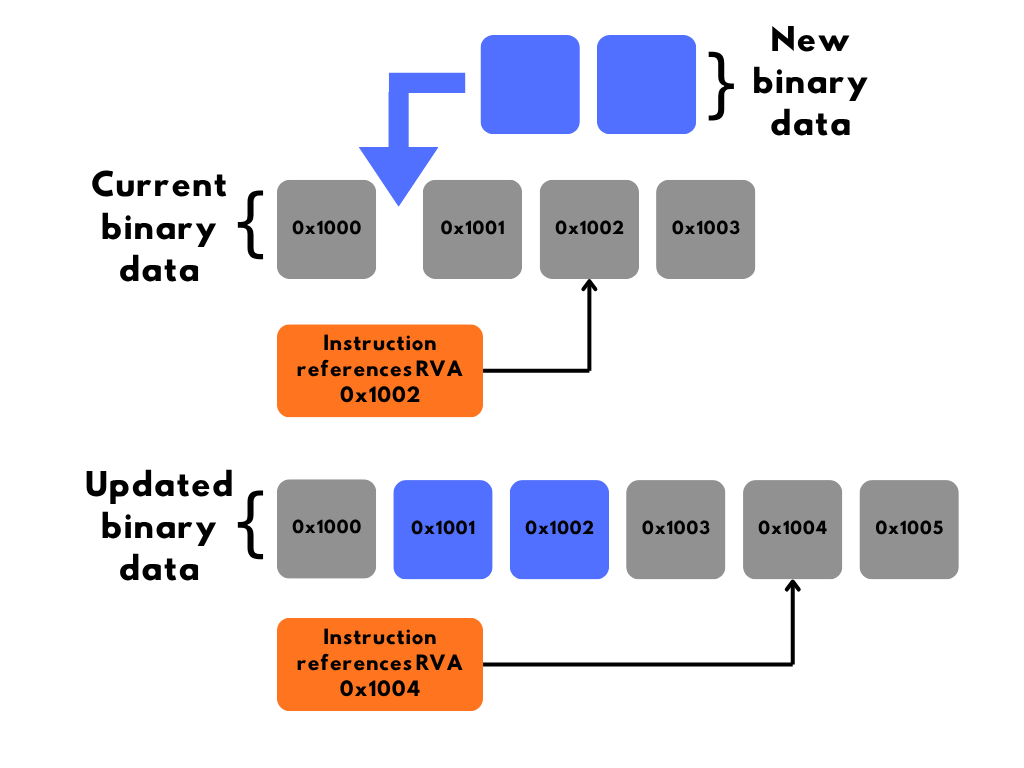 noahware/binprotect
x64 PE bin2bin 混淆器,不向二进制文件添加节区
 mrexodia/dumpulator
一个易于使用的模拟内存转储的库。适用于恶意软件分析(config extraction、unpacking)和一般的动态分析(sandboxing)。
 foundryzero/binder-trace
Binder Trace 是一款用于拦截和解析 Android Binder 消息的工具。可以将其视为“Binder 版的 Wireshark”。
 mfthomps/resim
使用全系统模拟器进行逆向工程软件
 dissectmalware/xlmmacrodeobfuscator
提取并反混淆 XLM 宏(也称为 Excel 4.0 宏)
 manuelschipper/nah
a guard that blocks catastrophic agent actions
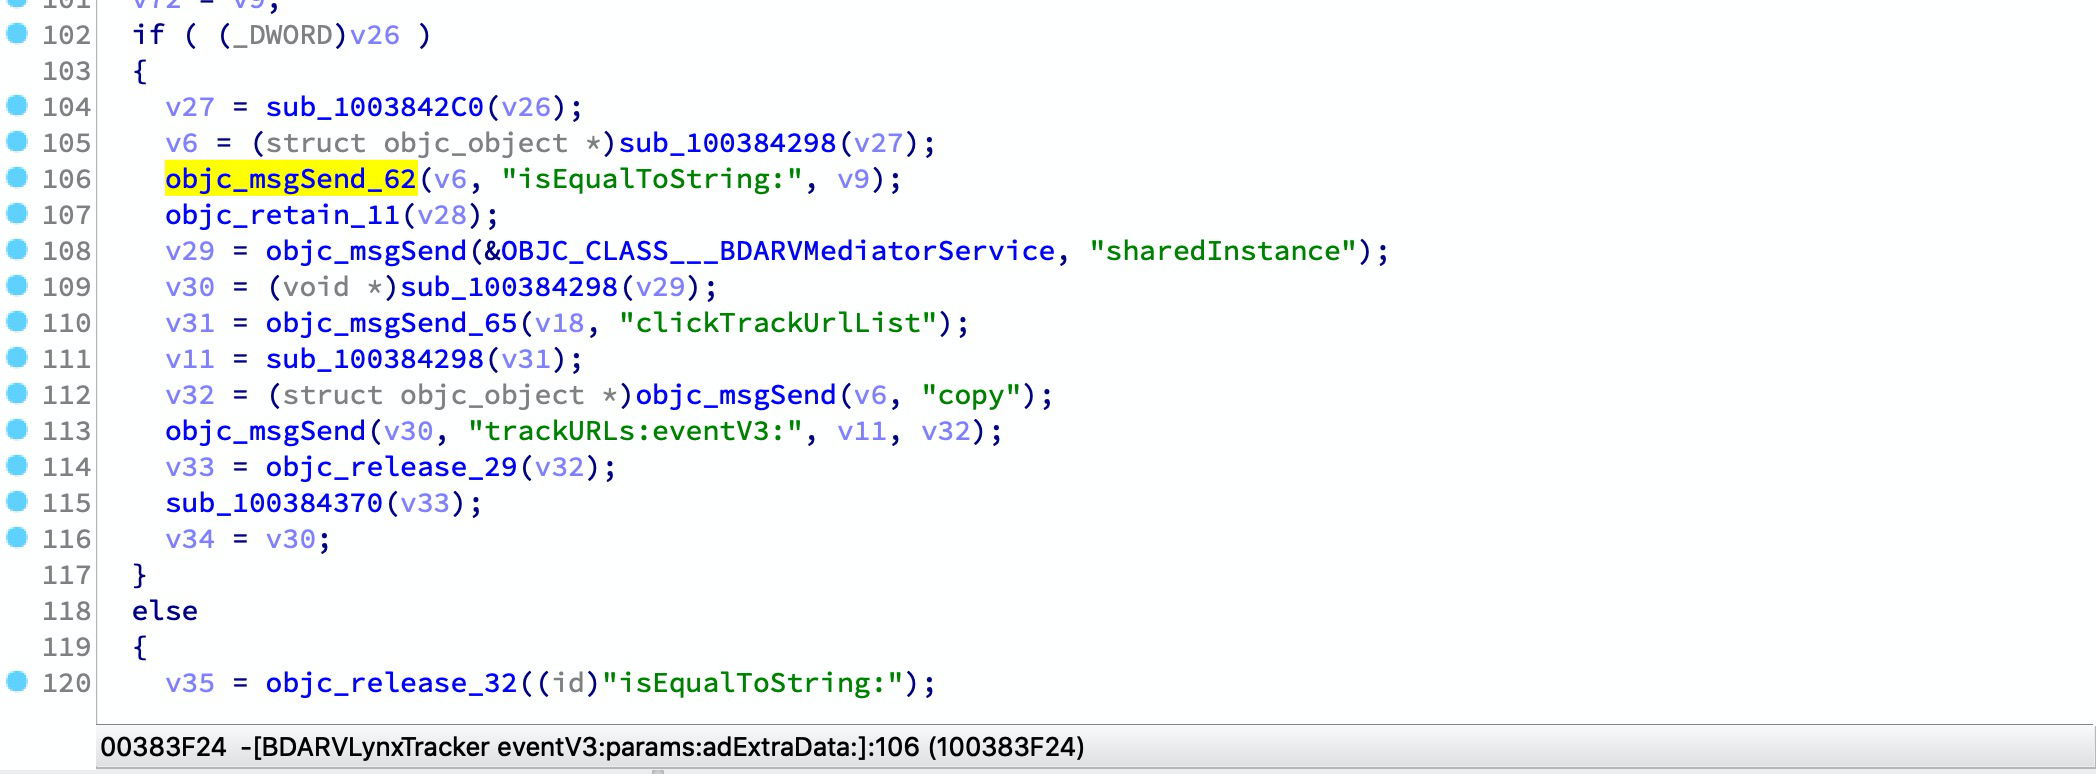 soulghost/iblessing
iblessing是一个iOS安全利用工具包,主要包括应用信息收集、静态分析和动态分析。可用于逆向工程、二进制分析和漏洞挖掘。
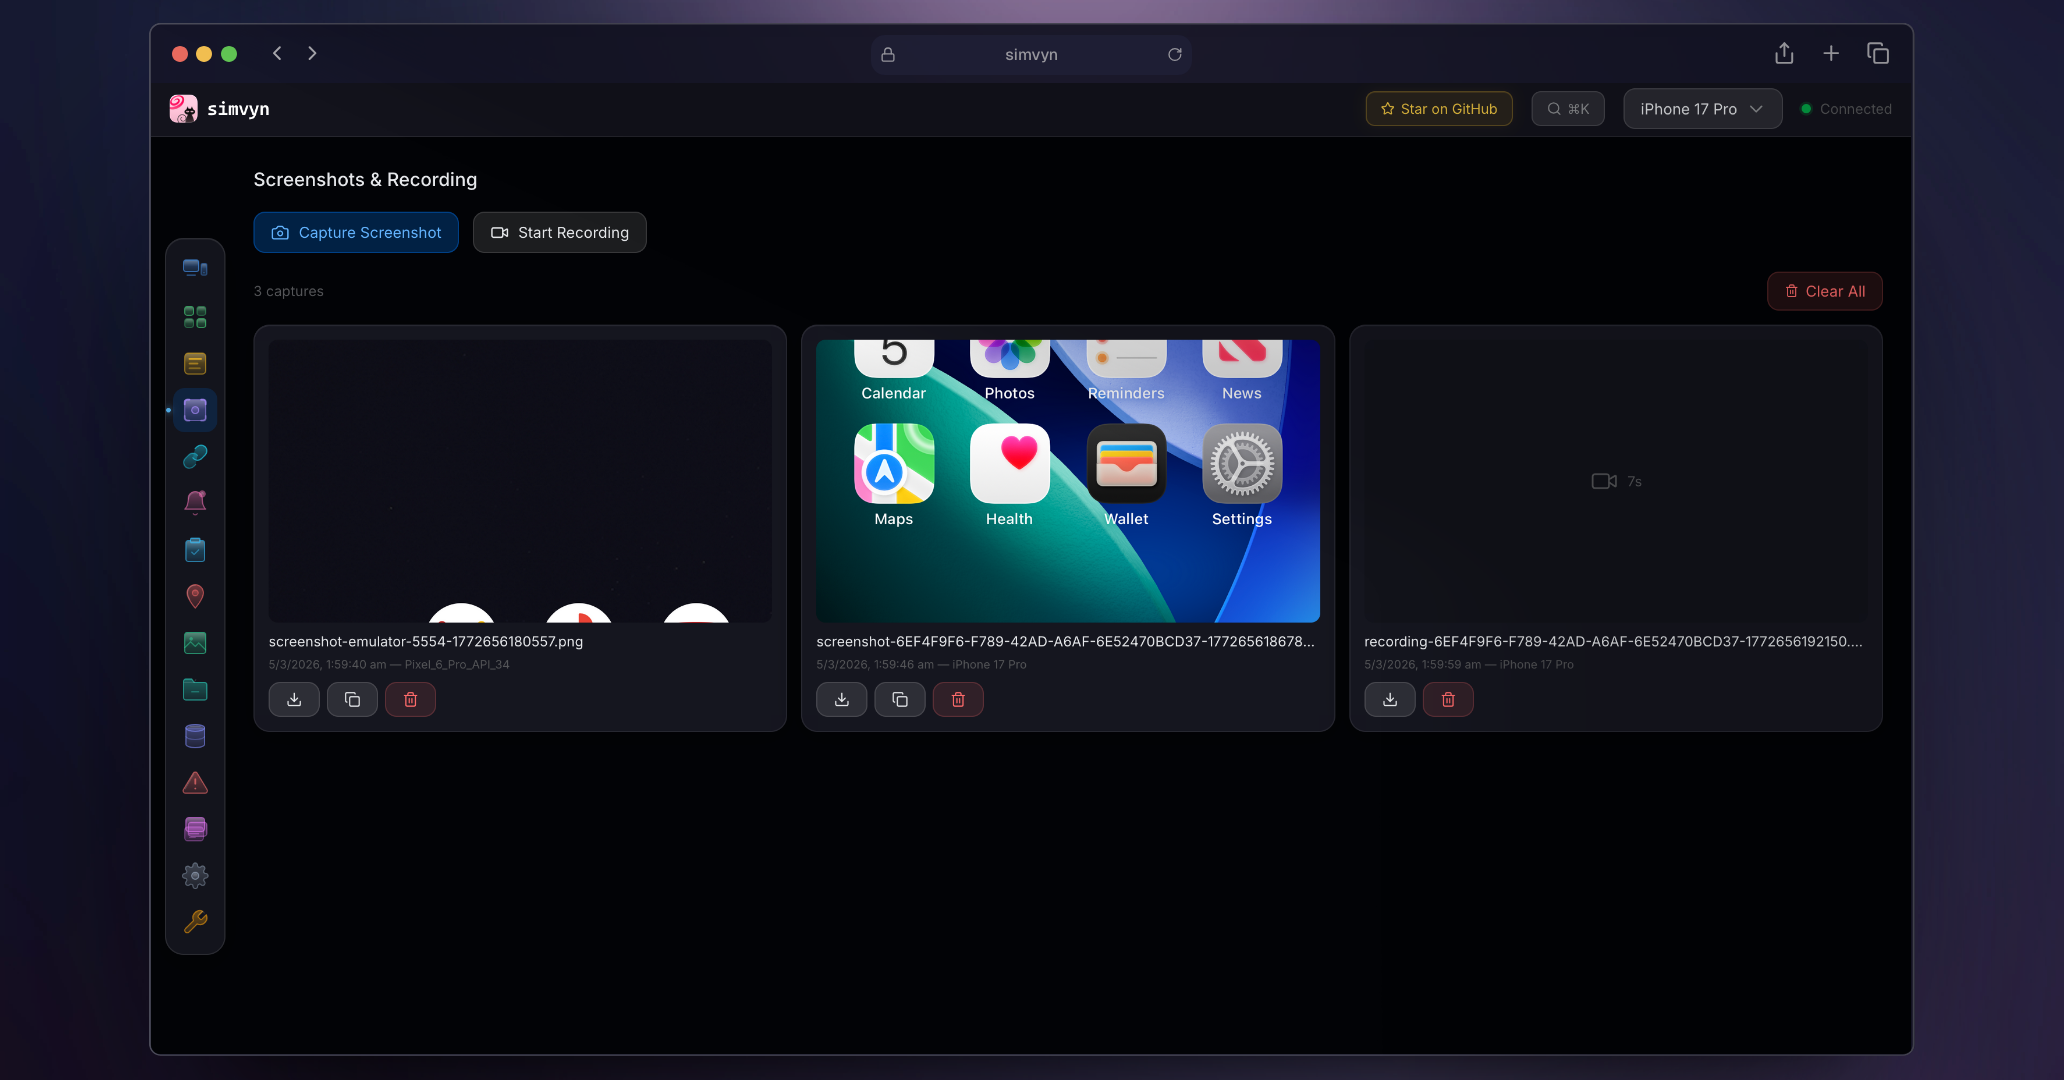 pranshuchittora/simvyn
Universal mobile devtool for Agents & Humans - control iOS Simulators, Android Emulators, and real devices from a single dashboard and…
 gamozolabs/applepie
一个使用WHVP和Bochs构建的用于模糊测试的虚拟机管理器