
 #2
用于在隔离环境中观察恶意软件行为以了解其行动和影响的工具。
Kitploit 推荐

 lanzer-tree/ras-eval
Benchmark harness that evaluates LLM agent tool-calling security under long-horizon tasks, generating prompt-injection and tool-poisoning attacks and…
 manuelschipper/nah
一个阻止灾难性智能体操作的防护装置
 sandboxie-plus/sandboxie
Sandboxie Plus & Classic
 ttdennis/fpicker
基于 Frida 的进程内模糊测试套件,具备 AFL++ 代理、独立主动/被动模式以及共享内存通信,用于跨平台的高性能覆盖引导漏洞发现。
 datadog/guarddog
🐍 🔍 GuardDog 是一个用于识别恶意 PyPI 和 npm 包的 CLI 工具
 hugsy/gef
GEF (GDB Enhanced Features) - 为 GDB 带来现代化体验,具备面向 Linux 上漏洞利用开发者与逆向工程师的高级调试功能
 go-appsec/toolbox
通过 CLI 和 MCP 实现人类与智能体之间的协作式应用安全测试

 strace/strace
Linux系统调用跟踪器,使用ptrace来监控、调试和分析系统调用、信号传递以及进程状态变化,用于诊断和教学。
 aflplusplus/libafl
高级模糊测试库 - 用Rust将你的模糊测试器组装在一起!跨核心和机器扩展。支持Windows、Android、MacOS、Linux、no_std等平台。
 structio-labs/n0xis
Reverse-engineering toolkit: disassembler, SSA decompiler, C++ class recovery and live-process analysis for PE and ELF. Scriptable CLI, every answer…
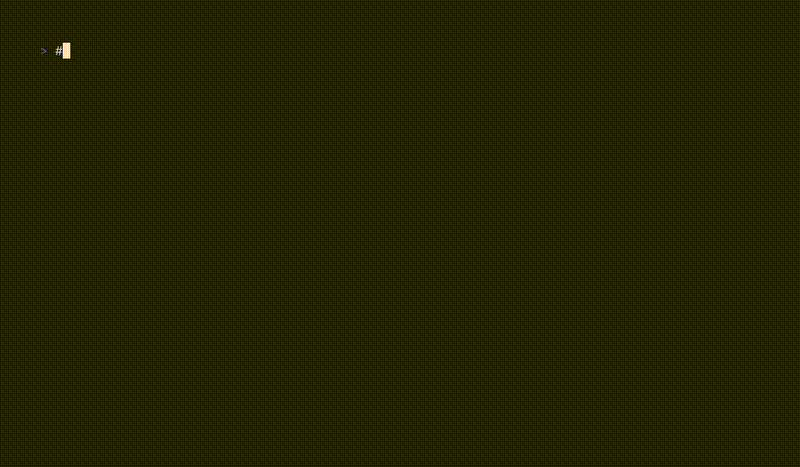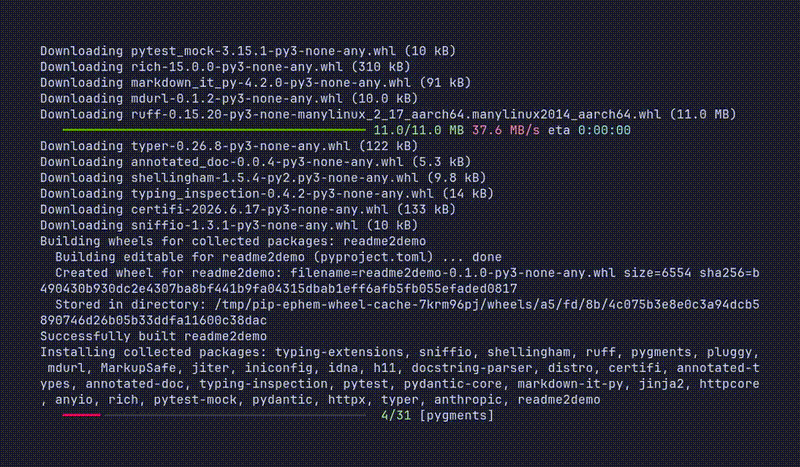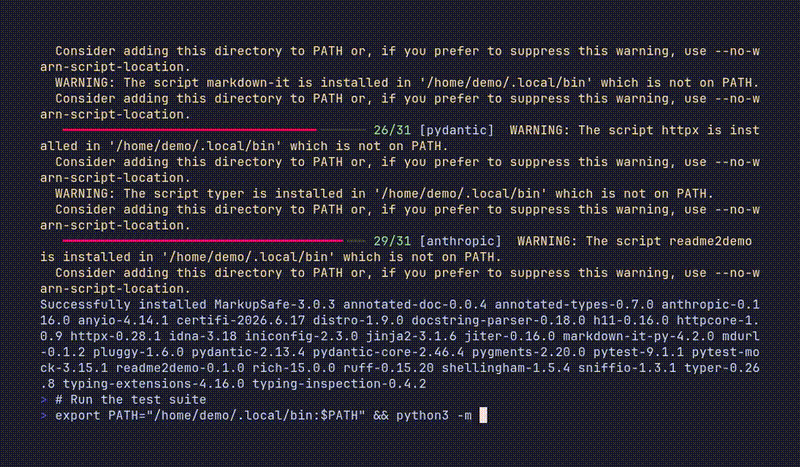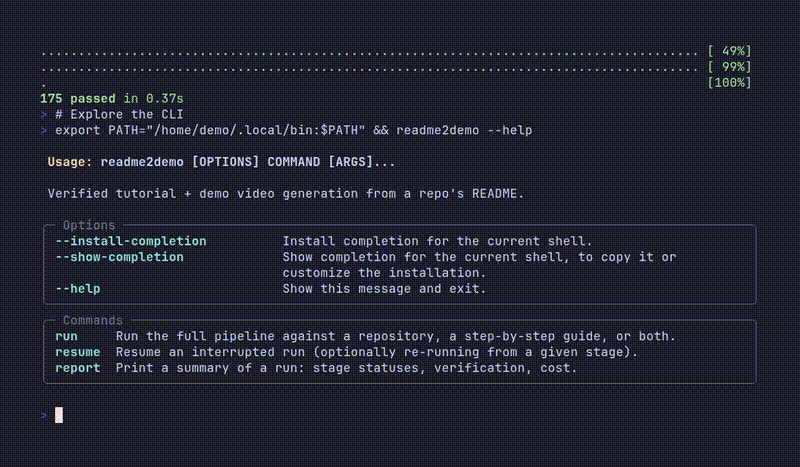 alphacrack/readme2demo
来自你自述文件中的经过验证的教程和演示视频。AI代理在一个加固的Docker沙箱中运行它,并在任何内容发布之前,在一个全新的容器中重放它。
 mozillazg/ptcpdump
基于 eBPF 的数据包分析器,能够捕获网络流量,并自动添加进程、容器和 Kubernetes Pod 元数据注释,支持 tcpdump 兼容的过滤和 PcapNG 输出。
 adshao/flounder
自主型白帽安全审计员,用于AI驱动的代码审查、漏洞赏金研究、漏洞利用构建及基于执行的验证。
 marin-m/pbtk
用于逆向工程和模糊测试基于Protobuf的应用程序的工具集
 firerpa/lamda
Android 全栈设备控制平台:基于 WebRTC/H.264 的远程桌面、UI/OCR/图像匹配自动化、一键 MITM、内置 Frida、代理/VPN/frp/P2P 组网、MCP/Agent、160+ 个 API,专为多设备集群和工程化部署设计。
 aflplusplus/aflplusplus
AFL++ 是一款最先进的模糊测试工具,在基准测试中排名第一。它最初基于 AFL。如今它配备了 qemu 5.1、无冲突覆盖率、增强的 laf-intel 与 redqueen、AFLfast++ 功耗调度、MOpt 变异器、unicorn_mode 以及更多功能!
 googlesky/cve-2026-129353
针对 CVE-2026-129353 的漏洞验证(PoC)与 QEMU-mipsel 实验环境,该漏洞是 D-Link DIR-600L 的 authentication.cgi 中一个无需认证即可触发的栈溢出,并附有崩溃与保存返回地址(saved-RA)控制的证据。








