#1

 findomain/findomain
域识别最快最完整的解决方案。支持截图、端口扫描、HTTP检查、从其他工具导入数据、子域名监控、通过Discord、Slack和Telegram发送告警、多个API密钥来源及更多功能。

 nmap/nmap
高性能网络发现与安全审计工具,具备高级端口扫描、操作系统检测、服务版本检测,以及可脚本化的 NSE 引擎,用于自动化侦察和漏洞评估。
 lgandx/responder
Responder是一款LLMNR、NBT-NS和MDNS投毒工具,内置HTTP/SMB/MSSQL/FTP/LDAP欺诈认证服务器,支持NTLMv1/NTLMv2/LMv2、扩展安全NTLMSSP和基本HTTP认证。
 aflplusplus/aflplusplus
AFL++ 是一款最先进的模糊测试工具,在基准测试中排名第一。它最初基于 AFL。如今它配备了 qemu 5.1、无冲突覆盖率、增强的 laf-intel 与 redqueen、AFLfast++ 功耗调度、MOpt 变异器、unicorn_mode 以及更多功能!
blechschmidt/massdns高性能DNS存根解析器,用于批量查询和侦察(子域名枚举)

 projectdiscovery/dnsx
dnsx 是一个快速且多功能的 DNS 工具包,允许您使用用户提供的解析器列表运行多个 DNS 查询。
 danielmiessler/seclists
精心策划的用于安全评估的字典集合,包括用户名、密码、URL、模糊测试载荷以及用于渗透测试和情报收集的敏感数据模式。
 d3mondev/puredns
高速DNS解析器和子域名爆破工具,具备精准的通配符过滤和DNS投毒验证功能,专为精确侦察设计。
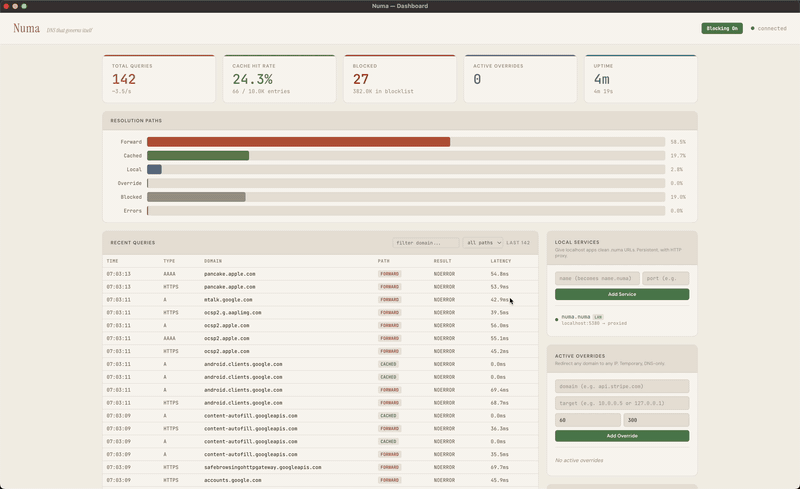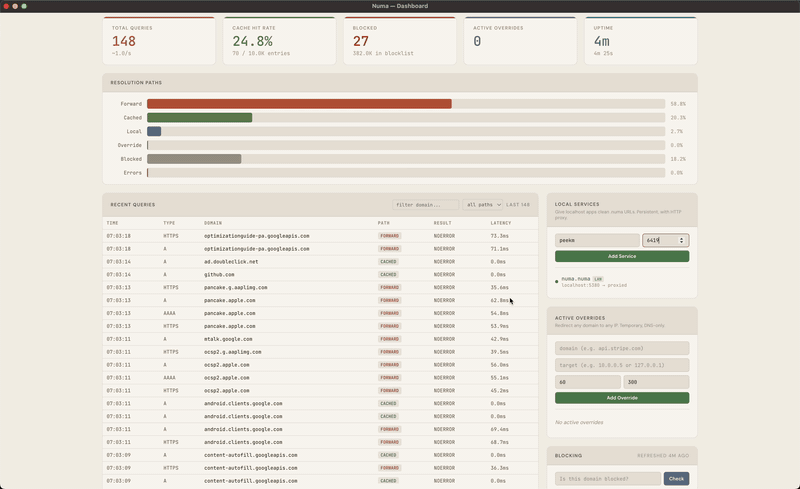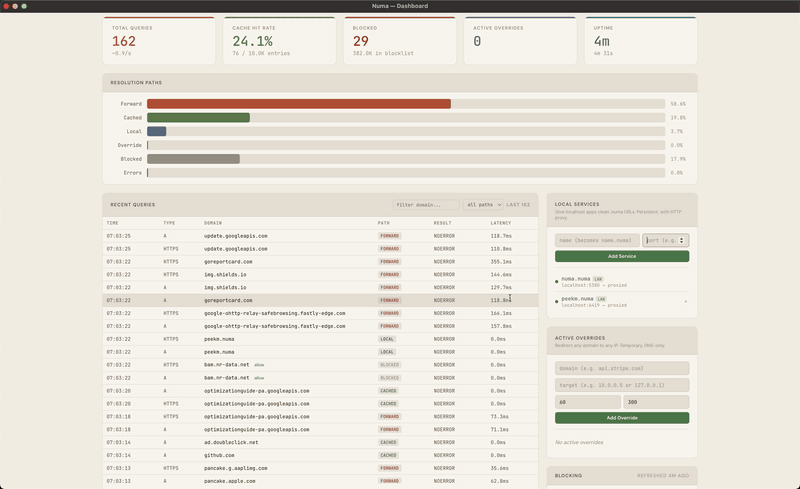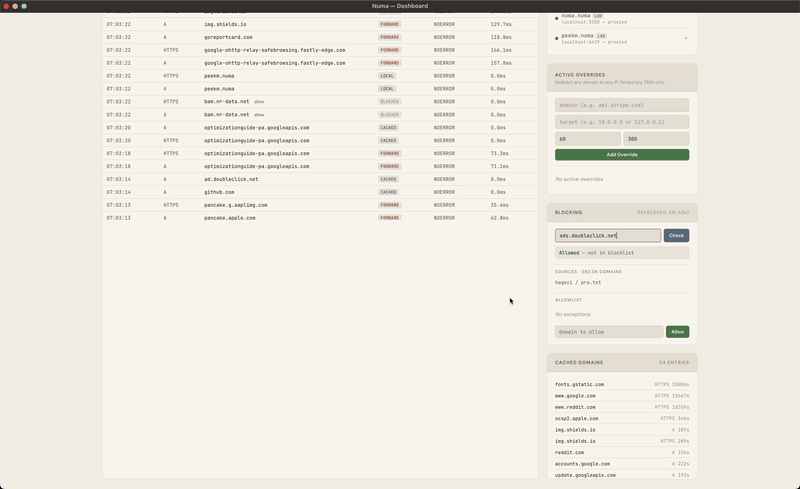 razvandimescu/numa
基于 Rust 的可移植 DNS 解析器 — .numa 本地域名、广告拦截、开发者覆盖
 secdev/scapy
基于 Python 的交互式数据包操作库,用于在多种协议中伪造、解码、发送、捕获和分析网络数据包,支持扫描、路由追踪、攻击和网络发现。
 shadowy-pycoder/go-http-proxy-to-socks
CLI MITM代理,将SOCKS4/SOCKS5转换为HTTP/HTTPS/HTTP2/HTTP3代理,具有透明TCP/UDP重定向、ARP/NDP/DNS欺骗、流量嗅探和数据包捕获功能。纯Go实现,无需libpcap。
 google/honggfuzz
面向安全的软件模糊测试器。支持基于代码覆盖率(软件和硬件)的进化式、反馈驱动模糊测试。
 e1abrador/burp-encode-ip
Burp Suite 扩展,用于对 IP 地址进行编码,以绕过应用程序 IP / 域名黑名单。
 jtpereyda/boofuzz
Sulley Fuzzing Framework 的一个分支和继任者
 fuzzdb-project/fuzzdb
攻击模式和原语的字典,用于黑盒应用程序故障注入和资源发现。