#1
 busindre/mozcache
简单的 shell 脚本,用于对 Mozilla 浏览器(Firefox、Iceweasel 和 Seamonkey)缓存进行取证分析。
 nao-sec/ramnit_traffic_parser
解析 Ramnit 的流量
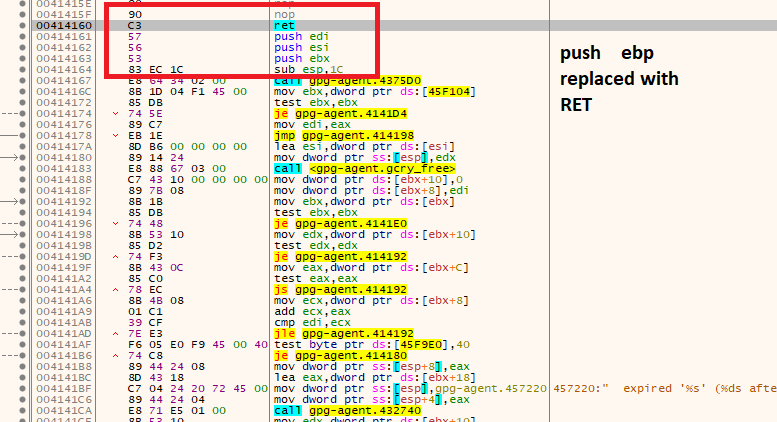 kacperszurek/gpg_reaper
GPG Reaper - 从 gpg-agent 缓存/内存中获取/窃取/恢复 GPG 私钥


 paboldin/meltdown-exploit
Meltdown 漏洞利用 PoC
 withsecurelabs/radare2-scripts
radare2 脚本合集,用于恶意软件分析:从内存转储中提取二进制文件、修补 PE 头,以及解码 shellcode 中的哈希函数导入。
 4n6ist/usn_analytics
它不仅仅是UsnJrnl(USN日志记录/变更日志记录)解析器。
 eugnis/spectre-attack
展示已揭露的“Spectre”漏洞利用示例(CVE-2017-5753 和 CVE-2017-5715)
 opsxcq/exploit-cve-2017-5715
Spectre 漏洞利用
 bazad/gsscred-move-uaf
CVE-2018-4343: 针对 macOS 和 iOS 上 GSSCred 守护进程中释放后使用漏洞的概念验证。
 bazad/ctl_ctloutput-leak
CVE-2017-13868: XNU 中未初始化内核堆数据的信息泄露。

 benadia/an-integrated-wireless-network-forensic-analysis-framework
该框架将一组现有的开源工具整合为一个集成套件,可自动化取证调查流程。它能够捕获无线网络流量,根据调查需求分析所捕获的流量,并从分析后的流量中提取和记录数字证据。

 korczis/foremost
文件雕刻工具,通过可配置规则匹配文件头、文件尾和内部结构,从磁盘镜像和原始驱动器中恢复已删除的文件。
 jessek/hashdeep
跨平台哈希工具集,用于计算消息摘要(MD5,SHA-1,SHA-256,Tiger,Whirlpool),支持递归目录遍历和文件完整性审计功能。