
 #1

 shaikusaf/linux-4.19.72_cve-2020-14356
Linux 内核源码树,已针对 CVE-2020-14356 进行修改,为漏洞分析与利用研究提供参考。
 tufanturhan/cve-2022-21971-windows-runtime-rce
针对CVE-2022-21971的概念验证利用程序,这是Windows运行时中prauthproviders.dll的一个未初始化指针释放漏洞,通过Word或写字板中精心构造的RTF文档触发。
 saadislamm/spoiler
推测加载危害增强 Rowhammer 和缓存攻击 - CVE-2019-0162 -
 darthton/blackbone
Windows内存黑客库
 trustedsec/tscopy
Python工具,解析NTFS $MFT以在事件响应期间复制被锁定的文件,通过读取原始磁盘位置绕过操作系统锁定。支持递归、通配符和多文件复制,并带有缓存以提升性能。
 shaikusaf/linux-4.19.72_cve-2020-10757
Linux 内核源码树,经过修改以演示 CVE-2020-10757——AF_PACKET 套接字中的释放后使用(use-after-free)漏洞,仅供教育和研究目的使用。
 0x4d31/fatt
FATT /fingerprintAllTheThings - 一个基于pyshark的脚本,用于从pcap文件和实时网络流量中提取网络元数据和指纹。
 chrism09/knx-bus-dump
通过TPUART和Calimero Project套件监听KNX总线的工具,并将数据包中的内容转储为Wireshark兼容的文件十六进制转储。
 bytehackr/cve-2022-0853
演示 JBoss 客户端重复使用 UserTransaction 时的内存泄漏,包含 CVE-2022-0853 的 PoC 和分析。
 0vercl0k/cve-2022-21971
针对 CVE-2022-21971 "Windows 运行时远程代码执行漏洞" 的 PoC
 0vercl0k/cve-2022-21974
CVE-2022-21974“漫游安全权限管理服务远程代码执行漏洞”的PoC
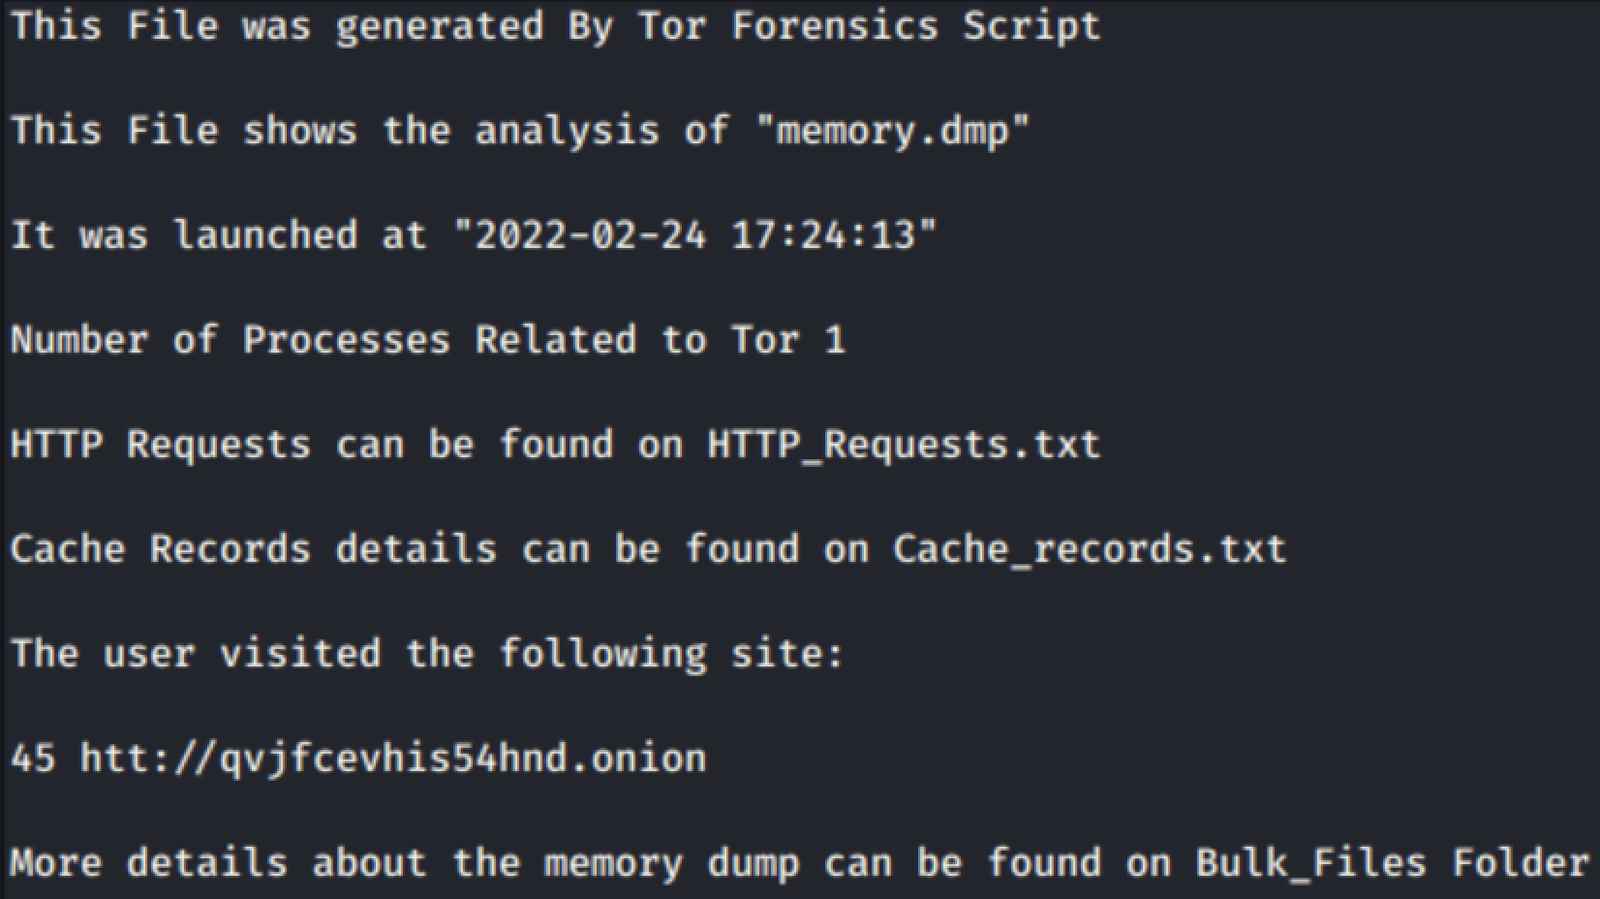 exmak-s/cve-2021-46702
概念验证脚本,用于分析 Windows 内存转储以恢复访问过的 Tor 洋葱服务,通过利用不当的内存释放机制绕过 Tor 浏览器的匿名性。
 bishopfox/unredacter
永远、永远、永远不要使用像素化作为编辑技术

 szymonh/rndis-co
CVE-2022-25375 - RNDIS USB Gadget 的演示漏洞利用
 gmh5225/linux-kernel-debugger
用于转储 rootkit 操作并检查内核级活动以进行恶意软件分析和逆向工程的内核硬件调试器模块。
 bohops/rogueassemblyhunter
Rogue Assembly Hunter 是一款用于发现运行进程中“有趣”的 .NET CLR 模块的实用工具。









