#1

 hackmichnet/aztokenfinder
攻击性令牌收集实用工具,可搜索 x64 进程内存和 TokenBroker 缓存文件,在 Office、Edge、Teams 和 PowerShell 中查找 Azure AD/O365 JWT 令牌。
 memoryforensics1/vol3xp
Volatility 探索套件 (volatility 3)
 jajangjaman/cve-2021-41160
FreeRDP 是远程桌面协议(RDP)的自由实现,基于 Apache 许可证发布。在受影响版本中,恶意服务器可能会在已连接的客户端中触发越界写入。使用 GDI 或 SurfaceCommands 向客户端发送图形更新的连接可能会发送 `0` 宽度/高度或超出范围的更新,此内容来自…
 sf197/memoryshellhunter
结合调用图模式的Java Agent内存马扫描器
 strangerealintel/cyberthreatintel
针对APT和网络犯罪团伙的恶意软件分析与网络威胁情报
 nidhihcl/linux-4.19.72_cve-2022-29581
Linux内核4.19.72,附带针对CVE-2022-29581的定向补丁或利用代码,展示一个特定的内核漏洞,用于安全研究和二进制利用分析。
 fengjixuchui/cve-2003-0358
当调用nethack时,传入一个超长的字符串,有可能破坏内存。jnethack和falconseye也容易受到此漏洞的影响。
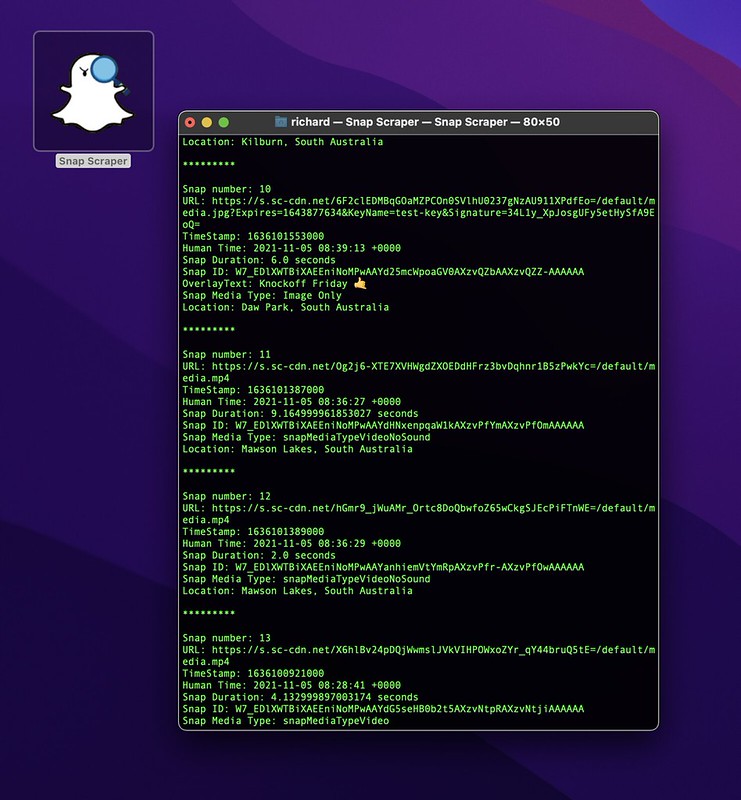 rhematt/snap-scraper
根据坐标提取和下载Snap Map媒体,用于OSINT、取证分析和研究。支持元数据记录和批量下载。
 nanopathi/linux-4.19.72_cve-2020-14381
Linux 内核源码树,包含针对 CVE-2020-14381 的定向补丁,用于演示特定内核漏洞及其修复,供教育性利用分析使用。
 alfarom256/cve-2022-3699
联想诊断驱动程序 EoP - 任意读写
 certcc/keyfinder
一个用于查找和分析私钥(及公钥)文件的工具,包括对 Android APK 文件的支持。
 mattnotmax/cyberchef-recipes
一份 cyber-chef 配方及精选链接的列表
 gcla/termshark
一个终端界面的 tshark,灵感来自 Wireshark
 darkquasar/azurehunter
一个用于在Azure和O365数据上运行威胁狩猎剧本的云取证PowerShell模块
 felixweyne/imaginaryc2
Imaginary C2 是一个 Python 工具,旨在帮助进行恶意软件的行为(网络)分析。Imaginary C2 托管一个 HTTP 服务器,捕获针对选择性选择的域名/IP 的 HTTP 请求。此外,该工具旨在简化重放捕获的命令与控制响应/提供的恶意载荷的过程。
 cyb3rfox/aurora-incident-response
事件响应文档编制,化繁为简。由事件响应者,为事件响应者打造。