#1

 farghlymal/config-extractors
从捕获的样本中提取并解密恶意软件配置数据,自动化 C2 端点发现、凭据提取和指标分类,用于事件响应与威胁情报工作流。
 gmikisilva/cve-2024-33901-proofofconcept
演示 KeePassXC 2.7.7 版本中漏洞 CVE-2024-33901 的简短程序
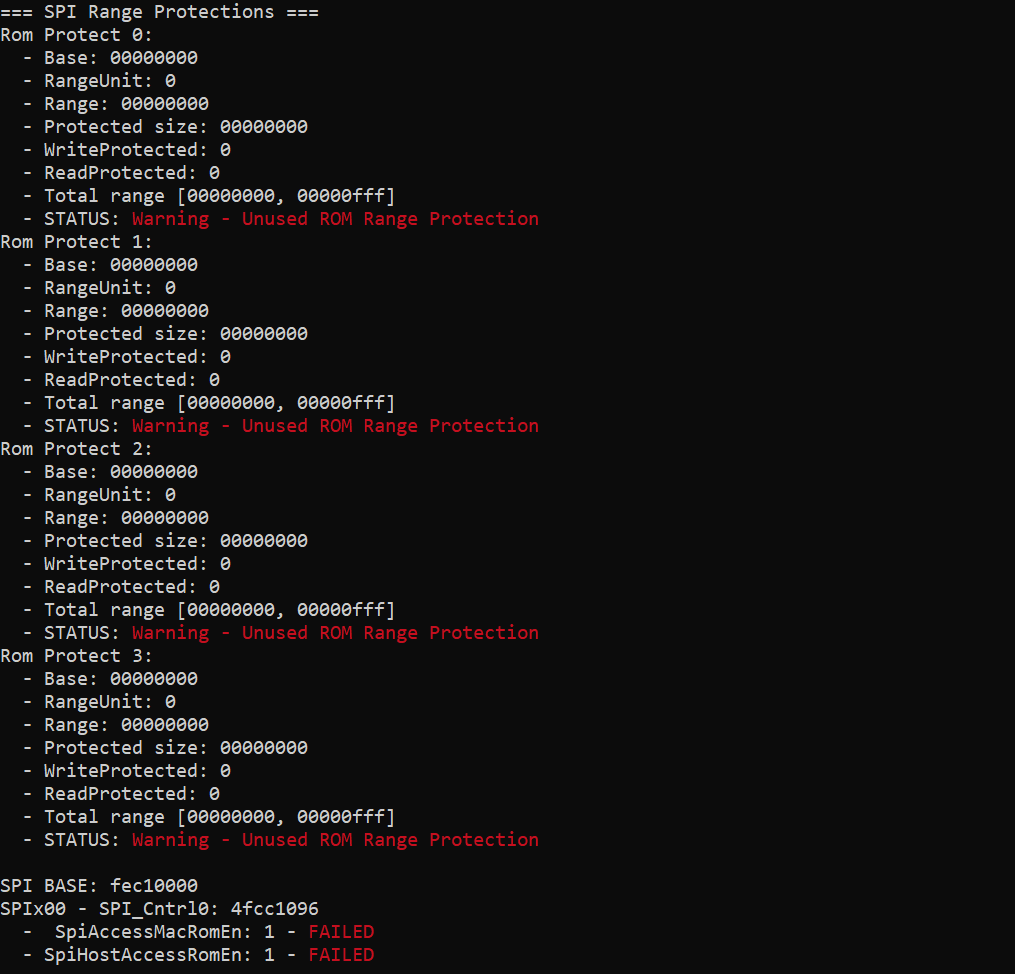 ioactive/platbox
平台安全评估工具,用于转储和分析UEFI/SMM寄存器、PCI配置空间、物理内存、SPI闪存和S3启动脚本,内置针对Intel和AMD系统的SMI模糊测试器。
 op7ic/blueteam.lab
使用Terraform和Ansible在Azure中创建的蓝队检测实验室。
 cado-security/varc
易失性工件收集器从系统收集易失性数据的快照。它告诉您系统上正在发生什么,在调查安全事件时特别有用。
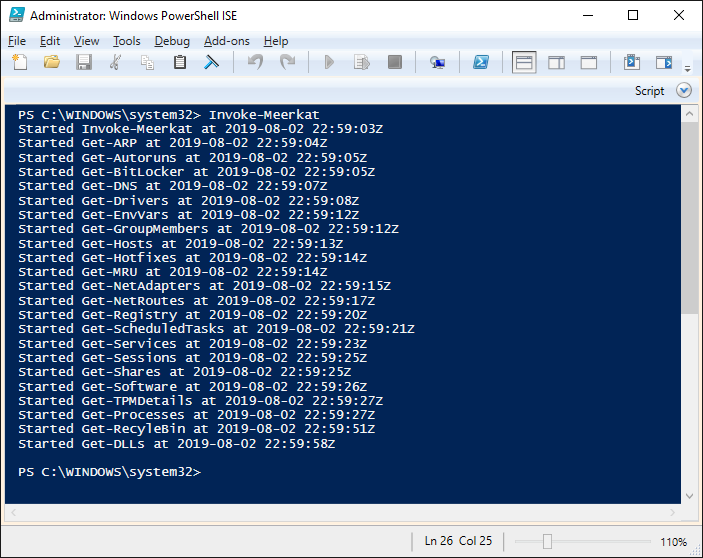 tonyphipps/meerkat
一个用于Windows端点工件收集和侦察的PowerShell模块集合。
 chainmanner/gzdoom-arbitrary-code-execution-via-zscript-poc
CVE-2024-54756 的概念验证,这是我在 GZDoom 的 ZScript 脚本引擎中发现的一个漏洞。
 microsoft/ics-forensics-tools
开源取证框架,用于分析工业PLC元数据和项目文件。扫描ICS环境中的可疑工件,以支持事件响应和手动调查。
 pazhanivelmani/libexif_android10_r33_cve-2016-6328
基于C语言的库,用于解析、编辑和保存JPEG图像中的EXIF元数据,重点针对Android 10上的CVE-2016-6328漏洞利用。
 anssi-fr/dfir4vsphere
用于 VMWare vSphere 取证分析的 Powershell 模块
 renukaselvar/libunwind_cve-2015-3239_after
用于展开处理器调用栈的库,支持多种架构和操作系统,包含构建和回归测试说明。
 renukaselvar/libunwind_cve-2015-3239
用于堆栈展开和回溯生成的 C 库,支持多种架构和操作系统,包含构建和回归测试说明。
 spiralbl0ck/sidechannel-cve-2022-38029
SIDECHANNEL+CVE-2022-38029
 thewover/donut
生成 x86、x64 或 AMD64+x86 位置无关的 shellcode,可从内存加载 .NET 程序集、PE 文件及其他 Windows 有效负载,并带参数运行它们。
 chunzhennn/cve-2023-21987-poc
Oracle VirtualBox VGA 越界读取漏洞的概念验证利用,演示了在 Linux 客户机配合 Windows 主机环境下,从 VirtualBox 组件中泄露地址信息。
 offensive-panda/lsassreflectdumping
该工具利用进程分叉技术,通过 RtlCreateProcessReflection API 克隆 lsass.exe 进程。创建克隆后,它使用 MINIDUMP_CALLBACK_INFORMATION 回调来生成克隆进程的内存转储。
 gmh5225/memtools
Windows Linux DMA、Dump 、Direct、inject 内存读取、写入工具