
 #1

 hackura/xz-cve-2024-3094
模拟 CVE-2024-3094 的 Python 演示:XZ Utils 中的供应链后门,具有基于触发器的隐蔽激活机制。
 theflink/hunt-sleeping-beacons
一种调用栈扫描器,通过分析线程空闲行为、无后备内存、模块踩踏、APC、定时器和返回地址欺骗,识别解包或注入的C2代理的入侵指标。



 lzty/cve-2025-7771
基于 Rust 的 CVE-2025-7771 PoC 漏洞利用,通过易受攻击的驱动程序提供任意读写原语,并包含虚拟地址到物理地址转换及 Win32 服务管理封装。
 sastraadiwiguna-purpleeliteteaming/cve-2025-13834-a-bluetooth-rfcomm-out-of-bounds-read-vulnerability-in-modern-wireless-devices
CVE-2025-13834 技术摘要 漏洞类型:内存泄露 / 越界(OOB)读取(CWE-125)。 CVSS 评分:7.5–8.1(高危/严重)。 攻击向量:通过无需认证的单包利用,在相邻网络(蓝牙范围内)发起攻击。 根本原因:RFCOMM 协议的 TEST 命令(帧类型…
 cdipper/cve-2025-67246
CVE-2025-67246。
 seyyidkadir/filedumper
Windows内存取证工具,用于从进程内存区域转储文件、搜索字节模式(PDF、JPG、SWF),并执行实时进程分析,包括挂起/恢复和内存雕刻。
 0xatharv/cve-2025-40019-poc
CVE-2025-40019的概念验证
 alexcyberx/cve-2025-14847_expolit
CVE-2025-14847 的漏洞利用工具,该漏洞为 MongoDB 内存泄露漏洞,支持多线程从易受攻击的实例中提取敏感数据和机密信息。
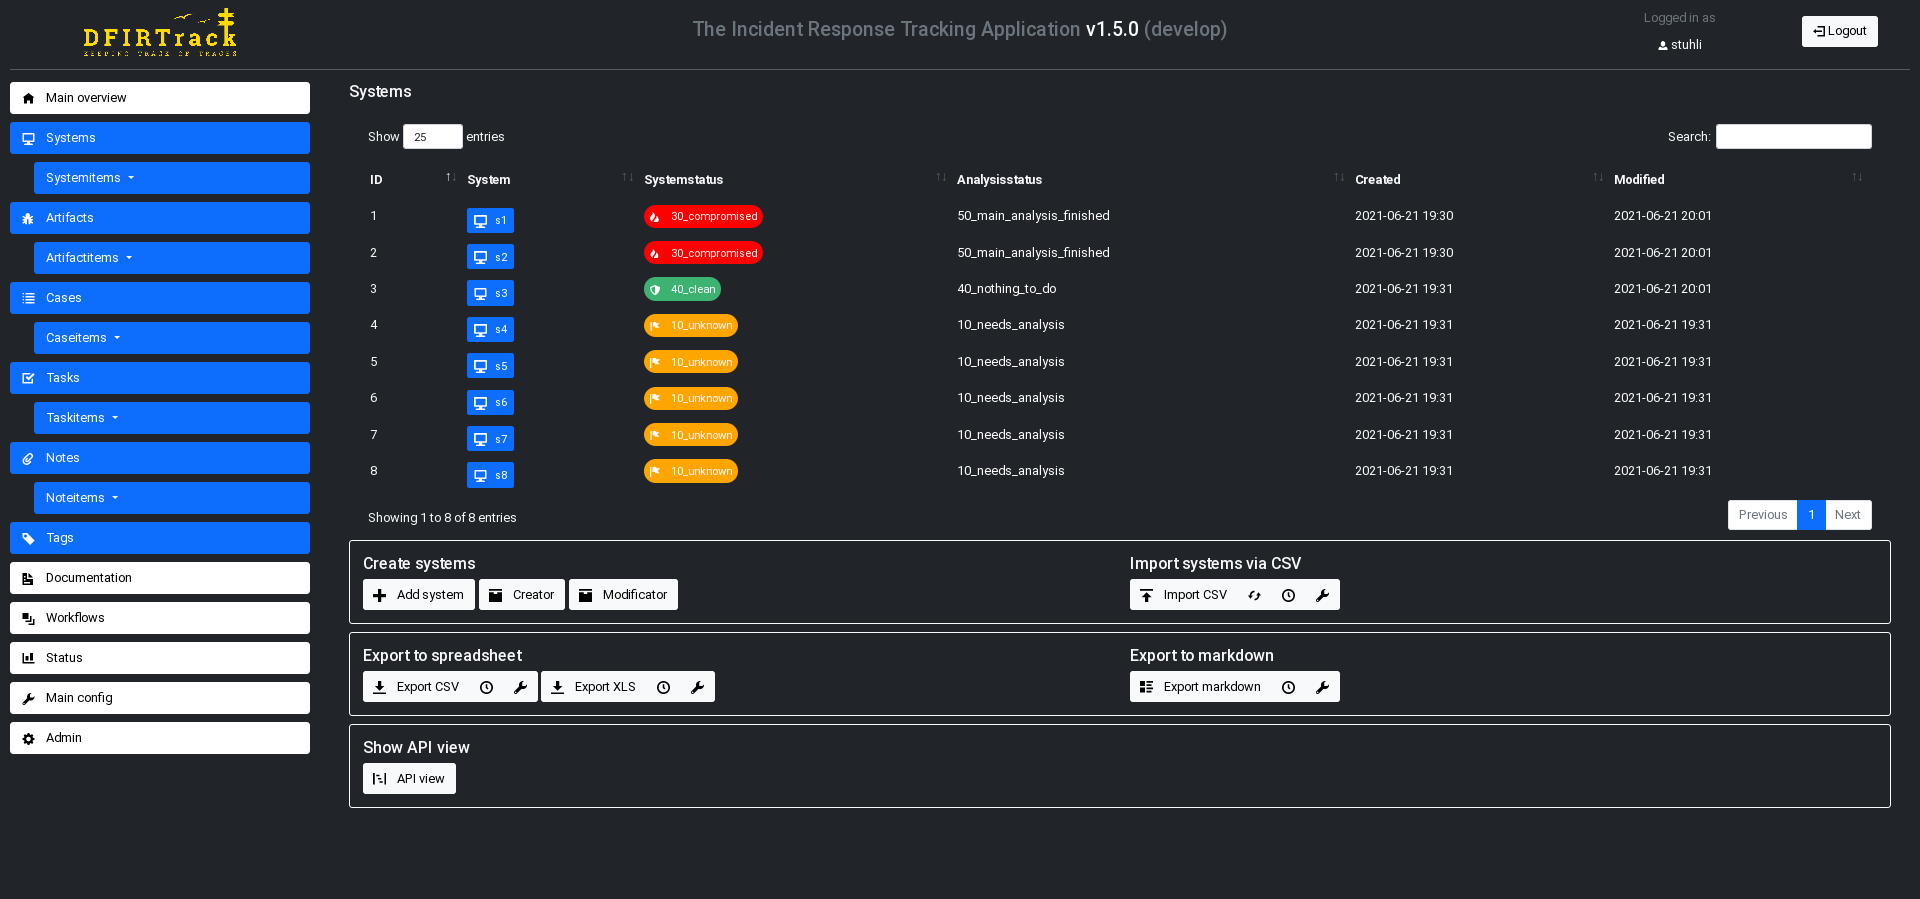 dfirtrack/dfirtrack
基于系统的应急响应跟踪应用,用于管理大规模数字取证与事件响应(DFIR)案件,支持导入/导出、任务工作流以及通过Django Web界面进行工件追踪。

 ntgabrielgomes/cve-2023-20564
针对CVE-2023-20564的概念验证漏洞利用程序,通过AMD Ryzen Master Driver的IOCTL处理程序实现任意物理内存读写,从而在Windows上实现权限提升。

 sbilly/awesome-security
关于安全领域的优秀软件、库、文档、书籍、资源及酷炫物品的合集。
 jacktekno/chrome-forensic_cve-2024-0044
一个强大的数字取证工具,用于从 Android 设备中提取和分析 Google Chrome 痕迹









