
 #1

 kaandemir993/vidar-stealer-reverse-engineering
深度逆向工程分析:Vidar Stealer 2.0,涵盖任务计划程序篡改(1999时间戳)、Explorer.exe进程空洞以及Microsoft Copilot注入。
 0xblackash/cve-2026-43499
CVE-2026-43499
 jaf0rk/cve-2026-14382
针对 CVE-2026-14382 的概念验证利用程序,这是 Chromium 中 ANGLE 的一个高严重性漏洞,包含 32 位和 AArch64 的 PoC,通过 WebGL 实现程序计数器控制。
 baba01hacker666/cve-2026-23111
Linux 内核 nf_tables 释放后使用(CVE-2026-23111)——本地权限提升 PoC
 nicholasc03/dns-poisoning-triage-lab
对老旧硬件中 DNS 缓存投毒的取证分诊。包括对 839 字节未经请求记录注入的 PCAP 分析、CVE-2025-40778 映射,以及通过 Arch Linux 上加固的 Unbound(DoT)进行的修复。
 kaandemir993/advanced-loader-reverse-engineering
针对Shellhost.exe、amsi.dll、mstscax.dll和clbcatq.dll的高级多阶段加载程序的深入逆向工程分析,使用了模块踩踏、CFG绕过、COM劫持和降级攻击。
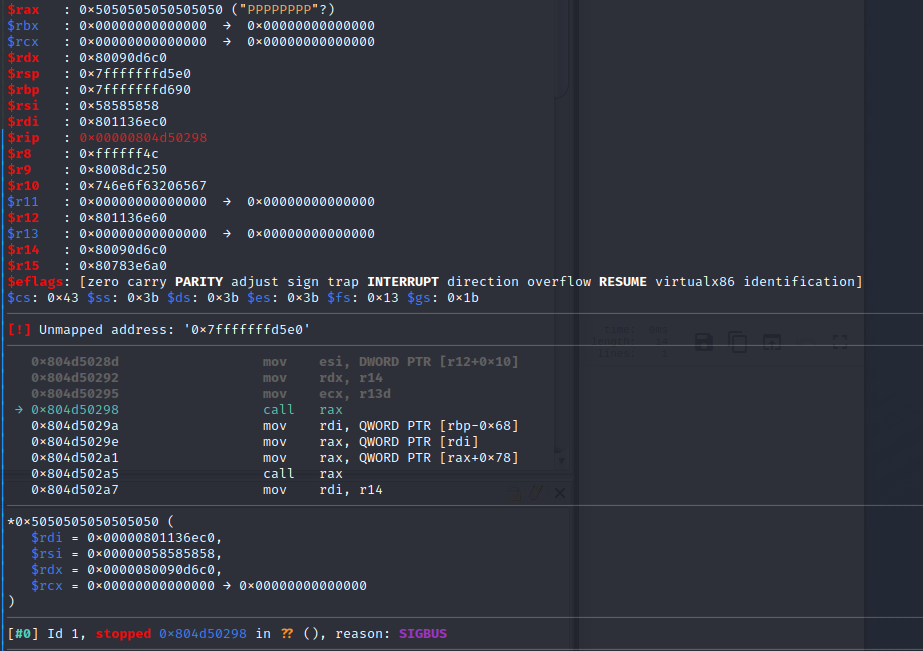 ly1g3/cisco-cve-2023-31488
Cisco Email Security Appliance: 通过邮件实现零点击RCE(以root权限) - 远程代码执行/内存破坏/ROP链
 lukeslp/redtail-ioc
来自真实 Linux root 入侵事件的 IOC 和只读排查清单:RedTail 挖矿木马、XorDDoS 持久化、MoneroOcean 挖矿木马、DirtyFrag 本地提权漏洞(CVE-2026-43284/43500)。CC0。
 kkaanozturk/hyperos-directory-traversal-analysis
小米HyperOS AVCodec媒体框架中的Use-After-Free(CVE-2025-21082)漏洞的深度分析、Rust模拟和交互式Web面板。
 0xsp-srd/aether
Windows 内存取证与威胁狩猎工具,它扫描活动进程内存,查找恶意模式、注入技术以及反射加载的 .NET 程序集,使用多层置信度模型来减少误报。
 0xblackash/cve-2026-8451
CVE-2026-8451
 0xcyberstan/cve-2026-53360-poc
PoC for CVE-2026-53360: guest-triggered heap out-of-bounds read/write in KVM SEV-SNP Page State Change (PSC) handling.
 synacktiv/lehack-2026-challenge
Synacktiv 的 leHack 2026 挑战赛源码
 m0bilesecurity/rms-runtime-mobile-security
Runtime Mobile Security (RMS) 📱🔥 - 是一个强大的Web界面,帮助您在运行时操作Android和iOS应用
 bakano98/cve-2026-23111-poc
用于CVE-2026-23111的粗糙PoC。在Linux内核6.12.69上制作并运行。
 moxie25/nanomq-memory-leak-research
针对 CVE-2026-36590 的公开通告和技术分析,这是一个 NanoMQ v0.24.9 拒绝服务漏洞。
 watchtowrlabs/watchtowr-vs-netscaler-cve-2026-8451
用于CVE-2026-8451 Citrix Netscaler内存过度读取漏洞的Python利用工具。通过从目标ADC/网关设备泄漏内存来生成检测特征,以验证暴露风险。









