
 #1

 radareorg/radare2
UNIX-like reverse engineering framework and command-line toolset
 irsdl/webhacklist
Independent web hacking research archive: official Top 10 nominees and winners since 2006, plus additional discoveries, preserved articles and…
 fatmike-gh/mcpdebugger
一个用于Windows可执行文件(x86和x64)的MCP调试器服务器。通过干净的接口,将调试器功能暴露为MCP工具,用于对调试对象进行静态/动态分析以及内存检查。
 matthart1983/netwatch
Network diagnostics in your terminal. Inspect traffic, connections and network behaviour. Built with Rust.
 circl/ail-framework
AIL框架 - 分析信息泄露框架。项目已迁移至 https://github.com/ail-project
 nationalsecurityagency/ghidra
Ghidra 是一个软件逆向工程(SRE)框架
 yukonga/cve-2026-98260
Android kernel POSIX CPU timer use-after-free exploit for 6.12.69 that achieves uid=0 shell or KernelSU late-load via fake credentials.
 seladb/pcapplusplus
跨平台C++库,用于高性能网络数据包捕获、解析、构建和分析。支持libpcap、DPDK、AF_XDP、PF_RING,并包含TCP重组、TLS指纹识别和协议解码。
 alt3kx/cve-2026-114938
针对 CVE-2026-114938(Java4Shell)的概念验证与实验工具,该漏洞是 OpenJDK HotSpot Base64 内建函数的堆溢出,具备远程触发、堆信息泄露和文件写入利用链。
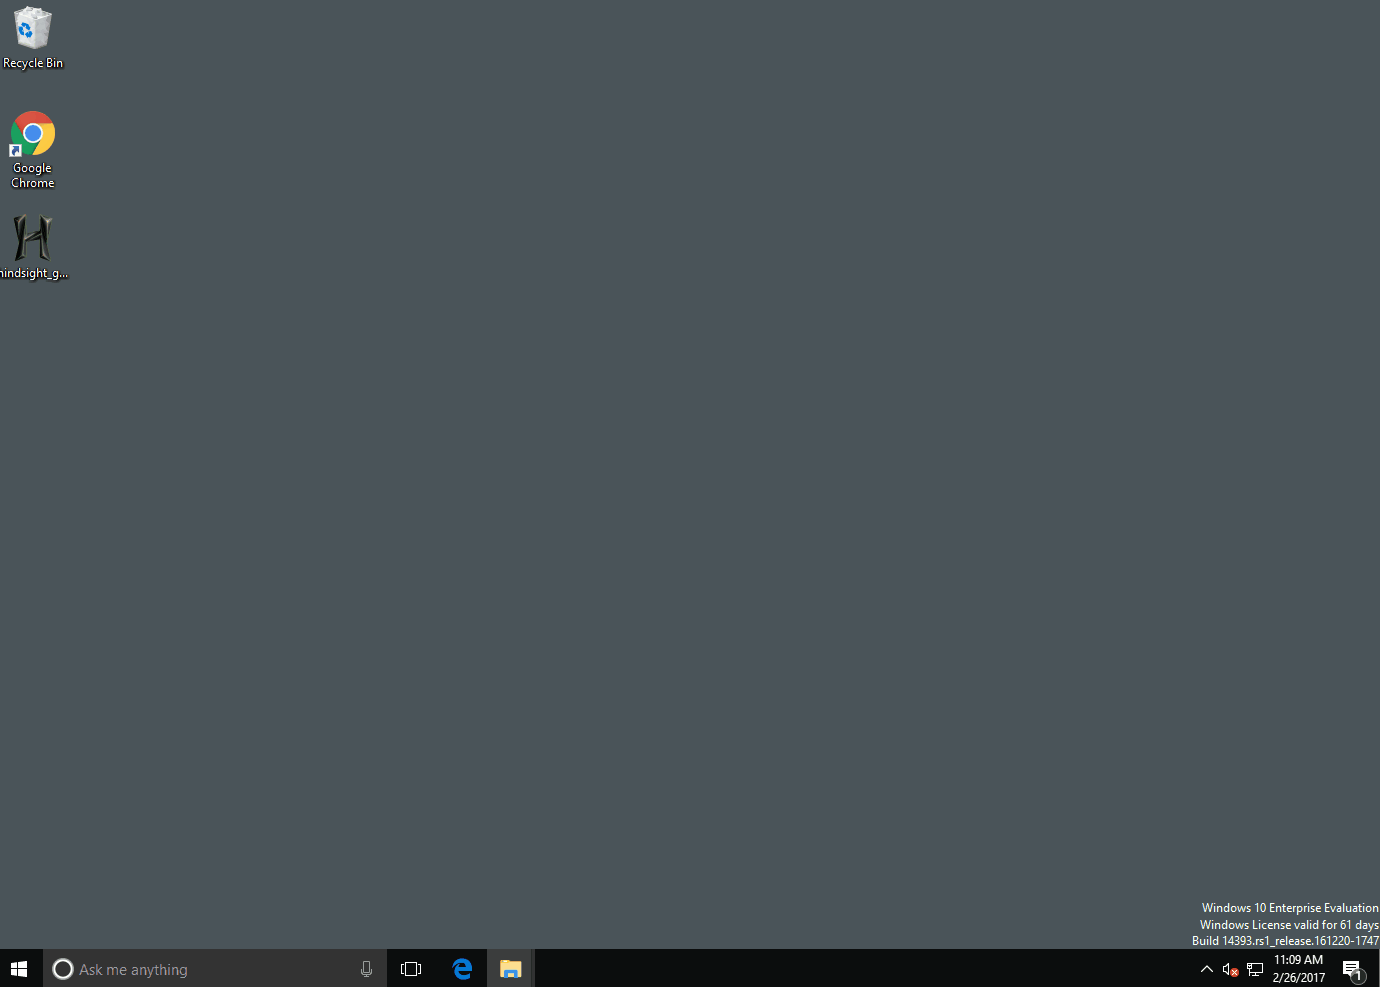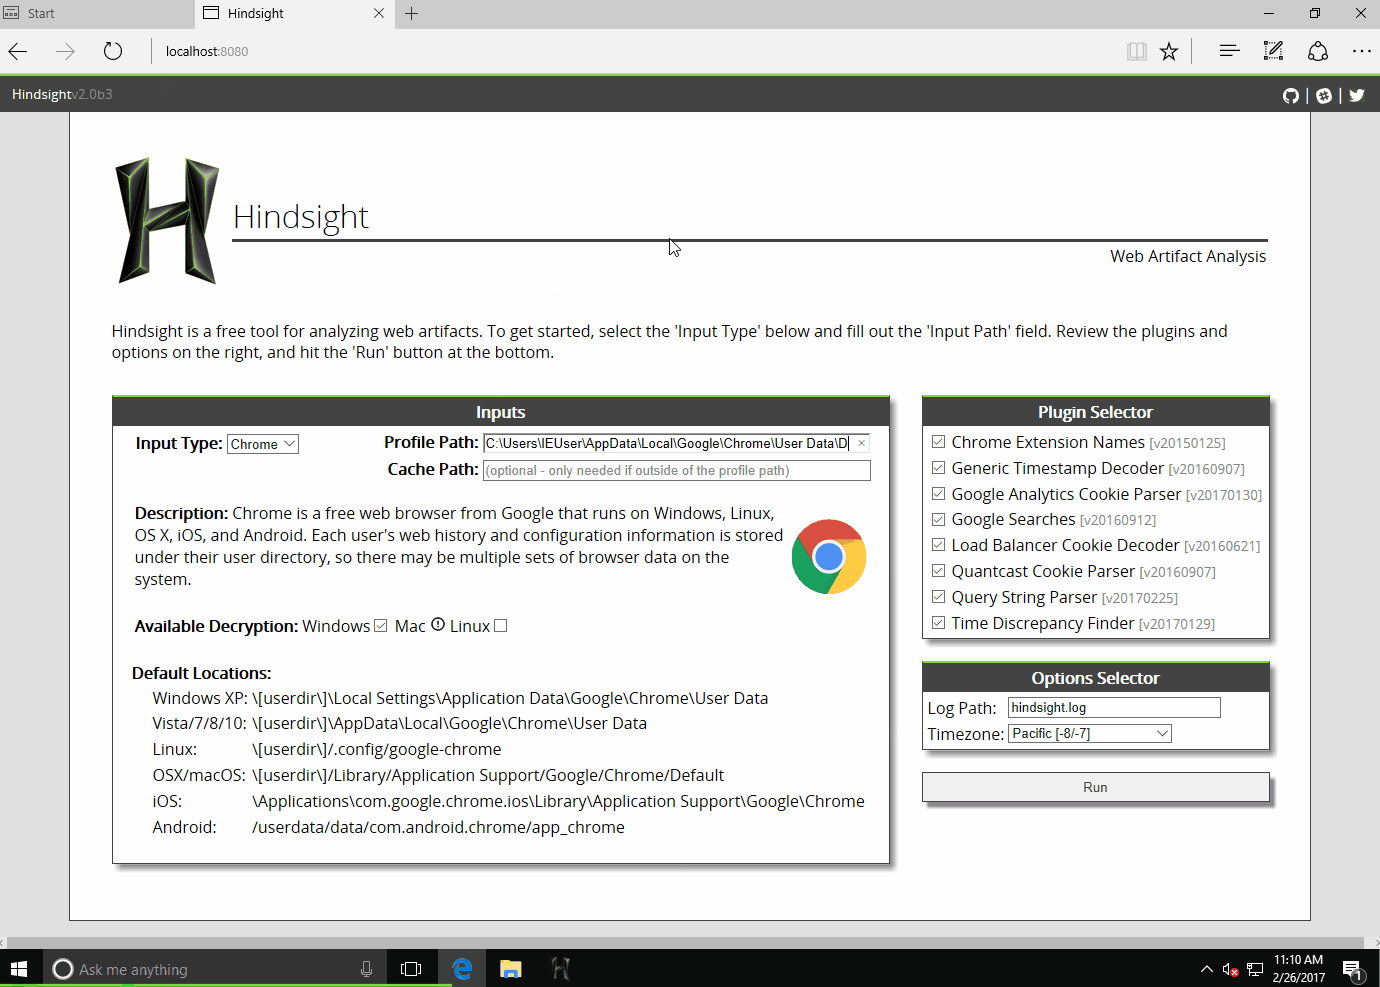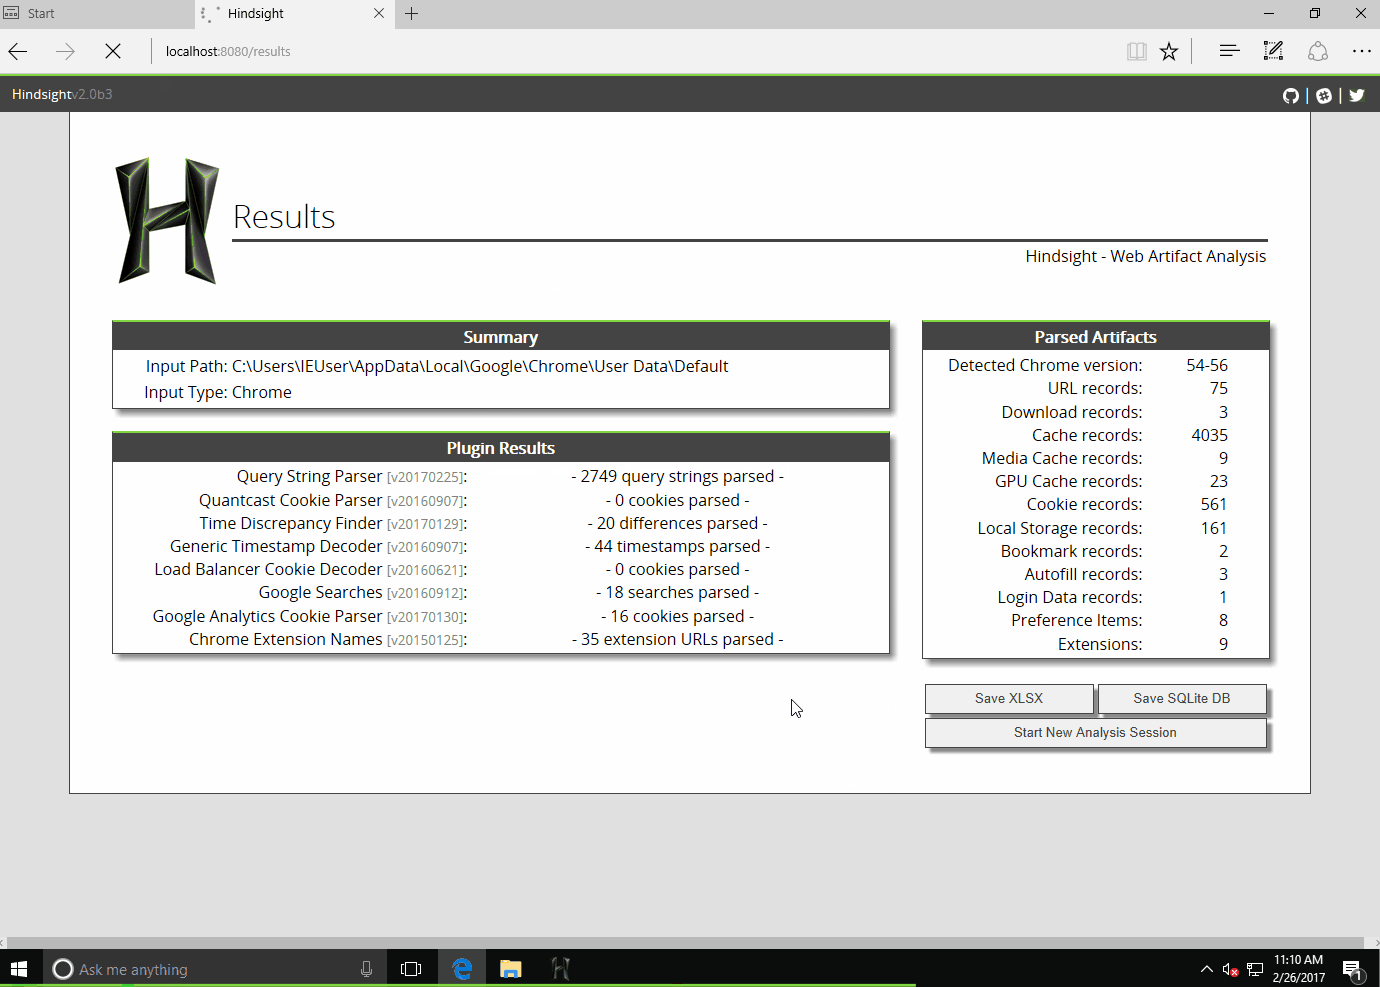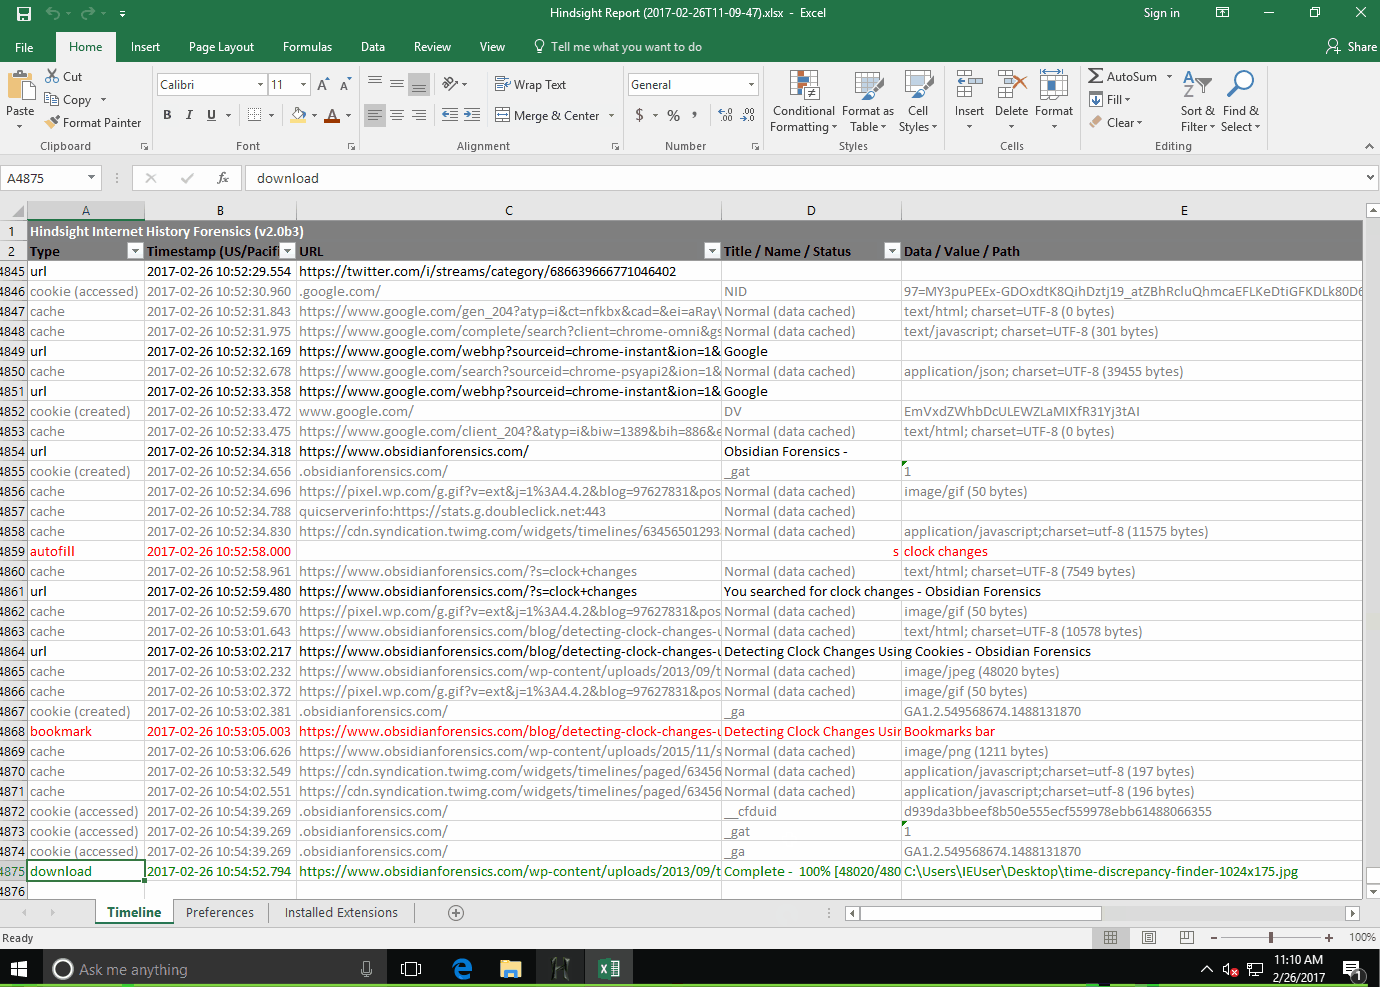 ryandfir/hindsight
Browser forensics tool for Google Chrome, other Chromium-based browsers, and Mozilla Firefox
 rorywag/hayabusa-bulk-runner
对文件夹中的分类收集批量运行 Hayabusa,每台主机运行一次,生成每台主机的报告以及跨主机分类仪表板
 secdev/scapy
基于 Python 的交互式数据包操作库,用于在多种协议中伪造、解码、发送、捕获和分析网络数据包,支持扫描、路由追踪、攻击和网络发现。
 pwndbg/pwndbg
借助 GDB 和 LLDB 轻松实现漏洞利用开发与逆向工程
 arkime/arkime
Arkime 是一个开源的、大规模、全包捕获、索引和数据库系统。
 kdbugk/game-of-kingshot-re
Educational reverse engineering study of a Unity/IL2CPP Android game. Documents gateway protocol decoding, native anti-tampering SDK analysis, SSL…
 letox4/osinthunter
🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。
 angr/angr
一个强大且用户友好的二进制分析平台!









