
 #1

 mfthomps/labtainers
Labtainers:一个基于Docker的网络实验室框架

 bohops/rogueassemblyhunter
Rogue Assembly Hunter 是一款用于发现运行进程中“有趣”的 .NET CLR 模块的实用工具。

 chrism09/knx-bus-dump
通过TPUART和Calimero Project套件监听KNX总线的工具,并将数据包中的内容转储为Wireshark兼容的文件十六进制转储。
 emrekybs/bryobio
它旨在加快SOC分析师在分析过程中的流程。
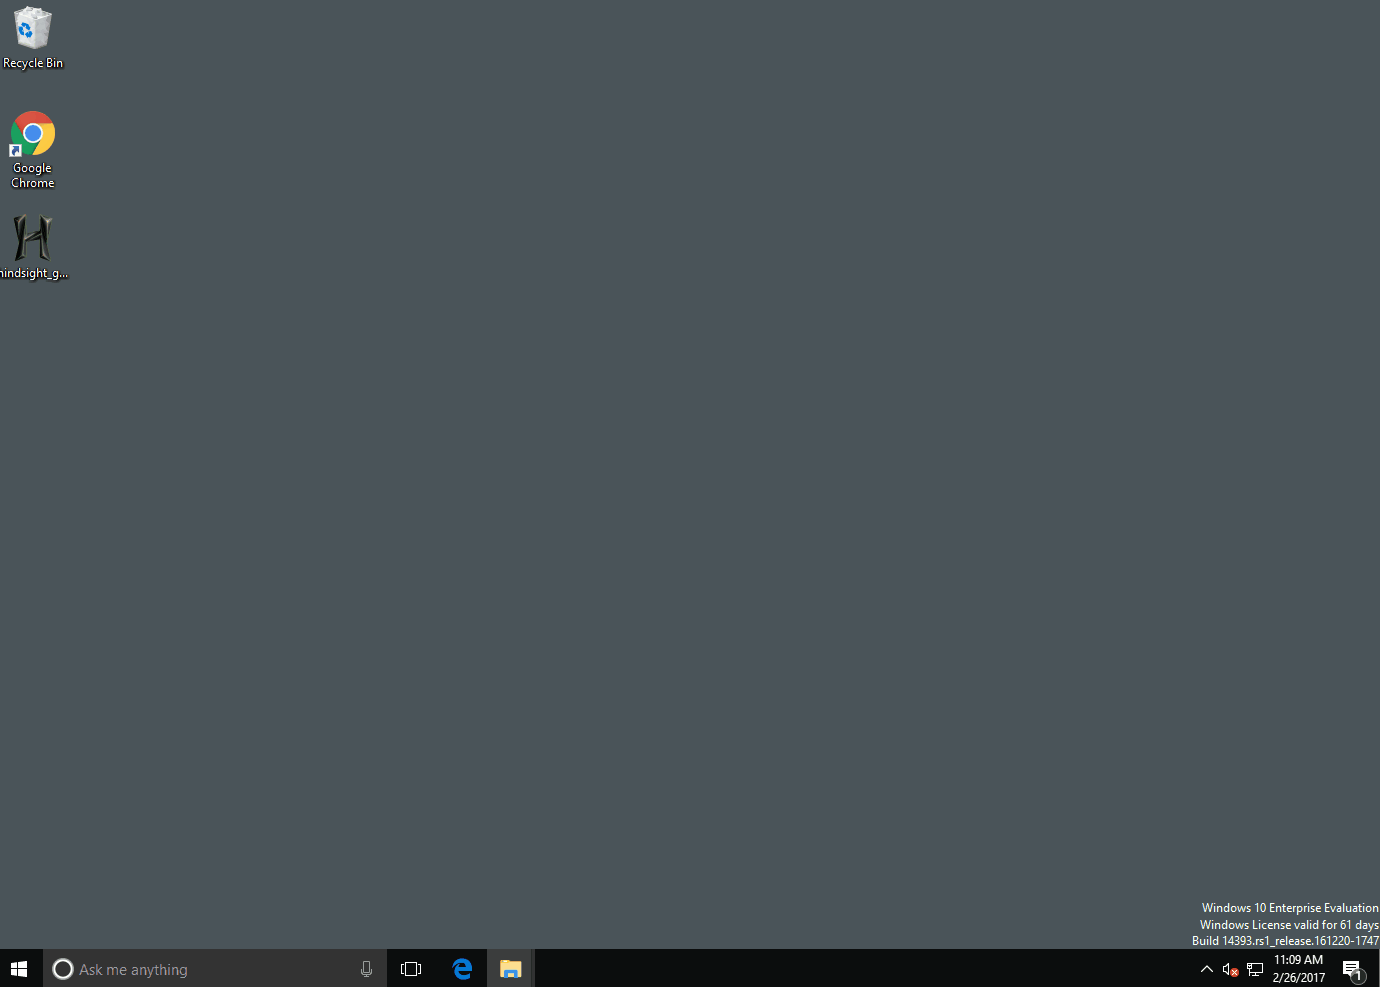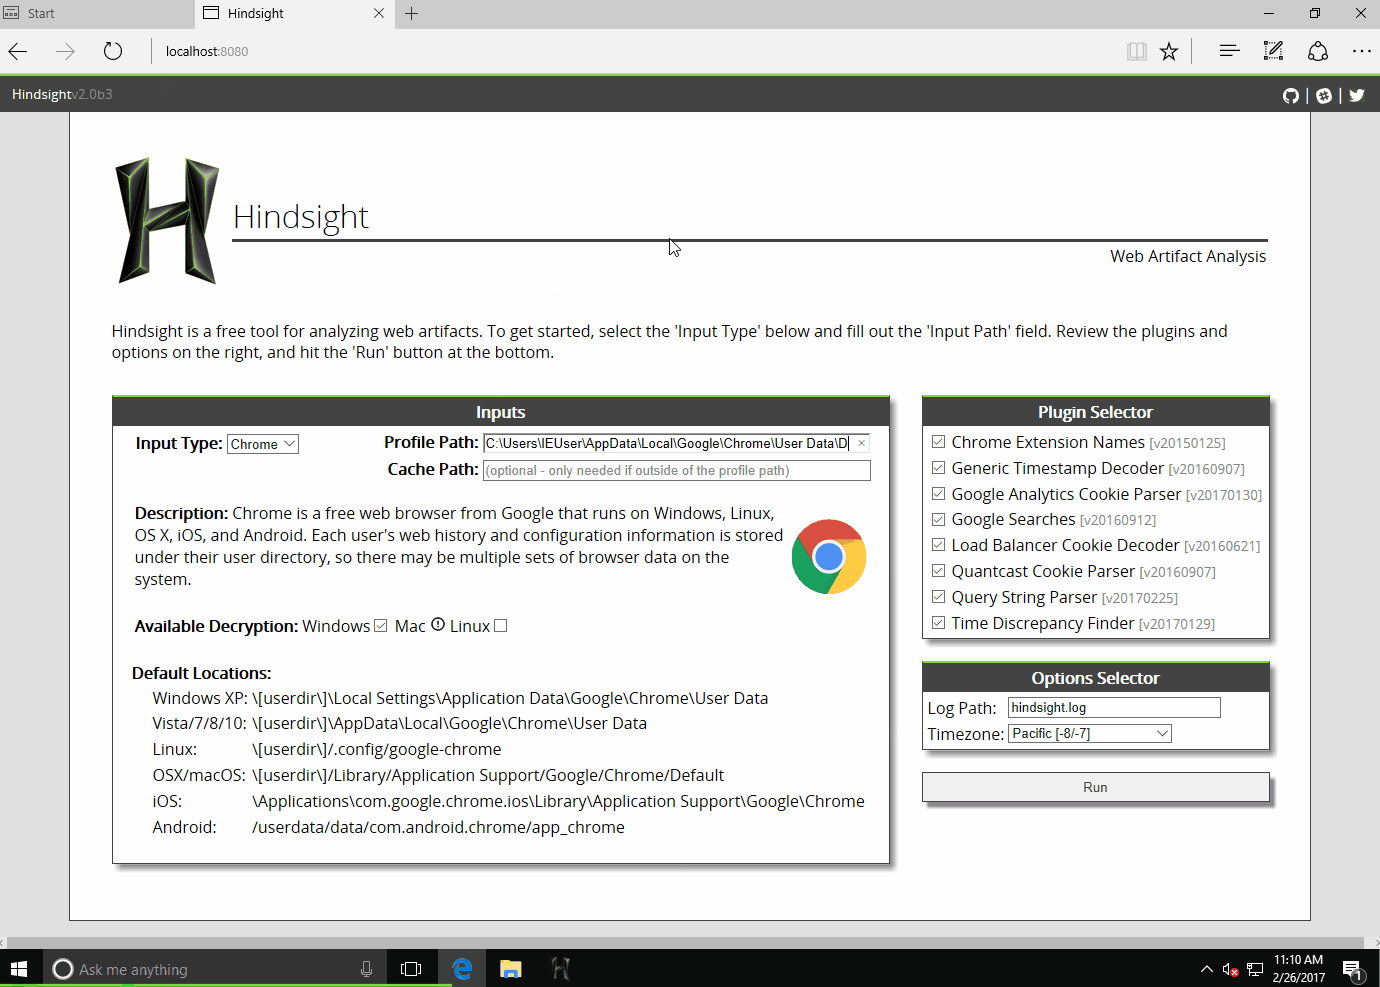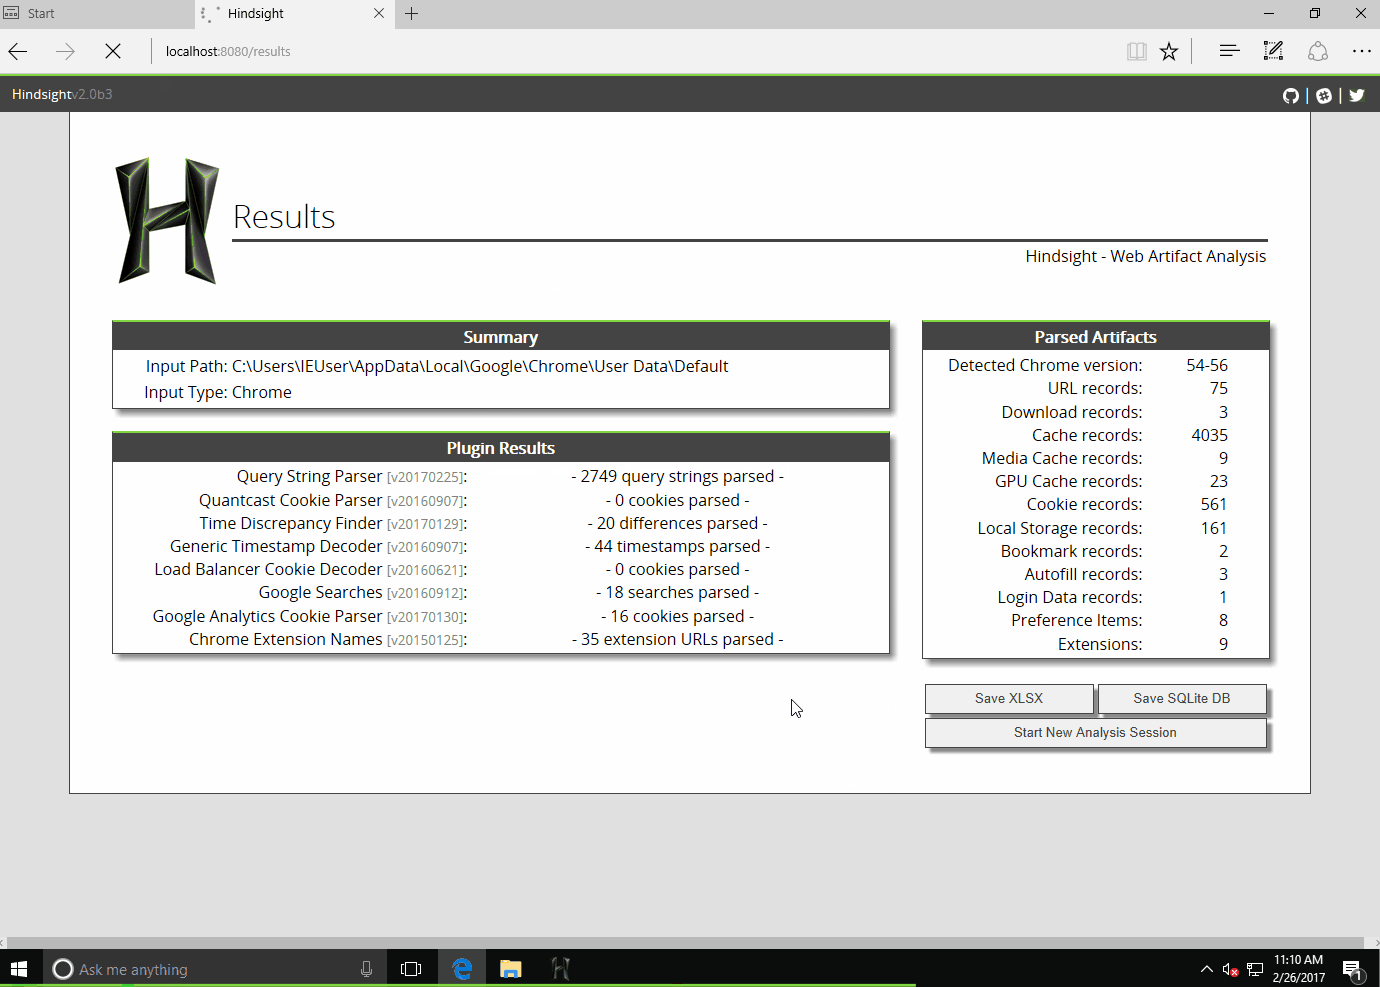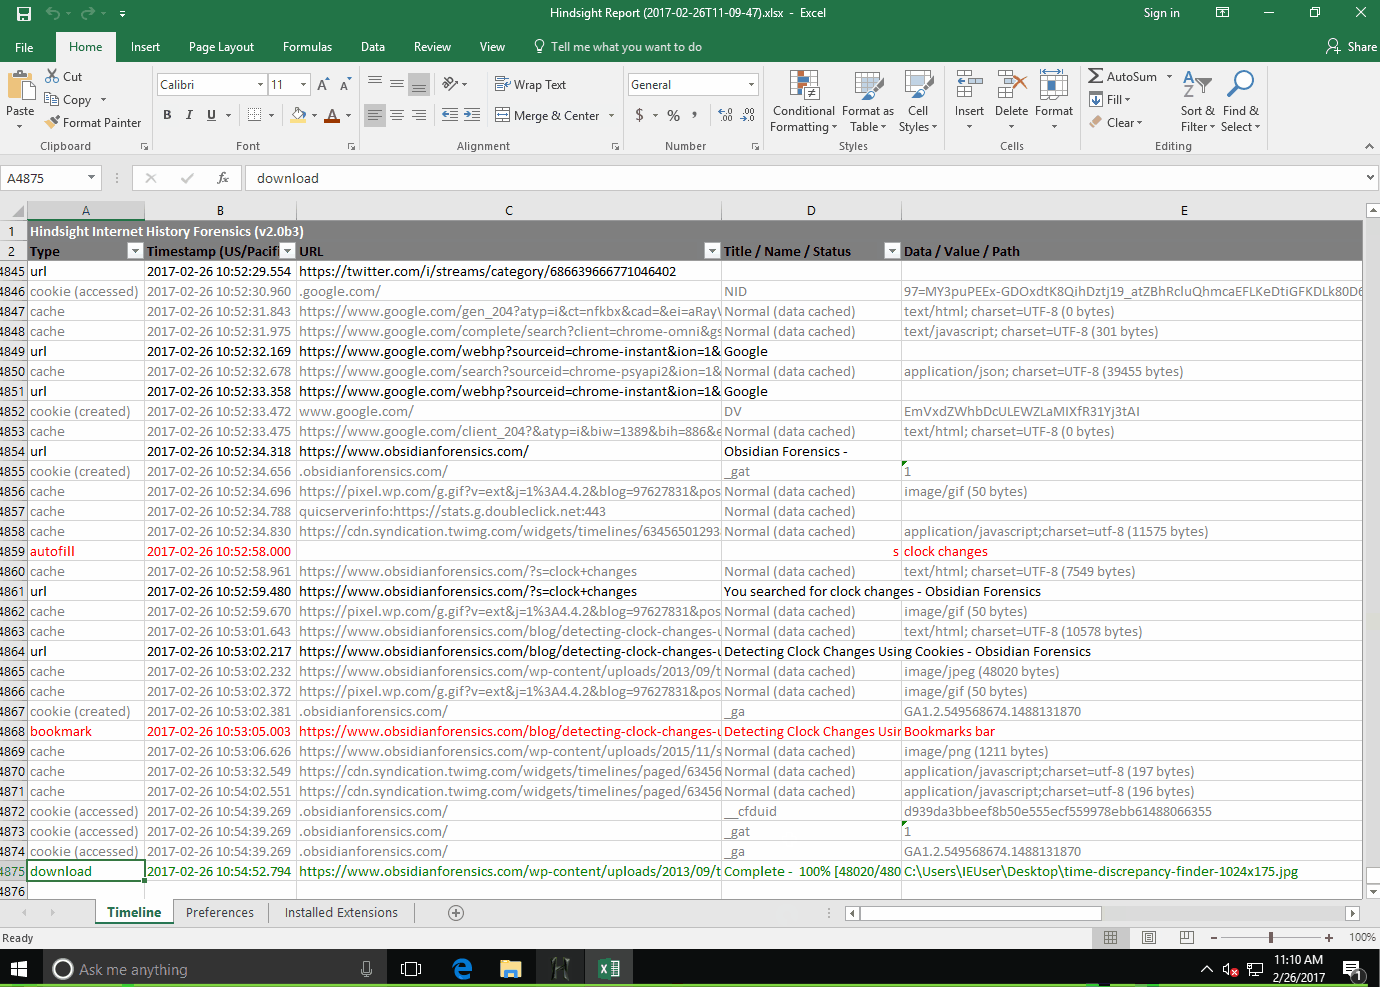 ryandfir/hindsight
Browser forensics tool for Google Chrome, other Chromium-based browsers, and Mozilla Firefox
 pablolec/recoverpy
交互式地查找并恢复已删除或 :point_right: 被覆盖 :point_left: 的文件,直接从终端操作。
 cyb3rfox/aurora-incident-response
事件响应文档编制,化繁为简。由事件响应者,为事件响应者打造。

 hasherezade/hollows_hunter
扫描所有正在运行的进程。识别并转储多种潜在的恶意植入物(被替换/植入的PE文件、Shellcode、钩子、内存补丁)。

 yamato-security/wela
审计 Windows 事件日志设置,对照最佳实践指南和 Sigma 规则的可检测性,并自动配置以实现 DFIR 就绪。
 circl/factual-rules-generator
从运行的操作系统上已安装的软件生成YARA规则,以建立已知软件的基线,并在数字取证证据中查找相似的安装。
 op7ic/blueteam.lab
使用Terraform和Ansible在Azure中创建的蓝队检测实验室。

 yamato-security/hayabusa
多线程Windows事件日志取证时间线生成器和威胁狩猎工具,完全支持Sigma规则,生成CSV/JSON时间线,供Elastic Stack、Timesketch和Timeline Explorer分析。









