



Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
分类

数字取证

用于为法律或调查目的获取、保存和分析数字证据的工具。

Kitploit 推荐

精选工具

10 已选择
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k6个月前
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k6天前
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k1个月前
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k3天前
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k1个月前
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k12小时53分前
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.5k8天前
mvt preview#8

mvt

GitHubmvt-project/mvt
16.1k2天前
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
23012天前
avml preview#10

avml

GitHubmicrosoft/avml
1.1k7天前
最新相关性最受欢迎最近更新
1452 结果
MemTracer preview

MemTracer

GitHubmayhamad/memtracer

用于检测反射加载的.NET DLL的实时内存分析工具,通过扫描进程内存区域查找异常标志、页面类型和PE头。转储可疑模块并导出取证JSON报告。

memory-forensicsforensicsmalware-analysis+1
644年前
ALFA preview

ALFA

GitHubinvictus-ir/alfa

自动化的 Google Workspace 审计日志取证分析工具。获取所有日志类型,将事件映射到 MITRE ATT&CK Cloud 框架,并通过统计评分识别杀伤链。

forensicsdigital-forensicscloud-security+3
18322天前
MrHandler preview

MrHandler

GitHubemrekybs/mrhandler

基于SSH的Linux事件响应工具,执行诊断命令以收集网络配置、日志、用户账户和进程,然后将调查结果编译成全面的HTML报告,供安全分析师使用。

forensicsdigital-forensicsincident-response+1
867个月前
BlueFish preview

BlueFish

GitHubemrekybs/bluefish

自动化工具,旨在简化PCAP(数据包捕获)文件的分析

packet-sniffing-analysisnetwork-forensicsforensics+2
197个月前
NetworkAssessment preview

NetworkAssessment

GitHubhalildeniz/networkassessment

NetworkAssessment:网络入侵评估工具

packet-sniffing-analysisvulnerability-analysisnetwork-forensics+4
952年前
TEx preview

TEx

GitHubguibacellar/tex

面向研究人员和调查人员的Telegram情报收集工具。抓取群组、消息、媒体和用户数据,集成OCR、Elasticsearch,并支持威胁监控的自动告警。
osintforensicsinformation-gathering+2
3752年前
Linpmem preview

Linpmem

GitHubvelocidex/linpmem

Linux内核驱动,用于物理内存获取,支持读取任意物理地址(包括保留内存和内存空洞),提供CR3信息及虚拟地址到物理地址的转换服务。

memory-forensicsforensicsdigital-forensics+1
1051年前
PPLBlade preview

PPLBlade

GitHubtastypepperoni/pplblade

绕过PPL保护来转储LSASS进程内存,使用XOR混淆转储文件,并通过RAW或SMB远程外传,无需写入磁盘。

privilege-escalationmemory-forensicsexploitation+2
5973年前
awesome-soc-analyst preview

awesome-soc-analyst

GitHubletsdefend/awesome-soc-analyst

SOC分析师及SOC分析师候选人的实用资源。

phishingmalware-analysisdigital-forensics+6
9863年前
ModuleShifting preview

ModuleShifting

GitHubnaksyn/moduleshifting

Module Stomping 和 Module Overloading 注入技术的更隐蔽变体,可减少内存 IoC。使用 Python ctypes 实现。

memory-forensicsred-teamingpayload-development+1
1353年前
analyzer preview

analyzer

GitHubqeeqbox/analyzer

分析、提取并可视化文件及内存转储(Windows、Linux、Android、iPhone、Blackberry、macOS 二进制文件、电子邮件等)中的特征、痕迹和入侵指标。

ioc-managementosintstatic-analysis+8
3202年前
forensictools preview

forensictools

GitHubcristianzsh/forensictools

取证工具合集

disk-forensicsmemory-forensicsnetwork-forensics+7
7013个月前
r2frida preview

r2frida

GitHubnowsecure/r2frida

Radare2 和 Frida 强强联手。

android-securitystatic-analysisdynamic-analysis-sandboxing+8
1.4k14天前
ShellGhost preview

ShellGhost

GitHublem0nsec/shellghost

一种基于内存的逃避技术,使shellcode从进程启动到结束都不可见。

encryption-decryption-toolsmemory-forensicsexploitation+4
1.2k3年前
VolWeb preview

VolWeb

GitHubk1nd0ne/volweb

一个集中式且增强的内存分析平台

ioc-managementmemory-forensicsforensics+5
5381个月前
hashdeep preview

hashdeep

GitHubjessek/hashdeep

跨平台哈希工具集,用于计算消息摘要(MD5,SHA-1,SHA-256,Tiger,Whirlpool),支持递归目录遍历和文件完整性审计功能。
hash-analysisforensicsdata-recovery+1
7869年前
Platbox preview

Platbox

GitHubioactive/platbox

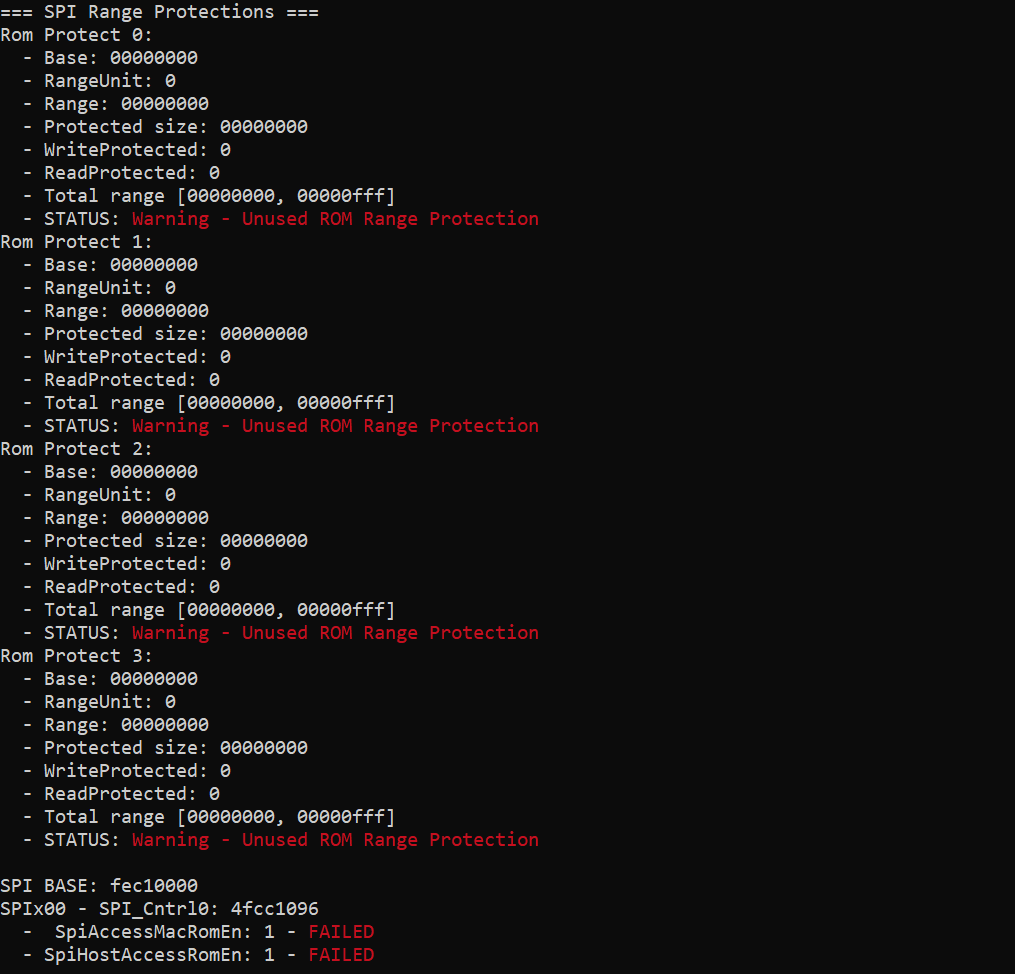
平台安全评估工具,用于转储和分析UEFI/SMM寄存器、PCI配置空间、物理内存、SPI闪存和S3启动脚本,内置针对Intel和AMD系统的SMI模糊测试器。

memory-forensicsvulnerability-analysisfuzzing+3
2211年前
Trawler preview

Trawler

GitHubjoeavanzato/trawler

帮助事件响应者发现潜在对手持久性机制的PowerShell脚本。

defensive-toolspersistence-mechanismsforensics+2
3401年前
上一页1…747576…81下一页










