
 #1

 qi4l/jyso
双用途JNDI注入与Java反序列化利用框架,具备针对WAF、RASP及高版本JDK的高级绕过能力。支持内存马注入、序列化载荷生成以及MSF/CS集成。
 pwndbg/pwndbg
借助 GDB 和 LLDB 轻松实现漏洞利用开发与逆向工程
 a-poc/blueteam-tools
蓝队/事件响应的工具与技术
 dnspyex/dnspy
知名 .NET 调试器和程序集编辑器 dnSpy 的非官方复兴版
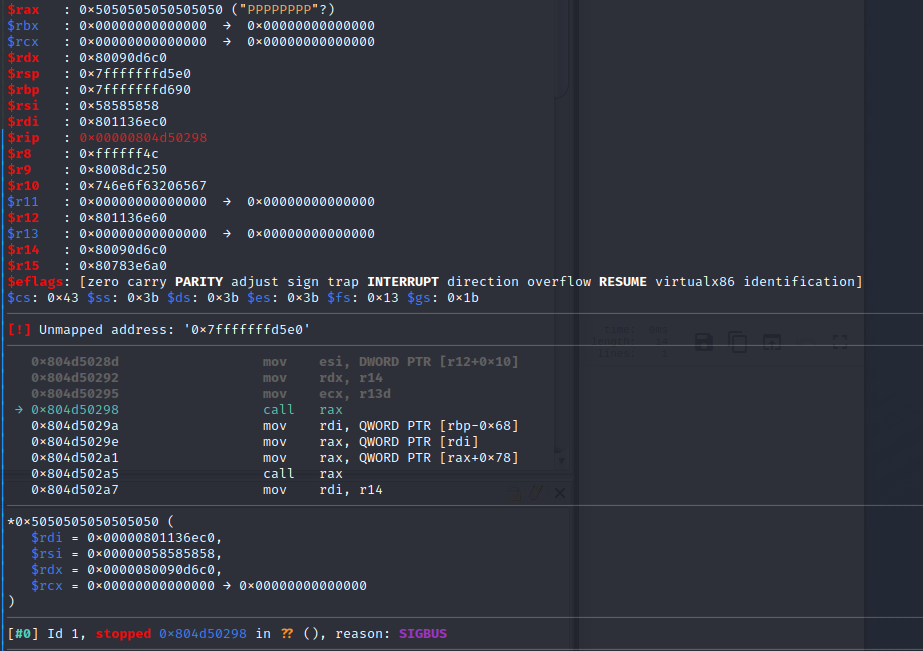 ly1g3/cisco-cve-2023-31488
Cisco Email Security Appliance: 通过邮件实现零点击RCE(以root权限) - 远程代码执行/内存破坏/ROP链
 hyhy100/chrome-skia-cve-2024-8636
我向 Google 报告的 Skia 中一个 Chrome 整数溢出 -> OOB 写入漏洞的 PoC。
 hyhy100/chrome-skia-cve-2024-8198
我向 Google 报告的 Skia 中 Chrome 整数溢出 -> OOB 写入漏洞的 PoC。
 hyhy100/chrome-skia-cve-2024-8193
Chrome整数溢出导致越界写入漏洞的PoC,这是我向Google的Skia报告的。
 hyhy100/chrome-skia-cve-2024-7966
针对 Chrome SKSL 绕过加整数溢出导致 OOB 写入漏洞的概念验证(PoC),该漏洞是我向 Google 报告的,存在于 Skia 中。
 fuzzysecurity/cassowary-cve-2024-23222-x86_64
Cassowary CVE-2024-23222针对Linux x86_64的改编
 markuta/bw-dump
一个针对 (CVE-2023-38840) 的概念验证,可以从锁定的 Bitwarden 保险库中提取明文主密码。
 eljoamy/mongobleed-exploit
MongoBleed (CVE-2025-14847) 实验室与PoC:一个完整的教学环境,用于重现MongoDB中严重的未认证内存泄漏。包括一个带有多个数据库种子数据(PII、API密钥)的易受攻击的Docker容器,以及一个演示数据提取的Python漏洞利用。非常适合安全研究和意识提升。1-da…
 nanopathi/linux-4.19.72_cve-2020-14381
Linux 内核源码树,包含针对 CVE-2020-14381 的定向补丁,用于演示特定内核漏洞及其修复,供教育性利用分析使用。
 tagatac/linux-cve-2006-4814
CentOS 3.9 内核中 mmap 信号量 ‘mmap sem’ 上的一个死锁,由并发线程的特定交错触发,一个线程调用 mmap 系统调用,另一个调用 mincore 系统调用。
 nidhihcl/linux-4.19.72_cve-2022-29581
Linux内核4.19.72,附带针对CVE-2022-29581的定向补丁或利用代码,展示一个特定的内核漏洞,用于安全研究和二进制利用分析。
 zhuowei/apple-positional-audio-codec-invalid-header
CVE-2025-31200 - @Noahhw46 弄明白了
 mesutgungor/xz-backdoor-vulnerability
CVE-2024-3094









