
 #1
用于为法律或调查目的获取、保存和分析数字证据的工具。
Kitploit 推荐
 deividasterechovas/soc335-cve-2024-49138-exploitation-detected
针对 CVE-2024-49138 利用的文档化事件响应案例,涵盖日志分析、哈希验证、C2 检测及遏制流程,适用于 SOC 培训。
 m31r0n/sniprecover-cli
检测和恢复存在 CVE-2023-28303 漏洞的 Windows 截图工具 PNG 截图
 eaea0001/servu-cve-2026-28318-poc
SolarWinds Serv-U CVE-2026-28318:未经认证的 Content-Encoding: deflate 崩溃。根本原因分析(内部指针的无效释放 -> 堆损坏)+ 仅 DoS 的 PoC。已在 15.5.4 热修复 1 中修复。
 szymonh/rndis-co
CVE-2022-25375 - RNDIS USB Gadget 的演示漏洞利用
 lukeslp/redtail-ioc
来自真实 Linux root 入侵事件的 IOC 和只读排查清单:RedTail 挖矿木马、XorDDoS 持久化、MoneroOcean 挖矿木马、DirtyFrag 本地提权漏洞(CVE-2026-43284/43500)。CC0。
 rick2600/redis-stack-cve-2024-55656
针对CVE-2024-55656的概念验证利用程序,该漏洞是RedisBloom中的一个整数溢出,导致基于堆的越界读写以及在Redis Stack 7.2.0-v10中的远程代码执行。
 hexastrike/ivanti-connect-secure-logs-parser
一个用于检查 Ivanti Secure Connect (ICS) 事件日志的 Python 脚本,旨在支持对漏洞 CVE-2025-0282、CVE-2023-46805 和 CVE-2024-21887 的调查。
 ic3-512/linux-root-kit
端到端模拟 Python 依赖混淆攻击、sudo 权限提升(CVE-2025-32463)以及基于 rootkit 的持久化——附带完整的内存和网络取证分析。
 infosecantara/cve-2025-14765-and-cve-2025-14766
交互式浏览器实验室,模拟Chrome内存损坏漏洞(CVE-2025-14765/14766),用于安全培训,具有实时内存可视化和有效载荷构建功能。
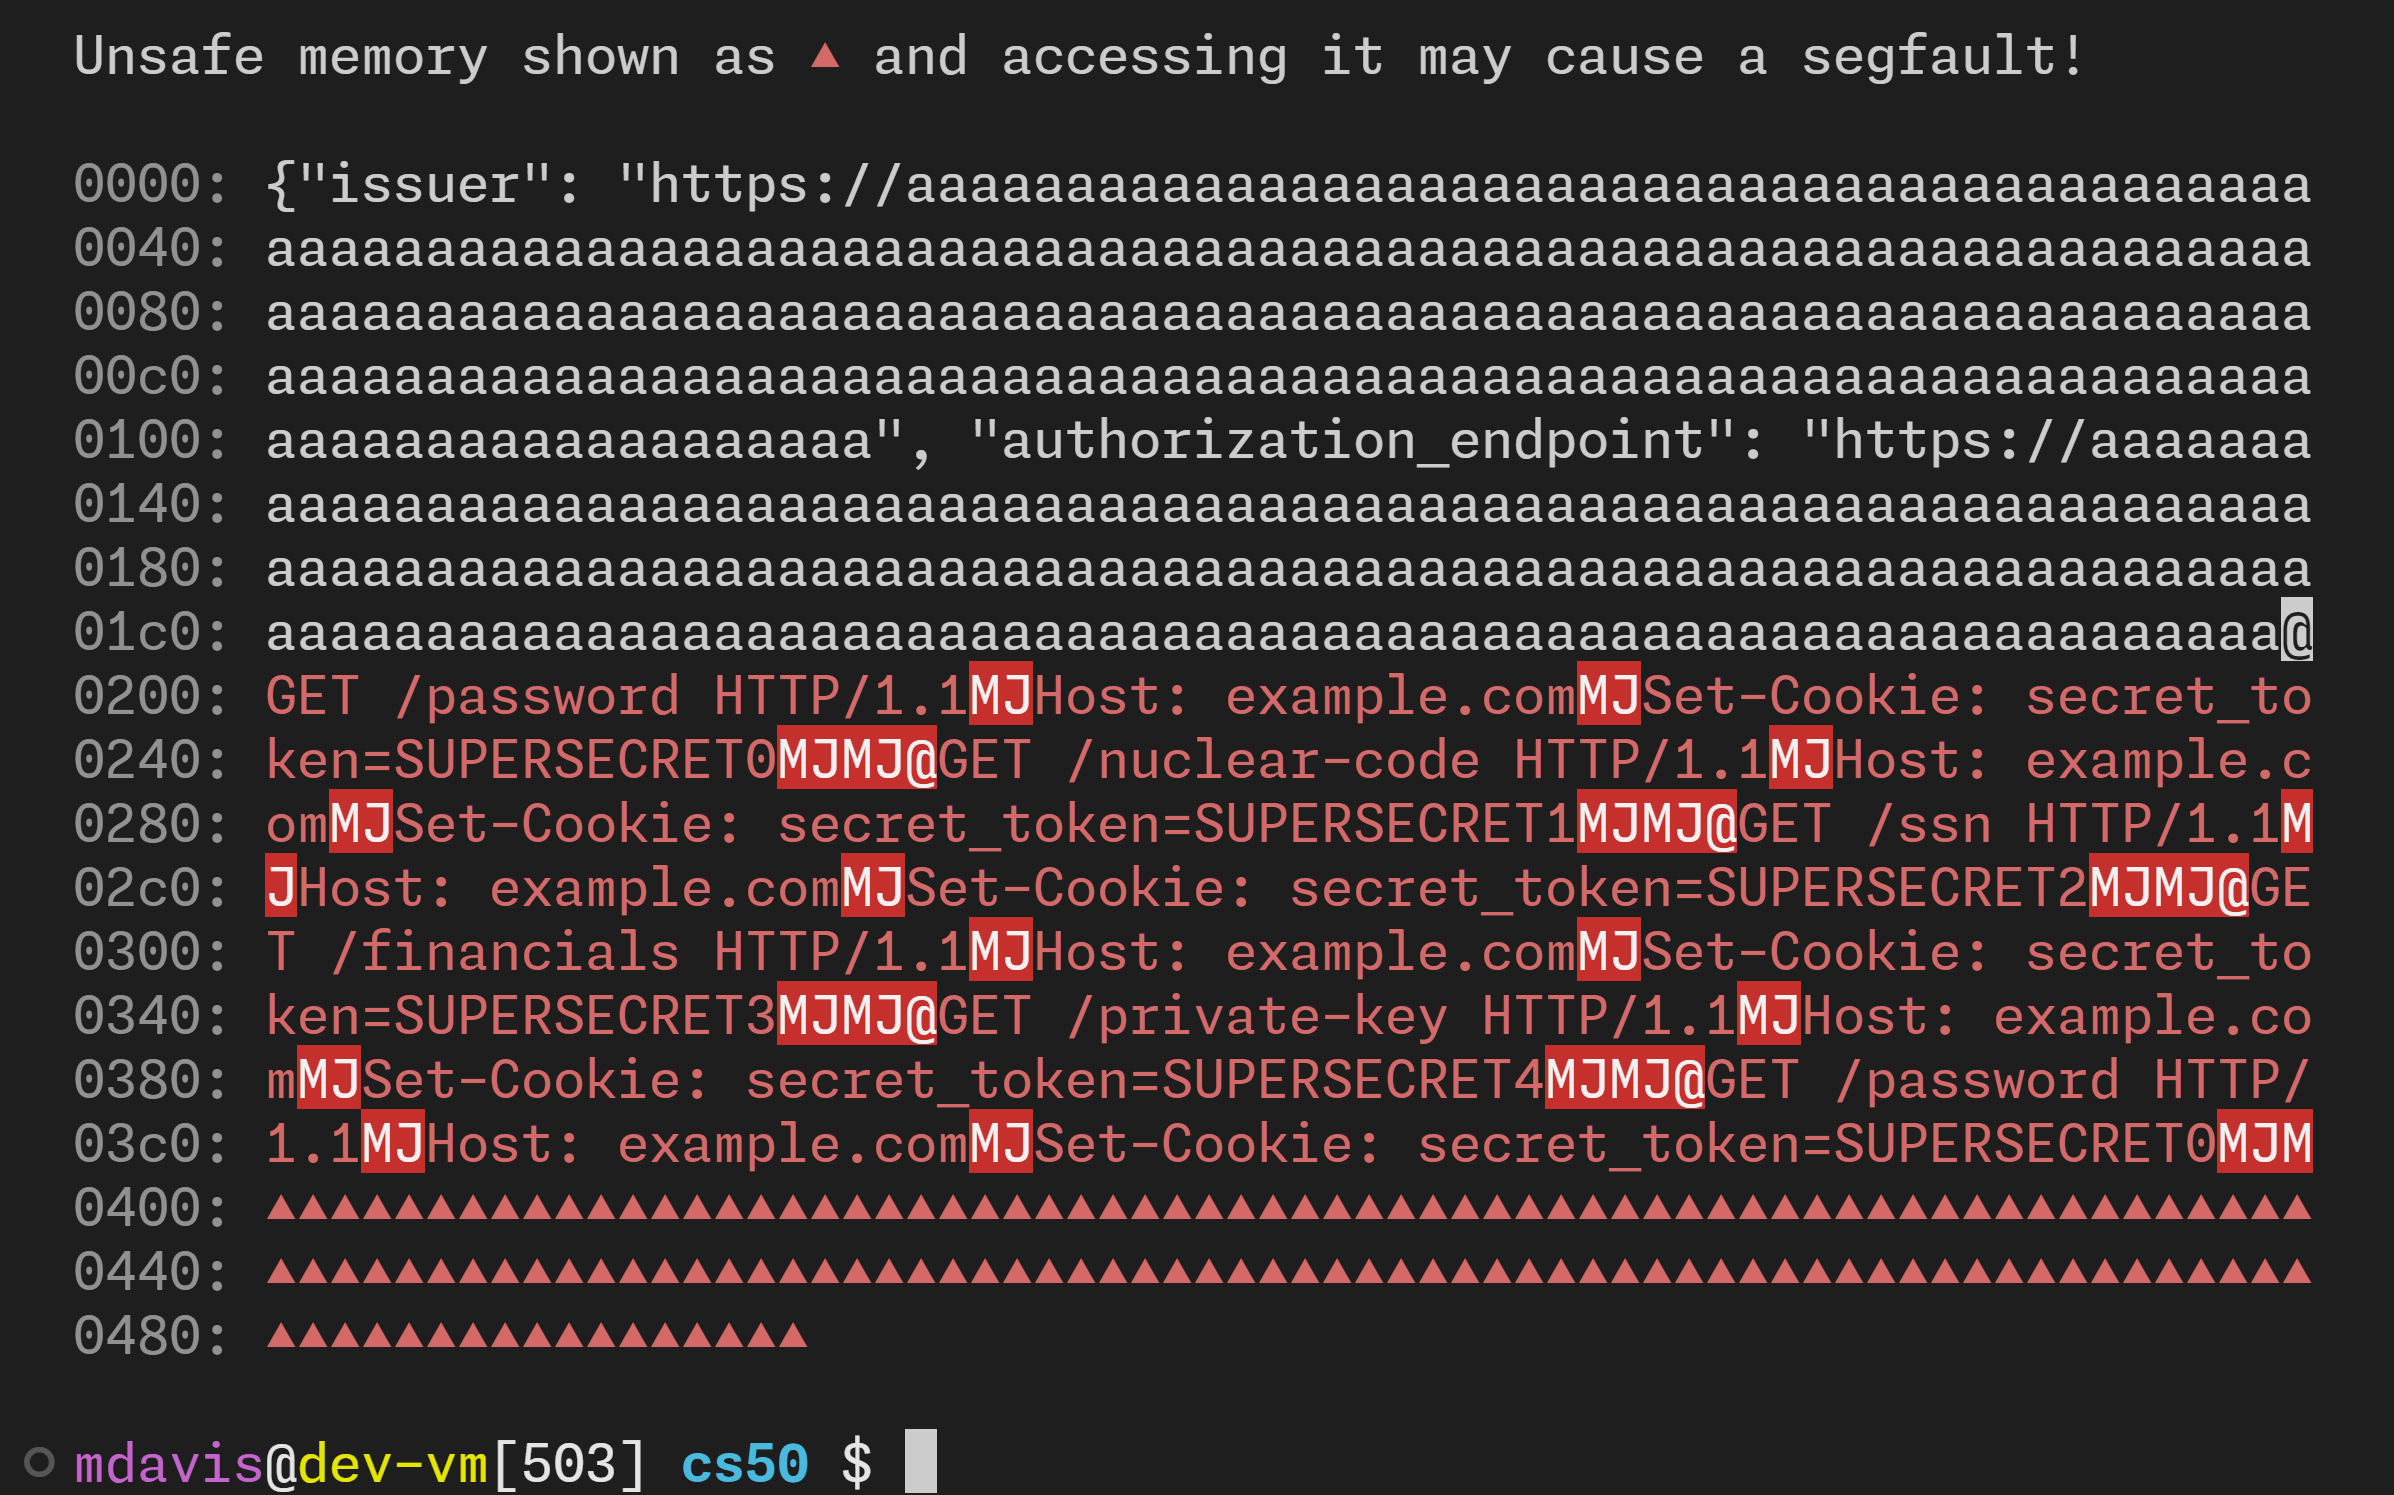 morganwdavis/overread
模拟 CVE-2023-4966 Citrix Bleed 越界读取错误
 uthrasri/openssl_g2.5_cve-2014-8275
通用密码学库和SSL/TLS工具包,实现了加密算法、摘要算法、公钥算法以及X.509证书,用于安全通信。
 mo200909/office-malware-forensics-lab-remnux-static-analysis
在 REMnux 上使用 oletools 对 2 个可疑 Office 文档进行静态分析;其中一个匹配 CVE-2017-11882,另一个则无定论。
 jacktekno/chrome-forensic_cve-2024-0044
一个强大的数字取证工具,用于从 Android 设备中提取和分析 Google Chrome 痕迹
 uname1able/cve-2025-21333
用于CVE-2025-21333的概念验证漏洞利用程序,Hyper-V的vkrnlintvsp.sys中存在基于堆的缓冲区溢出,通过I/O Ring和令牌替换导致本地权限提升。
 onewinner/cve-2025-14847
MongoDB 内存泄露漏洞 (CVE-2025-14847) 检测工具
 moxie25/nanomq-memory-leak-research
针对 CVE-2026-36590 的公开通告和技术分析,这是一个 NanoMQ v0.24.9 拒绝服务漏洞。
 sho-luv/mongobleed
CVE-2025-14847 (MongoBleed) 扫描器与利用工具。通过 zlib 解压缩实现未认证的 MongoDB 堆内存泄漏。包含检测、内存提取、凭据解析、CIDR/批量扫描、Nuclei 模板以及 CTF 实验室。
 jemhadar/mongobleed-dfir-triage-script-cve-2025-14847
该脚本首先专注于安全的工件获取,随后进行可选的主机分析,并生成一个便携式、带哈希值的取证归档,适用于在取证工作站上进行离线调查。








