
 #1
用于为法律或调查目的获取、保存和分析数字证据的工具。
Kitploit 推荐

 kcreyts/plugxdecoder
解码 PlugX 流量及加密/压缩的产物
 mhelwig/adwind-decryptor
针对 Java AdWind、jRAT、jBifrost 木马的简单解密器
 nao-sec/ramnit_traffic_parser
解析 Ramnit 的流量
 navytitanium/eitest-tools-scripts-iocs
IOC 源与 EITest 活动分析工具包,支持 C2 数据解密、受害者载荷解码以及沉洞日志处理,用于威胁情报与取证调查。
 r3mrum/loki-parse
一个Python脚本,可检测并解析与Loki-Bot(恶意软件)相关的网络流量。该脚本对希望了解哪些数据被外泄至C2服务器、进行僵尸网络追踪等的DFIR分析师和安全研究人员有所帮助。
 vah13/extracttvpasswords
使用 Frida 从 TeamViewer 内存中提取密码的工具
 denandz/lpc_sniffer_tpm
用于ICEStick的低引脚数嗅探器 - 针对TPM芯片
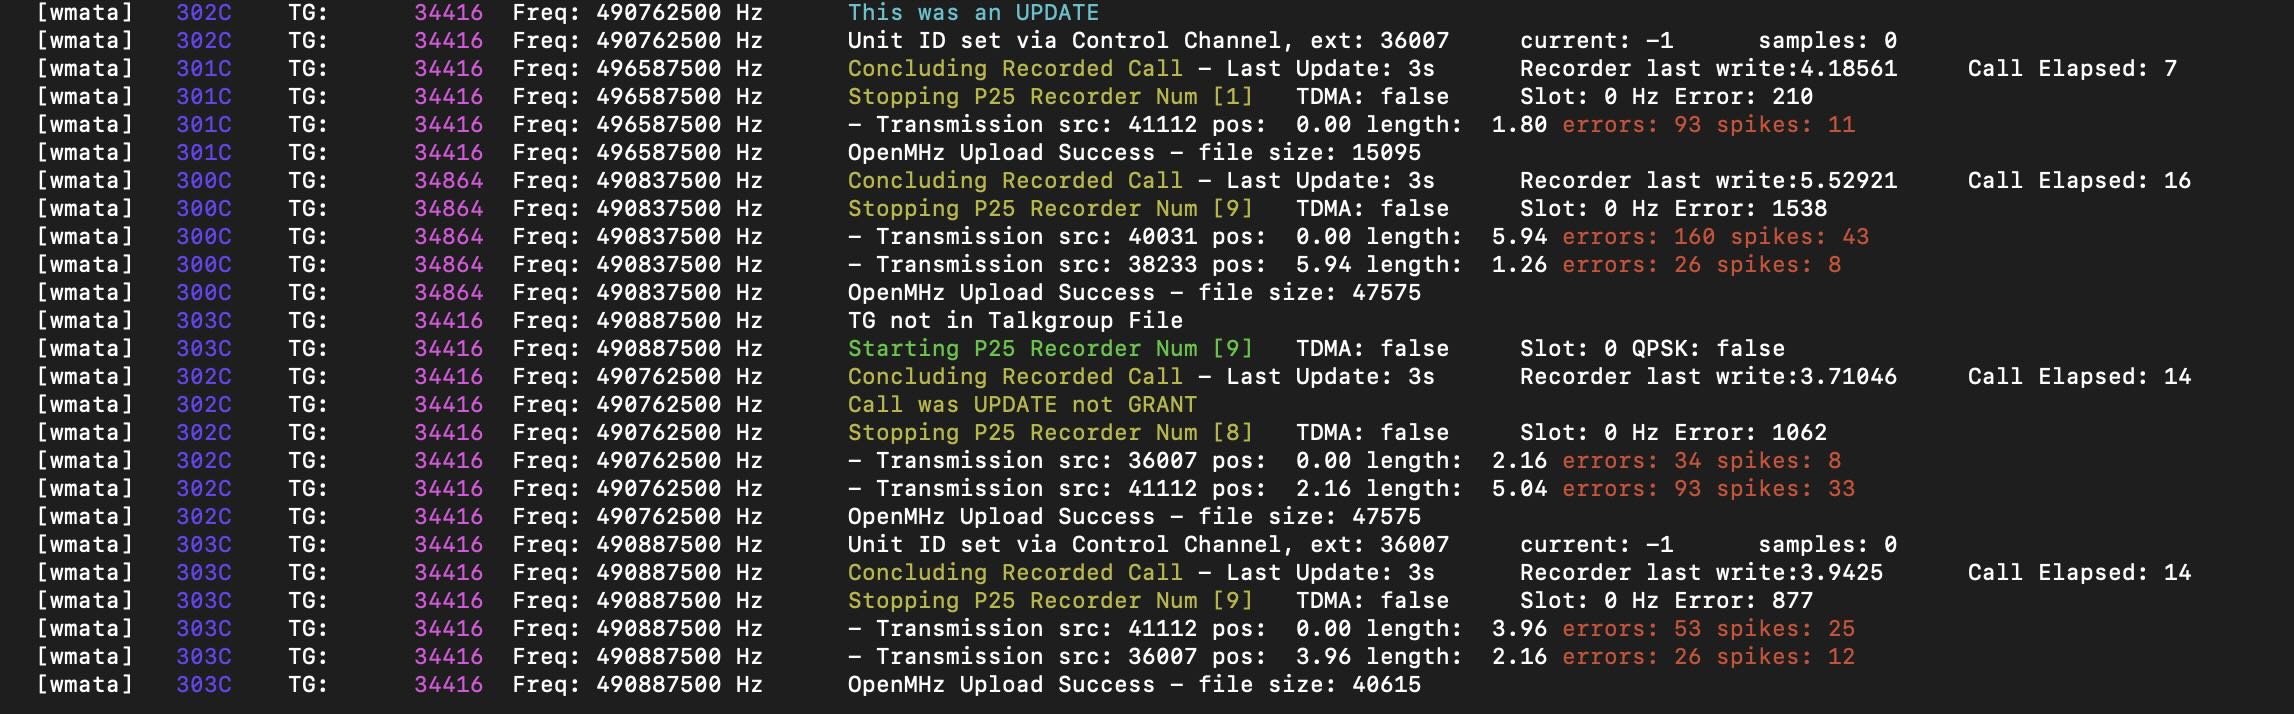 trunkrecorder/trunk-recorder
记录来自集群无线电系统(P25 和 SmartNet)的通话
 joe-desimone/patriot
内存驻留隐身检测工具,用于识别进程空洞、模块踩踏、无备份可执行区域以及异常CONTEXT结构,助力端点防御与取证分析。
 hzphreak/vminjector
用于解锁访客虚拟机的DLL注入工具
 rowingdude/analyzemft
analyzeMFT.py 旨在完整解析 NTFS 文件系统中的 MFT 文件,并尽可能准确地将结果以多种格式呈现。
 alex3434/wmi-static-spoofer
无需挂钩即可从内核伪造 Windows 10 HDD/磁盘驱动器序列号
 iomoath/filewatchtower
FWT 是一款利用 Sysmon 事件进行安全分析和文件监控的工具。
 rockrid3r/cve-2023-5178
CVE-2023-5178 的漏洞利用程序
 lzty/cve-2025-7771
基于 Rust 的 CVE-2025-7771 PoC 漏洞利用,通过易受攻击的驱动程序提供任意读写原语,并包含虚拟地址到物理地址转换及 Win32 服务管理封装。
 notaswe/gocropalypse
CVE-2023-21036 的 Go 检测
 ntdelta/chakra-exploit-framework
针对 Chakra(Edge)的浏览器利用框架。作为 OSEE 备考的一部分编写。演示漏洞:CVE-2019-0567
 oferchen/poc-cve-2023-32233
Netfilter nf_tables 在处理批量请求时的释放后使用漏洞 CVE-2023-32233








