
 #1
用于为法律或调查目的获取、保存和分析数字证据的工具。
Kitploit 推荐

 adilkurtulmus/linux-copy-fail-cve-2026-31431
CVE-2026-31431(Copy-Fail)的概念验证漏洞利用程序,该漏洞是 Linux 内核中 AF_ALG 与 splice() 的缺陷,可实现页缓存投毒和本地权限提升。包含分析、实验室结果和检测脚本。
 ngksiva/cpanel-forensics
CVE-2026-41940(cPanel/WHM)事件后的取证 — bash 脚本与检查清单
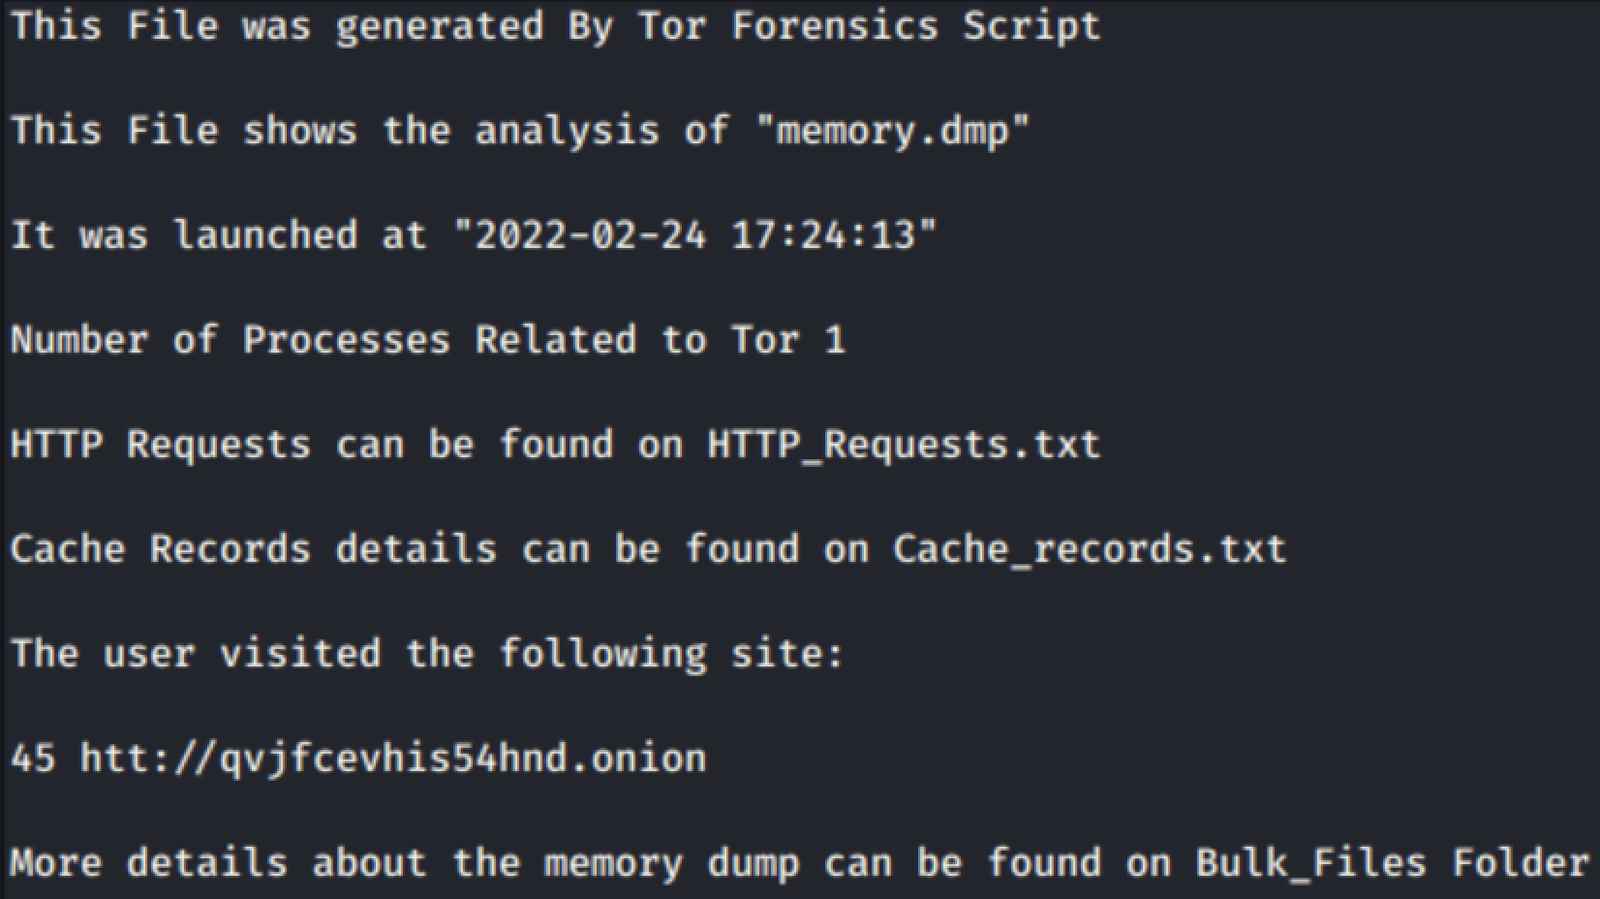 exmak-s/cve-2021-46702
概念验证脚本,用于分析 Windows 内存转储以恢复访问过的 Tor 洋葱服务,通过利用不当的内存释放机制绕过 Tor 浏览器的匿名性。
 nu11secur1ty/pastokrapacefleciks
分析 .pcapng 文件,生成 HTML 报告,用于网络流量检查和取证审查。
 fevar54/cve-2026-68820-mitigation-poc-
针对 CVE-2026-68820 缓解措施的教育演示:Windows afd.sys 中的释放后使用(Use-After-Free)漏洞。

 toxy4ny/rinhit
收集 macOS 和 iOS 痕迹,构建网络活动、跨设备身份与物理位置关联的时间线,用于侦察和红队行动。
 kyos-public/keycloak-cve-2026-18963-hunt
在 Keycloak 数据库中搜寻 CVE-2026-18963 的利用痕迹(Keycloak 未认证账户接管)
 korczis/foremost
文件雕刻工具,通过可配置规则匹配文件头、文件尾和内部结构,从磁盘镜像和原始驱动器中恢复已删除的文件。
 sleuthkit/scalpel
用于数字取证的文件雕刻和索引工具,通过头部/尾部模式匹配、正则表达式、多线程以及可选的 GPU 加速处理,从磁盘镜像中恢复文件。
 volatilityfoundation/community
社区维护的用于内存取证的 Volatility 插件集合,通过恶意软件与进程检查模块扩展内存转储分析。
 volatilityfoundation/dwarf2json
将ELF/DWARF符号和类型信息转换为vol3的中间JSON格式
 alonemonkey/frida-ios-dump
使用 Frida 从越狱的 iOS 设备中提取已解密的 IPA 文件,用于逆向工程、安全分析和移动应用渗透测试。

 mindcrypt/covertchannels-steganography
一份隐蔽信道与隐写术/隐写分析资源列表(书籍、论文与工具)


 jtsylve/lime
用于从 Linux 和 Android 设备获取易失性内存的内核模块,可生成具备取证可靠性的内存捕获,并保存到磁盘或通过网络传输。








