
 #1

 zedocun/sharepoint-toolshell-cve-2025-53770-incident-analysis
对 SharePoint ToolShell(CVE-2025-53770)利用尝试的技术分析,涉及 RCE、WebShell 部署和 MachineKey 提取。
 busindre/mozcache
简单的 shell 脚本,用于对 Mozilla 浏览器(Firefox、Iceweasel 和 Seamonkey)缓存进行取证分析。
 satheesh575555/linux-4.1.15_cve-2022-45934
Linux 内核 4.1.15 源代码,重点关注 CVE-2022-45934,为漏洞分析与利用研究提供参考。
 0xatharv/cve-2025-40019-poc
CVE-2025-40019的概念验证
 abraxas/sqlite-wal-pagesize
SQLite 3.53.4 - 高危 - 本地 - 信息泄露 - WAL/DB 页大小不匹配导致未初始化页尾部
 fabianch20/soc335---cve-2024-49138-exploitation-detected
SOC335 事件响应演练,针对 CVE-2024-49138 CLFS 权限提升,涵盖告警分类、威胁情报富化、进程树分析和遏制。
 talha-nazeef-ahmed/alpc-enumerator
一个用于枚举和分类 ALPC 端口的 Windows 用户态工具,包括受 PPL 保护的进程。
 nongiach/sudo_inject
[Linux] 滥用 sudo 令牌的两种权限提升技术
 antoniococo/malseclogon
一个小工具,用于操作 Seclogon 服务
 zerozenxlabs/cve-2023-36424
Windows 内核池 (clfs.sys) 损坏权限提升
 leandrofroes/malware-research
通用恶意软件分析相关工具
 synacktiv/cachedata_decrypt
一个简单的工具包,用于暴力破解和解密 Windows EntraId CacheData
 raymontag/cve-2021-29627
仅针对 CVE-2021-29627 的触发
 3ndg4me/cve-2016-6415-benigncertain-monitor
重新实现VirtueSecurity的benigncertain-monitor
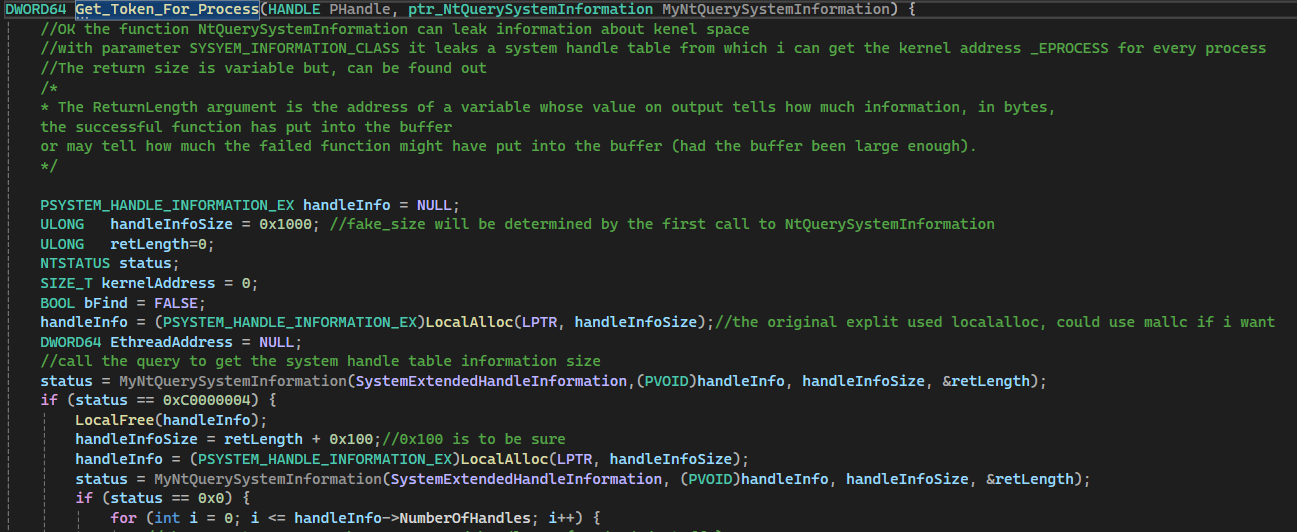 emilc3978/cve-2022-37969poc
关于 CVE-2022-37969 的教程,重点在于内核利用的方法论,而非该CVE的内部原因。
 z3usx01/cve-2021-23017-poc
此问题仅影响在配置文件中使用了"resolver"指令的nginx。此外,只有当攻击者能够伪造来自DNS服务器的UDP数据包时,攻击才可能发生。
 fengjixuchui/cve-2009-4049
堆缓冲区溢出漏洞存在于 aswRdr.sys(即 TDI RDR 驱动)中,影响 avast! Home 和 Professional 4.8.1356.0。本地用户可通过向 IOCTL 0x80002024 传递特制参数来造成拒绝服务(内存损坏)或可能提升权限。









