
 #1

 forensicmatt/rswindowsthingies
基于Rust的Windows取证工具包,用于实时MFT监控、事件日志流式传输和通道枚举,支持实时系统分析和应急响应。
 szymonh/rndis-co
CVE-2022-25375 - RNDIS USB Gadget 的演示漏洞利用
 dorkerdevil/cve-2020-28018
针对Exim Use-After-Free(CVE-2020-28018)漏洞的利用程序,通过内存破坏原语实现远程代码执行,包括任意读写和堆泄露,并可选地包含本地权限提升链。
 k0keoyo/cve-2017-0038-exp-c-js
C和JavaScript编写的CVE-2017-0038漏洞利用程序,演示通过基于调试的内存泄漏观察来进行内存破坏利用。
 pray3r/cve-2015-8088
崩溃PoC
 onsec-fr/cve-2019-19781-forensic
自动化的CVE-2019-19781取证脚本搜索工具
 synacktiv/lehack-2026-challenge
Synacktiv 的 leHack 2026 挑战赛源码
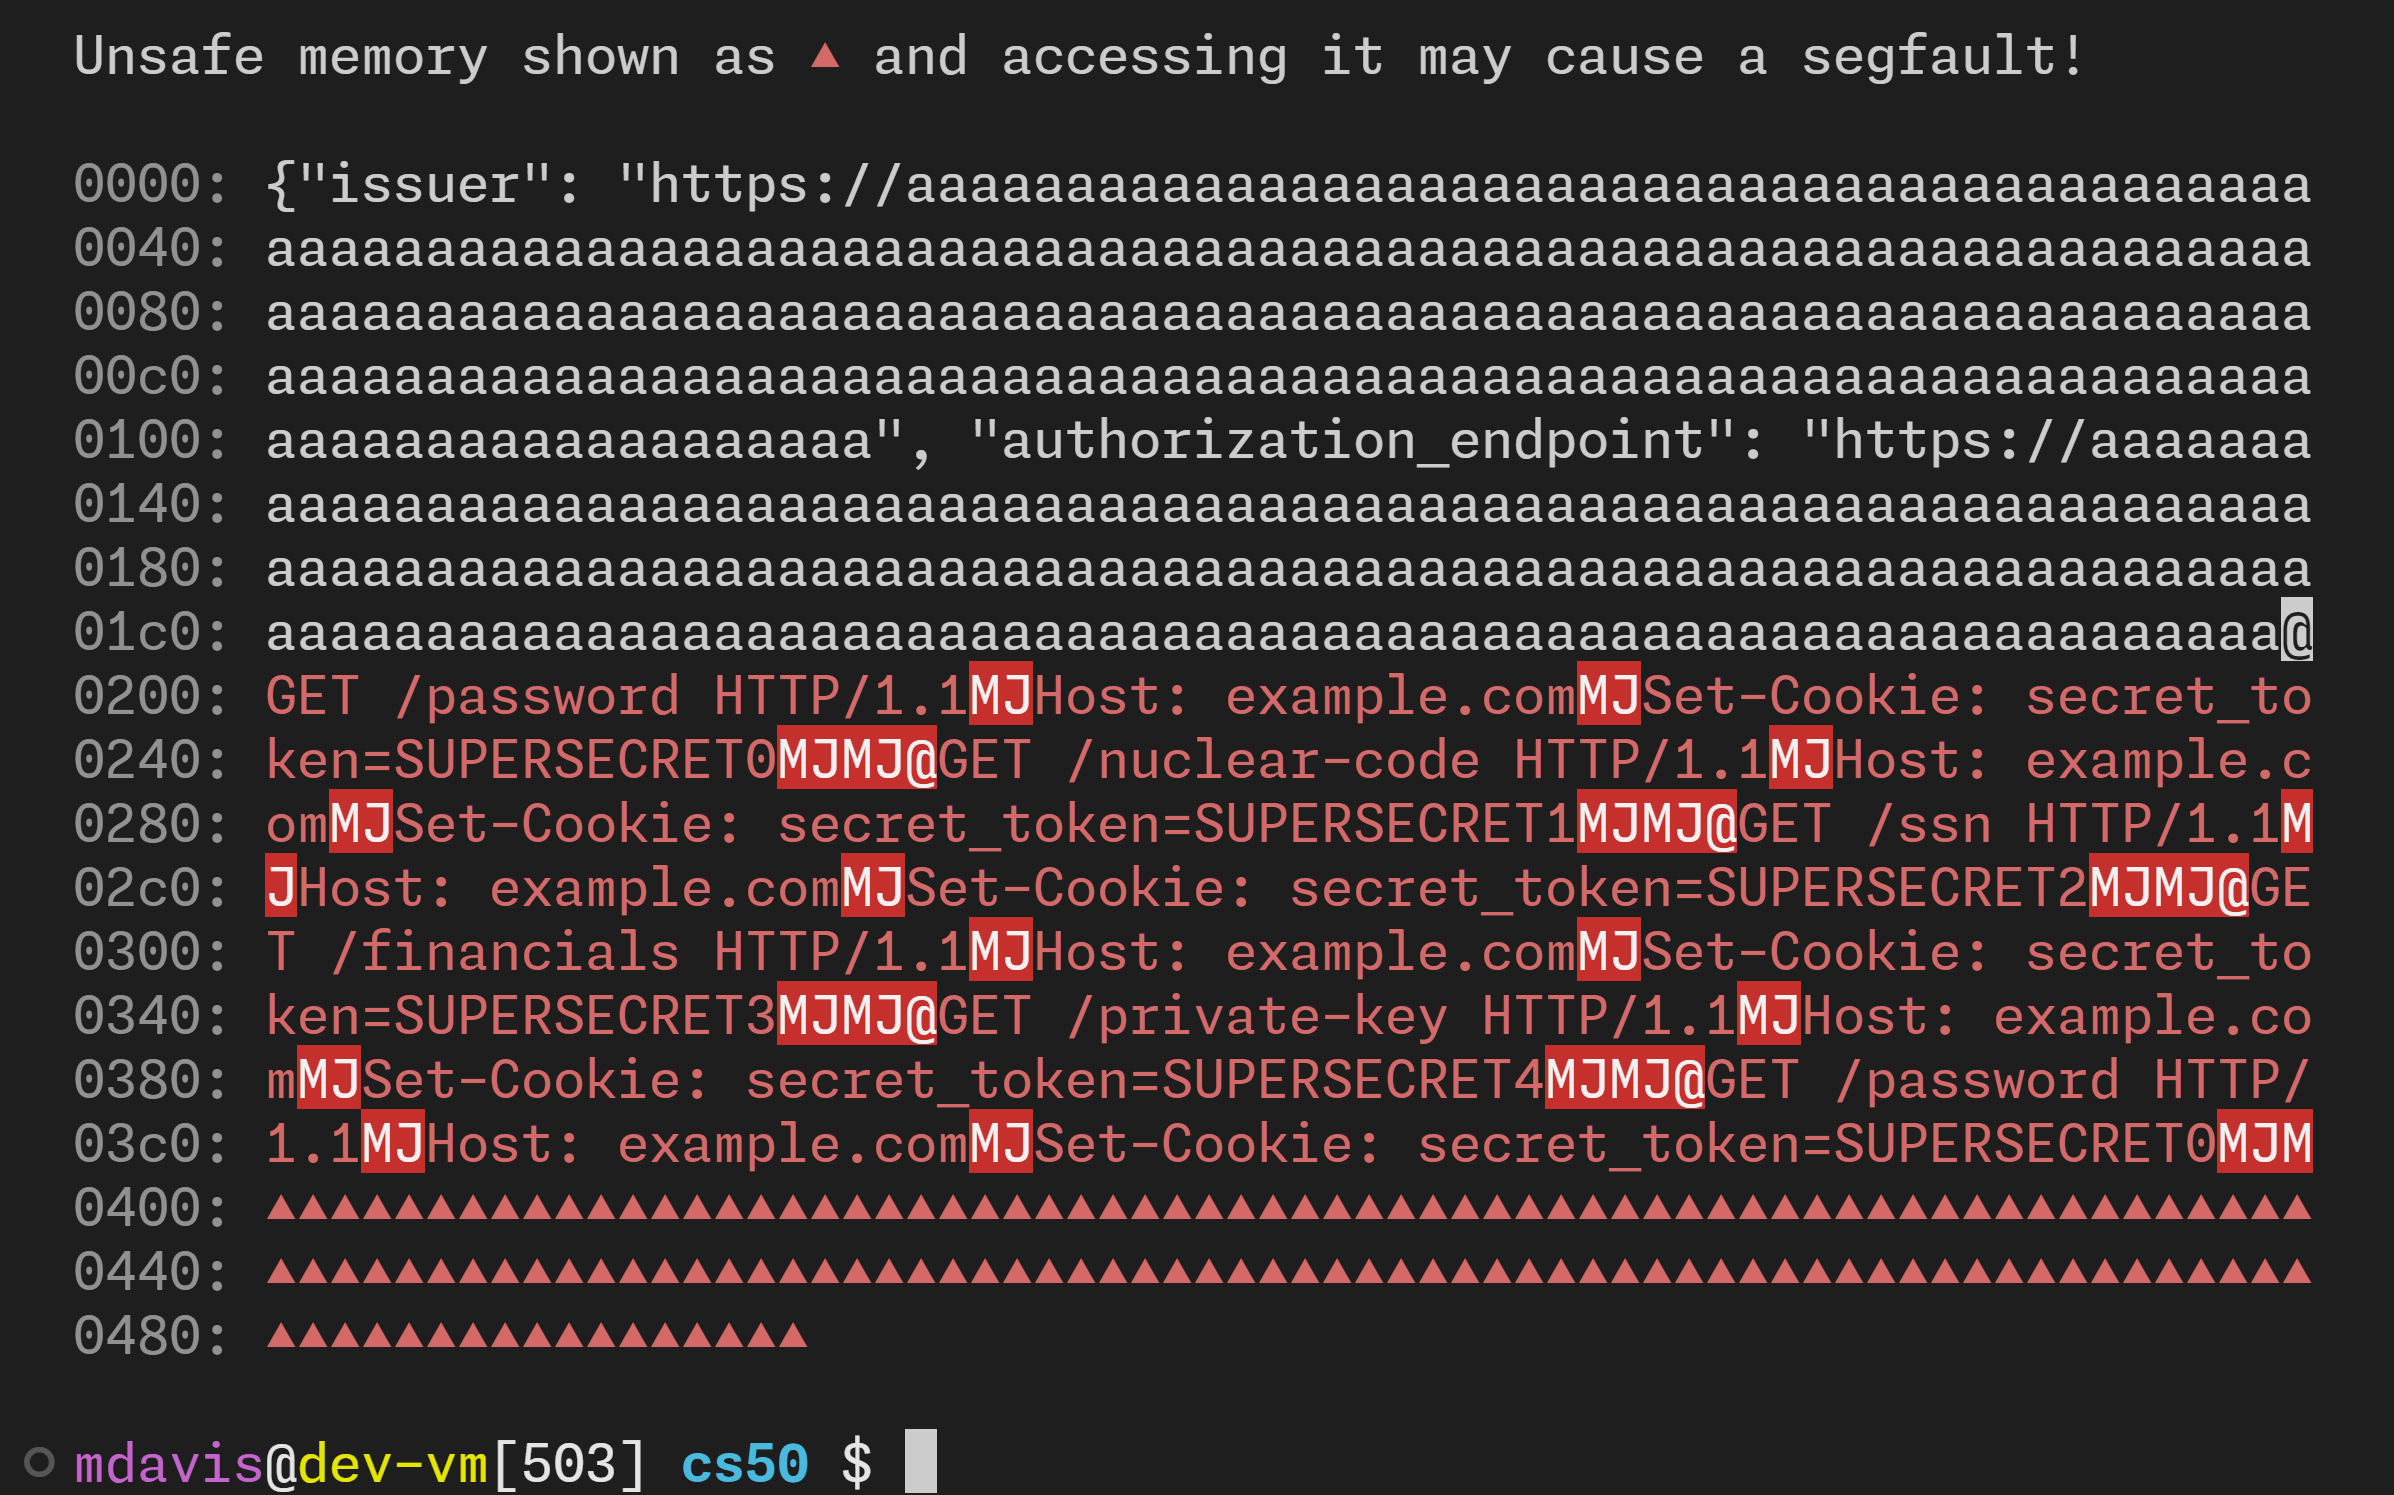 morganwdavis/overread
模拟 CVE-2023-4966 Citrix Bleed 越界读取错误
 quasarbinary/cve-2024-43630-poc
NtCopyFileChunk 栈缓冲区溢出 POC
 zedocun/pan-os-cve-2024-3400-command-injection-investigation
对PAN-OS CVE-2024-3400命令注入尝试的调查,基于日志证据分析payload传递、内部处理和执行验证。
 spydomain/cve-2022-0435-poc
CVE-2022-0435 在 TIPC 模块中的栈溢出漏洞利用,可在 Ubuntu 内核上实现本地权限提升至 root。
 wismansec/sharepoint-2026-poc
PoC、IOC 以及针对 SharePoint /_trust WS-Federation BinaryFormatter 反序列化链的检测逻辑。实验室重建涵盖未认证 RCE、进程内机器密钥窃取,以及每个变体留下的痕迹。适用于 SharePoint 2016、2019 和 Subscription…
 justjeff211/conti-ransomware-writeup
使用 Splunk 8.2.2 对 Conti 勒索软件入侵 Exchange 服务器进行了完整的 SOC 调查。分析了 Windows 安全、Sysmon 和 IIS 日志源中的 28,145 个事件,以重建完整的攻击链。识别了三个被利用的…
 nipund513/exploiting-uaf-by-ret2bpf-in-android-kernel-cve-2021-0399-
 mkdemir/activemq-lockbit-analysis
从Apache ActiveMQ (CVE-2023-46604)漏洞到LockBit勒索软件阶段的419小时入侵事件的端到端分析,SIEM关联规则和IOC列表。
 fengjixuchui/cve-2003-0358
当调用nethack时,传入一个超长的字符串,有可能破坏内存。jnethack和falconseye也容易受到此漏洞的影响。
 abraxas/qemu-nvme-sgl-bar
QEMU 11.1.2 - 高危 - 本地 - UAF - NVMe SGL 跨度进入 BAR0 不完整 CVE-2021-3929









