
 #1

 dump-guy/powershell-tools
一些易用工具的集合 - 使用 PowerShell 编写。
 fi01/libget_user_exploit
利用 CVE-2013-6282 的内核内存读取漏洞,用于在受影响的 Linux 系统上进行本地权限提升。

 rebelle3/cve-2017-7117
用于 CVE-2017-7117 的教育性漏洞利用程序,利用 iOS 10.3.4 JavaScriptCore 中的类型混淆和释放后重用漏洞,演示内存喷射和地址泄露技术。
 adminpentester/cve-2024-38063-
通过 IPv6 远程利用内核
 eaea0001/servu-cve-2026-28318-poc
SolarWinds Serv-U CVE-2026-28318:未经认证的 Content-Encoding: deflate 崩溃。根本原因分析(内部指针的无效释放 -> 堆损坏)+ 仅 DoS 的 PoC。已在 15.5.4 热修复 1 中修复。
 waheeb71/cve-2025-14847
CVE-2025-14847 MongoDB 内存泄漏漏洞利用
 barhen12/cve-2025-0288
任意内核内存写入 (未检查的memmove)
 b401/clickstudio-compromised-certificate
包含近期 CVE-2022-30190(Follina)攻击中出现的受损证书的仓库。
 business1sg00d/cve-2023-25136
分析 sshd 9.1p1 因双重释放漏洞而中止时的内存情况。
 spiralbl0ck/skypeaclkeygen.exe-analysis-for-hacking-team
SkypeACLKeyGen.exe 分析(供黑客团队使用)
 jevil36239/cve-2025-38001
此仓库包含针对 CVE-2025-38001 的概念验证(PoC),该漏洞攻击 Linux 内核的 HFSC 模块。专为学习内核内存损坏和系统安全审计而制作。
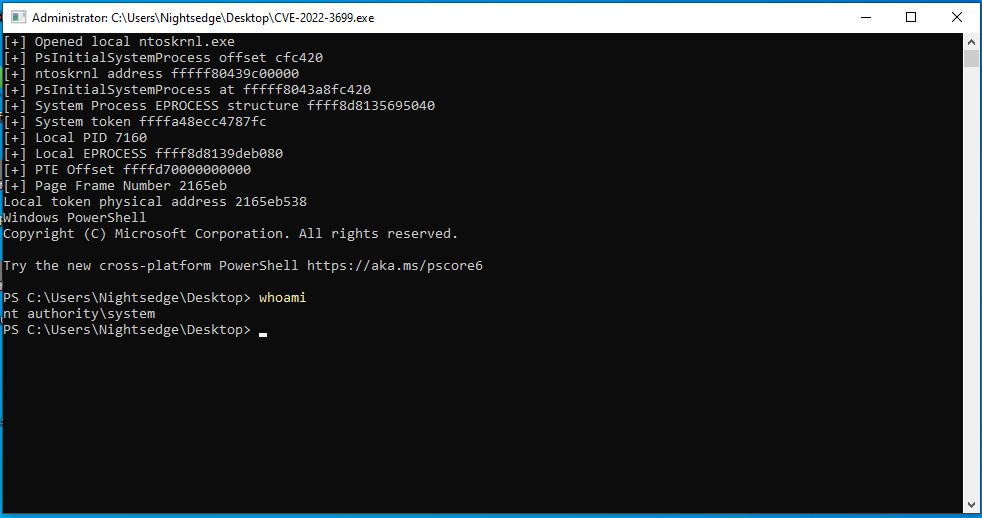 eap2468/cve-2022-3699
CVE-2022-3699 的概念验证漏洞利用代码
 deividasterechovas/soc335-cve-2024-49138-exploitation-detected
针对 CVE-2024-49138 利用的文档化事件响应案例,涵盖日志分析、哈希验证、C2 检测及遏制流程,适用于 SOC 培训。
 uthrasri/openssl_g2.5_cve-2014-8275
通用密码学库和SSL/TLS工具包,实现了加密算法、摘要算法、公钥算法以及X.509证书,用于安全通信。
 shakyanayann/cve-2022-0185
概念验证漏洞利用程序,针对CVE-2022-0185,这是一个Linux内核文件系统层中的堆缓冲区溢出漏洞,可实现本地权限提升。
 sandi-go/cve-2018-8389
针对CVE-2018-8389的技术分析与概念验证,这是Internet Explorer的jscript.dll中的一个释放后使用漏洞,允许通过精心构造的ActiveXObject调用实现远程代码执行。










