#1

 levilutz/cve-2021-30860
扫描 CVE-2021-30860 (FORCEDENTRY) 漏洞利用的证据
 freax13/cve-2024-21978-poc
针对AMD SEV-SNP固件漏洞CVE-2024-21978的利用程序,通过上下文页的内存损坏实现任意客户机内存的解密。
 bytehackr/cve-2022-0853
演示 JBoss 客户端重复使用 UserTransaction 时的内存泄漏,包含 CVE-2022-0853 的 PoC 和分析。
 permanet/permanet
加密可验证的网页存档。Playwright捕获 → SHA-256 Merkle哈希 → 基于比特币的OpenTimestamps → 永久Arweave存储。
 pwnhacker0x18/ios-kernel-crash
CVE-2018-4407 内存损坏漏洞的利用程序
 the-maxu/cve-2025-24201-webkit-vulnerability-detector-poc-
CVE-2025-24201 WebKit 漏洞检测器(PoC)
 halcy0nic/cve-2023-40294-and-cve-2023-40295
CVE-2023-40294 与 CVE-2023-40295 的概念验证
 zedocun/sharepoint-cve-2023-29375-incident-response
面向 Microsoft SharePoint 权限提升(CVE-2023-29357)的端到端 SOC 事件分析与威胁狩猎剧本,使用 SIEM 日志、防火墙数据和威胁情报。LetsDefend 实验场景(SOC227)。
 lsinus/cachemeifyoucan
SLUBStick 对 CVE-2022-2588 的利用。通过 PTE 操作将 DF 转换为跨缓存任意内存读写原语。
 karm/cve-2015-8710
Windows/Linux 复现器
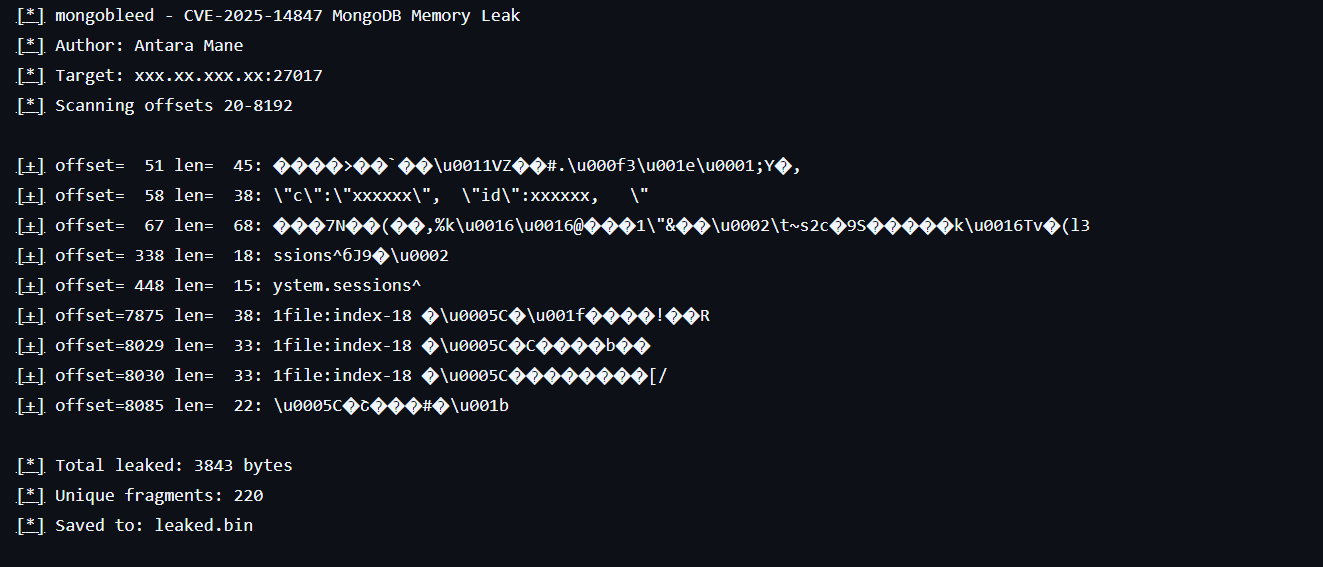 infosecantara/cve-2025-14847-mongodb
教育研究工具,用于演示 MongoDB BSON 解压缩中的 CVE-2025-14847 内存泄露。模拟边界检查失败和内存安全概念,用于漏洞分析。
 fysac/cve-2019-20326
GNOME gThumb 和 Linux Mint Pix 中的堆缓冲区溢出
 freax13/cve-2023-31346-poc
概念验证,演示 AMD SEV-SNP 固件客户机消息头与 CPUID 请求中的内存泄漏,从而能够从物理内存中提取敏感客户机数据。
 desmondsanctity/cve-2022-2274
OpenSSL-src RSA 私钥操作中的堆内存损坏:CVE-2022-2274
 ntdelta/chakra-exploit-framework
针对 Chakra(Edge)的浏览器利用框架。作为 OSEE 备考的一部分编写。演示漏洞:CVE-2019-0567
 mingchen-script/cve-2020-1472-visualizer
PowerShell 脚本,用于扫描 Windows 事件日志中的 CVE-2020-1472 指标(事件 5827-5831),导出为 CSV,并生成 Excel 数据透视表,以进行安全 RPC 分析和事件响应。
 m31r0n/sniprecover-cli
检测和恢复存在 CVE-2023-28303 漏洞的 Windows 截图工具 PNG 截图