
 #1

 ngksiva/cpanel-forensics
CVE-2026-41940(cPanel/WHM)事件后的取证 — bash 脚本与检查清单
 crowdstrike/supermem
一个基于分类类型处理 Windows 内存镜像的 Python 脚本。
 lethal-forensics/collect-memorydump
自动化PowerShell脚本,用于符合取证规范的Windows内存获取,包括崩溃/原始转储、页面文件收集、分类取证工件以及加密磁盘检测。
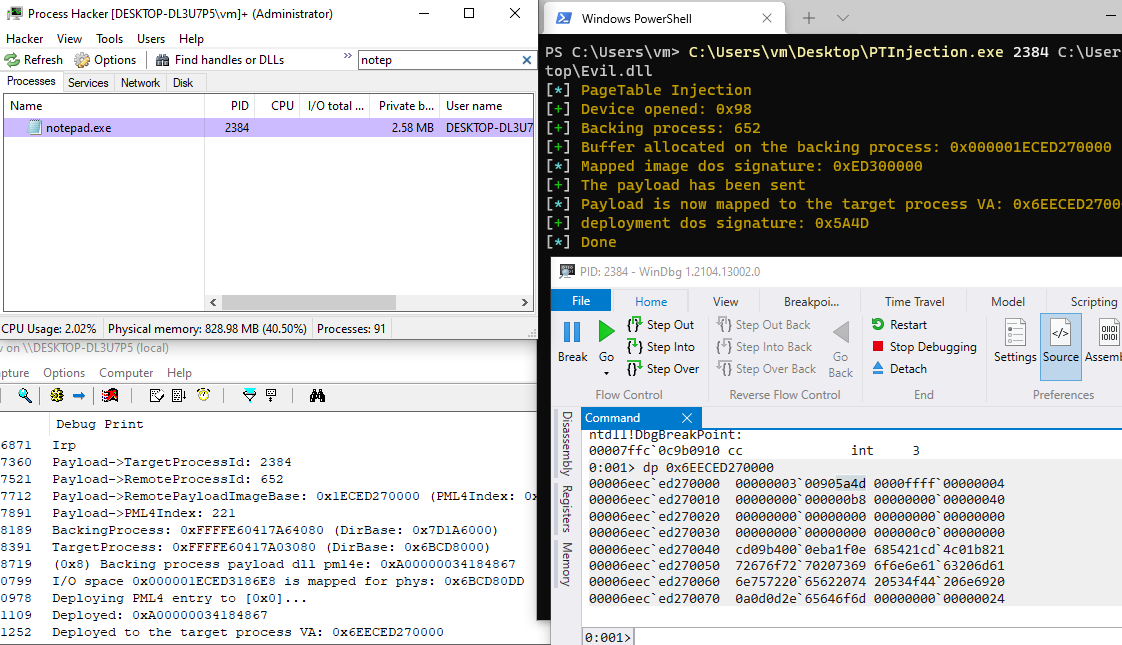 kkent030315/pagetableinjection
代码注入,通过页表 pml4 注入恶意载荷。
 h4k6/cve-2023-0179-poc
针对(CVE-2023-0179)漏洞利用 该漏洞被分配为CVE-2023-0179,影响了从5.5到6.2-rc3的所有Linux版本,该漏洞在6.1.6上被测试。 漏洞的细节和文章可以在os-security上找到。
 ffri/cve-2025-24204
CVE-2025-24204 的 PoC 与技术细节
 enferex/pdfresurrect
分析并帮助从当前 PDF 中提取较旧的"隐藏"版本。
 infobyte/cve-2023-21036
Acropalypse Now 的检测与清理 - CVE-2023-21036
 reecdeep/hivev5_keystream_decryptor
坏家伙们搞的坏东西
 m0n1x90/exif-gps-tracer
一个Python脚本,允许你从数据集中存储的图像文件中解析地理位置数据。它还生成CSV文件以及HTML谷歌地图输出。
 hasherezade/pesieve-go
Golang 对 PE-sieve 的绑定
 eurecom-s3/linux_screenshot_xwindows
Volatility插件,用于从内存转储中提取X张截图
 iomoath/filewatchtower
FWT 是一款利用 Sysmon 事件进行安全分析和文件监控的工具。
 bicurico/vaxd
适用于原生 EXE/DLL 文件的轻量级 Windows 反汇编器、PE 检查与补丁辅助工具。
 amberchalia/norm-edr
实验性内核模式EDR研究项目,专注于可解释检测可疑的内存中执行模式,生成人类可读的告警,而非不透明的评分或阻断。
 sijido/cve-2022-22947
针对 CVE-2022-22947 的基于 Python 的内存 shell 注入工具,支持 Spring、Netty 和 Godzilla 内存 shell,CLI 使用简单。
 synacktiv/forensic-msvpn
本仓库包含 Velociraptor artifact 和 Chainsaw 规则,用于帮助检测 Microsoft 远程访问 VPN 活动。









