
 #1
用于为法律或调查目的获取、保存和分析数字证据的工具。
Kitploit 推荐

 delsploit/cve-2022-2078
概念验证漏洞利用程序,针对 CVE-2022-2078,演示通过缓冲区操作导致的内核内存泄露,并泄露内核地址。
 cookiengineer/actual-php2shell
:robot:(Vibecoded 原型)不,有一种简单的方法可以利用这个漏洞!
 bitcoin/bitcoin
完整的比特币节点客户端,在点对点网络上验证交易和区块,集成了钱包、加密安全功能,并提供可选的图形用户界面,用于去中心化加密货币管理。
 aloshdenny/reverse-synthid
逆向工程 Gemini 的 SynthID 检测
 gosecure/pyrdp
用于Python的RDP中间人(mitm)攻击库,能够实时或事后查看连接
 mohuihui/antispy
AntiSpy 是一款免费但功能强大的反病毒和rootkit工具包。它为您提供最高权限,能够检测、分析和恢复各种内核修改和钩子。借助它,您可以轻松发现并消除隐藏于常规检测器之外的恶意软件。
 cado-security/dfir_resources_revil_kaseya
面向应对REvil勒索软件Kaseya供应链攻击的DFIR专业人员的资源
 benadia/an-integrated-wireless-network-forensic-analysis-framework
该框架将一组现有的开源工具整合为一个集成套件,可自动化取证调查流程。它能够捕获无线网络流量,根据调查需求分析所捕获的流量,并从分析后的流量中提取和记录数字证据。
 datntsec/cve-2020-1206
CVE-2020-1206(SMBleed)漏洞的技术分析,该漏洞是Windows SMBv3中的内核信息泄露漏洞,包括未认证的内存泄漏预言机以及结合SMBGhost实现远程代码执行(RCE)的利用技术。
 s12cybersecurity/whatpatchguardprotects
Windows 上 PatchGuard(KPP)所监控的所有内核结构、例程和 MSR 的参考。
 didierstevens/didierstevenssuite
用于恶意软件分析、文件格式解析、哈希计算和取证分诊的 Python 脚本集合,包括 PDF、OLE 和 XOR 分析工具。
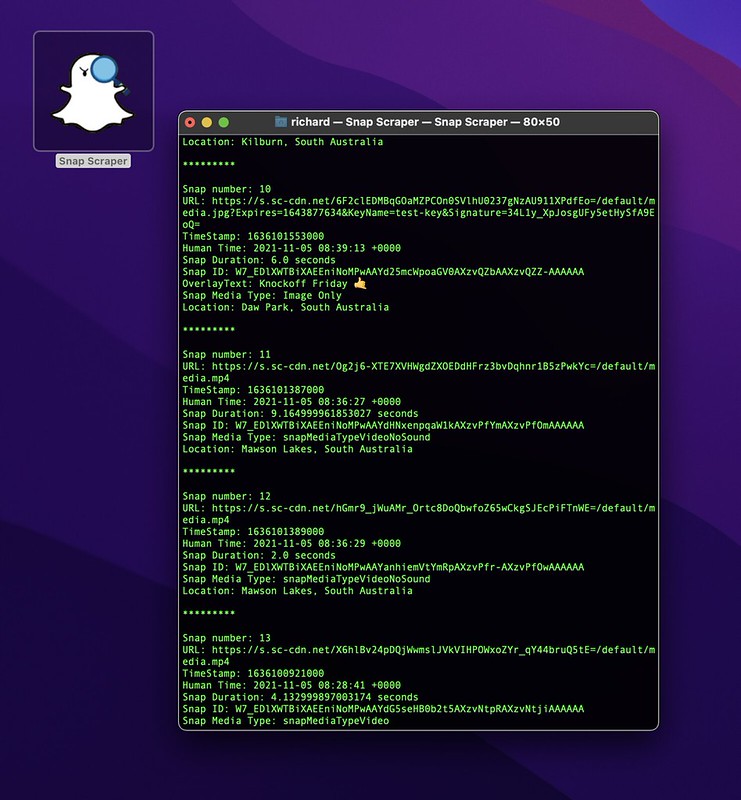 rhematt/snap-scraper
根据坐标提取和下载Snap Map媒体,用于OSINT、取证分析和研究。支持元数据记录和批量下载。
 bughuntar/cve-2025-5777
CVE-2025-5777 Citrix NetScaler 内存泄漏漏洞利用(CitrixBleed 2)
 jlospinoso/gargoyle
用于研究时间受限的内存观测、验证限制与防御可见性的历史 Windows 时序内存状态研究工件。
 0x4d31/honeypot-data
公开蜜罐数据集与观测报告,包含 HTTP/TLS 指纹数据(JA3/JA4)、假名化源 IP 以及漏洞利用尝试分析。
 joe-desimone/mongobleed
CVE-2025-14847的概念验证漏洞利用,这是MongoDB zlib解压缩漏洞,通过精心构造的BSON文档泄露未初始化的服务器内存。
 pnwcomputers/ultimate-cybersecurity-master-guide
This repository provides a centralized resource for operational cyber defense and offense, compiling Theory, Tools, Operating Procedures, and…
 d0rb/cve-2023-49606
Tinyproxy中发现了一个严重的使用后释放(use-after-free)漏洞。








