
 #1


 joshatticus/ztewaste
利用 CVE-2022-38694 从紫光展锐 ZTE 设备中提取大量用户信息。
 kkaanozturk/hyperos-directory-traversal-analysis
小米HyperOS AVCodec媒体框架中的Use-After-Free(CVE-2025-21082)漏洞的深度分析、Rust模拟和交互式Web面板。
 m10ust/machscope
macOS IPC、launchd、Mach-O 和 trust relationship explorer — 零依赖的终端原生取证工具
 eness/php2shell-cve-2026-109618-cve-2026-109619-poc
php2shell(CVE-2026-109618 / CVE-2026-109619)的概念验证(PoC)漏洞利用,演示在存在漏洞的 PHP 环境中实现远程代码执行。仅用于安全研究和教育目的。
 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
针对 Python shellcode 的逆向工程分析文章,该 shellcode 通过 APC 注入到 AnyDesk,使用 AES/RSA 经 HTTPS 外传到 C2,并通过注册表 GUID 键实现持久化。

 cyb3rmx/qu1cksc0pe
一体式恶意软件分析工具。
 lem0nsec/shellghost
一种基于内存的逃避技术,使shellcode从进程启动到结束都不可见。
 dougwithseismic/dezlock-dump
运行时模式 + RTTI提取工具,适用于Deadlock、CS2、Dota等(Source 2)。无需source2gen。
 zx41r/awesome-reverse-engineering-and-malware-analysis
一份经过验证的逆向工程与恶意软件分析地图。涵盖反汇编器、脱壳、漏洞利用开发、模糊测试、DFIR,以及其他列表遗漏的深度技术文章。
 citrix/ioc-scanner-cve-2019-19781
针对CVE-2019-19781的危害指标扫描器
 blakebratcher/wcw-cyberring-pav-decryptor
1999年专有视频数字版权管理系统的密码分析。通过静态二进制分析和已知明文攻击,从WCW互联网力量光盘CD-ROM中恢复了61个加密的摔跤视频。
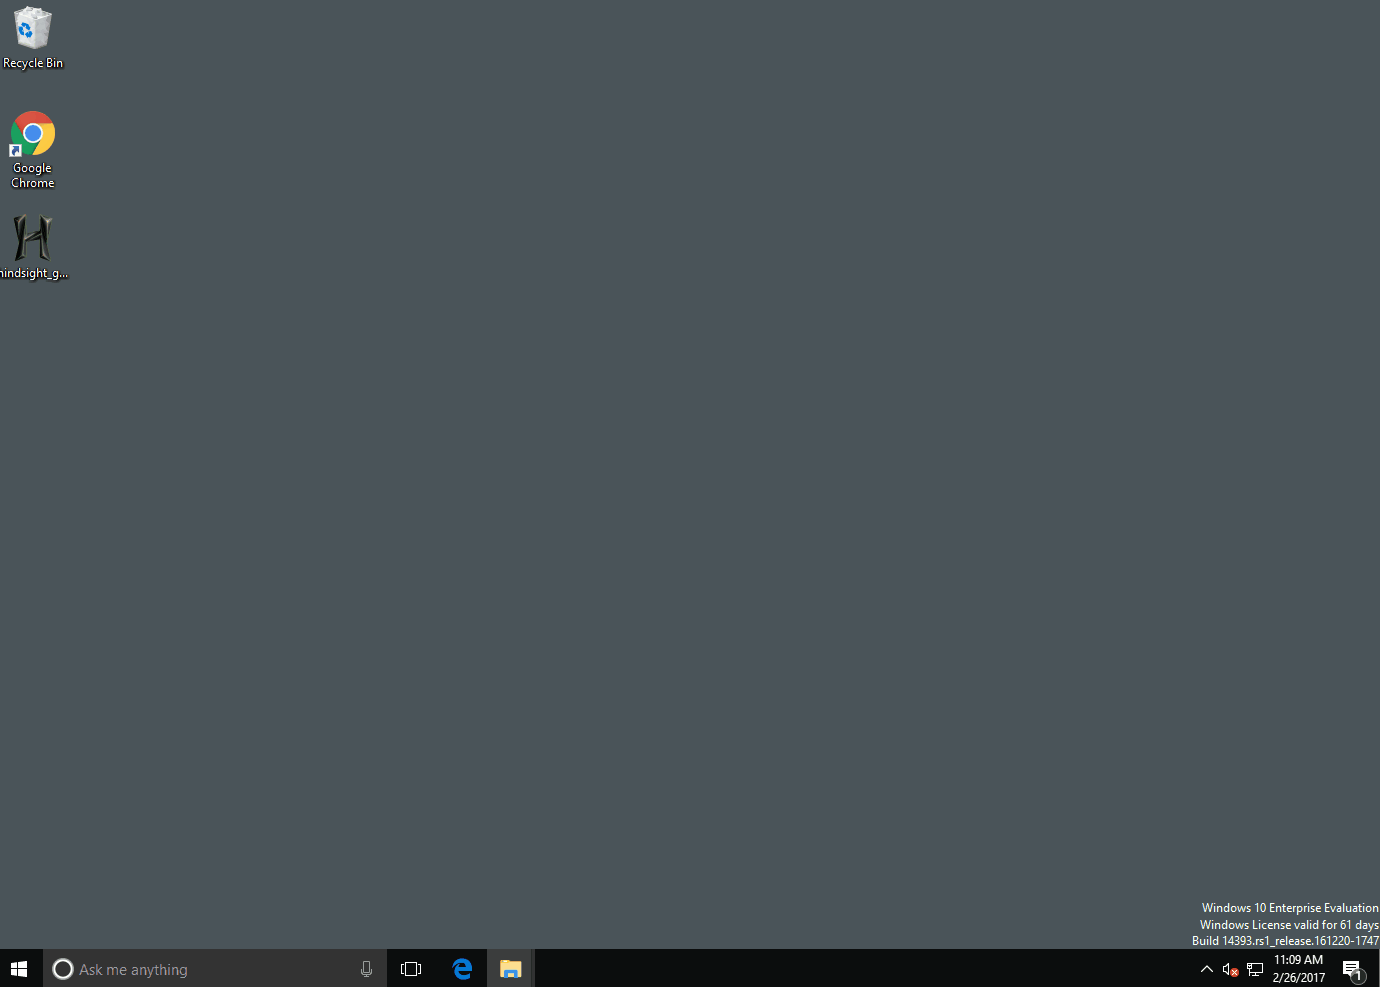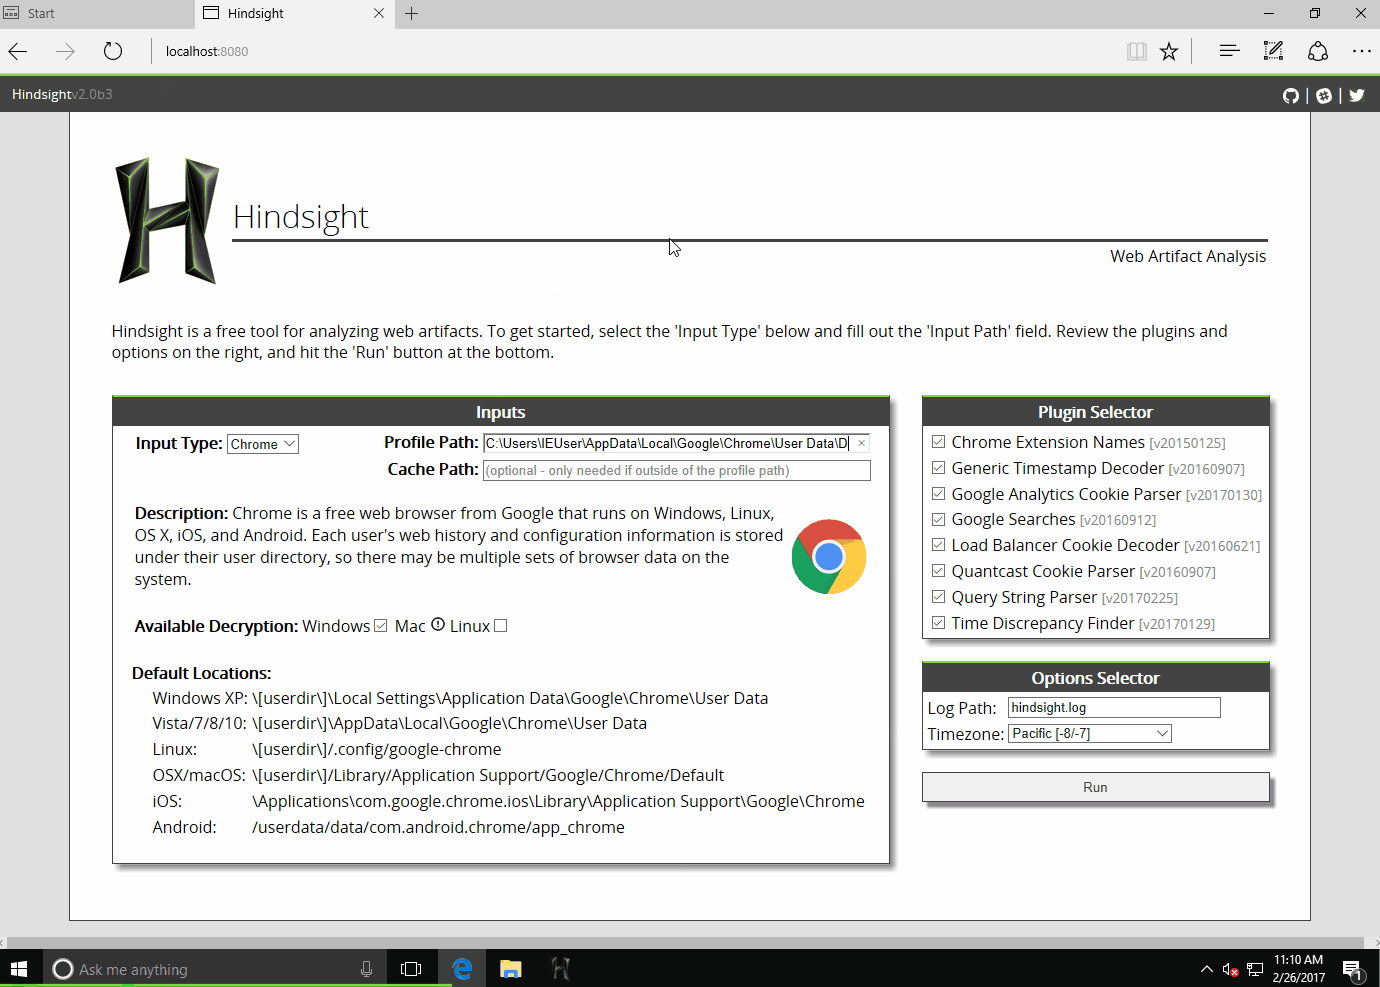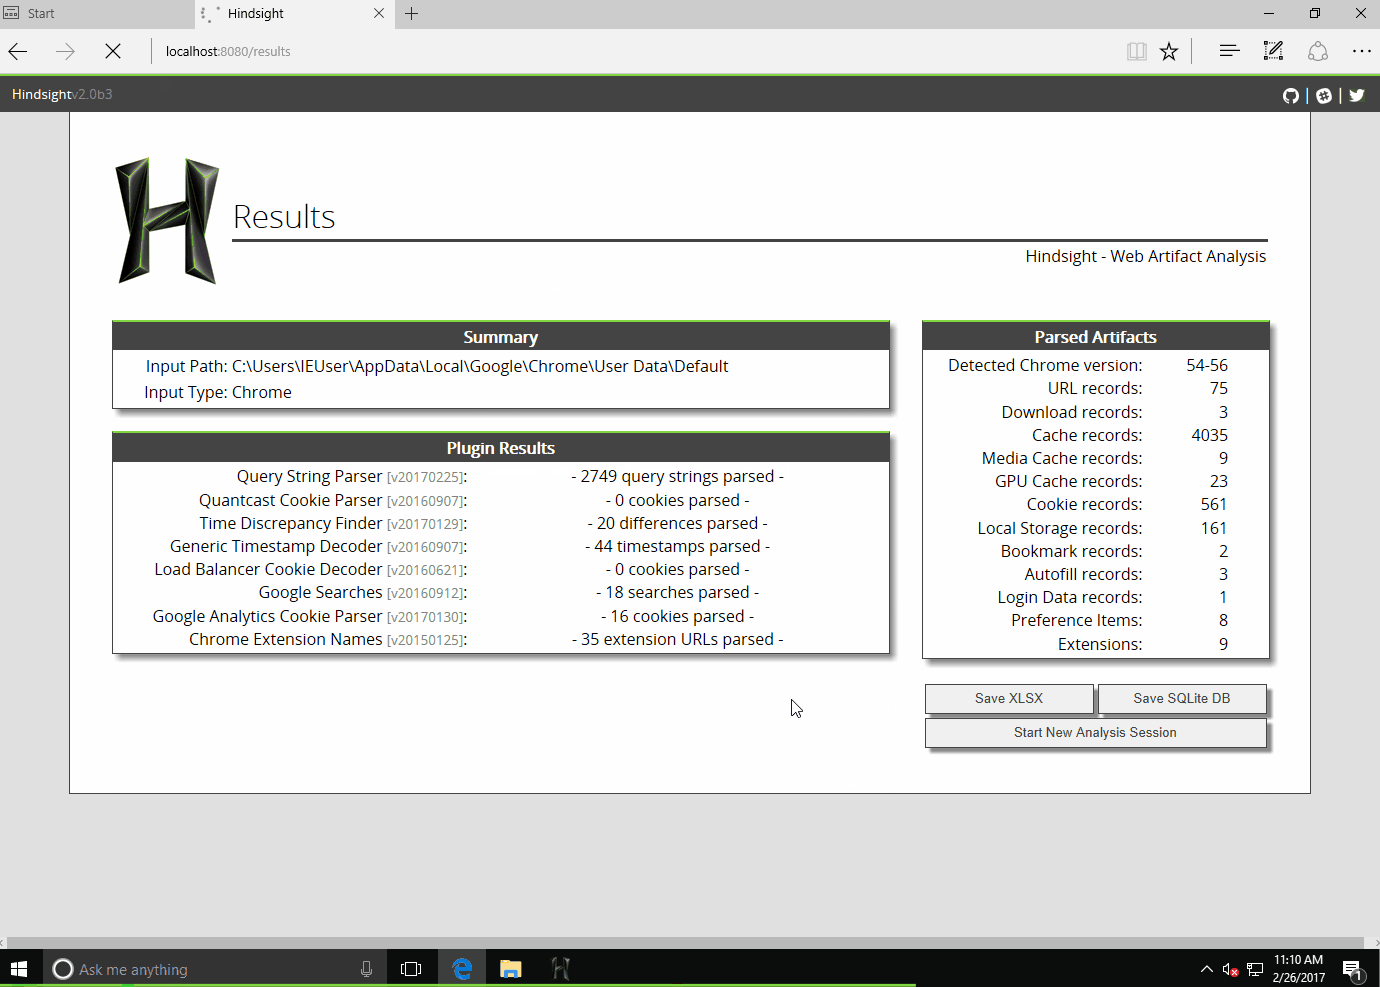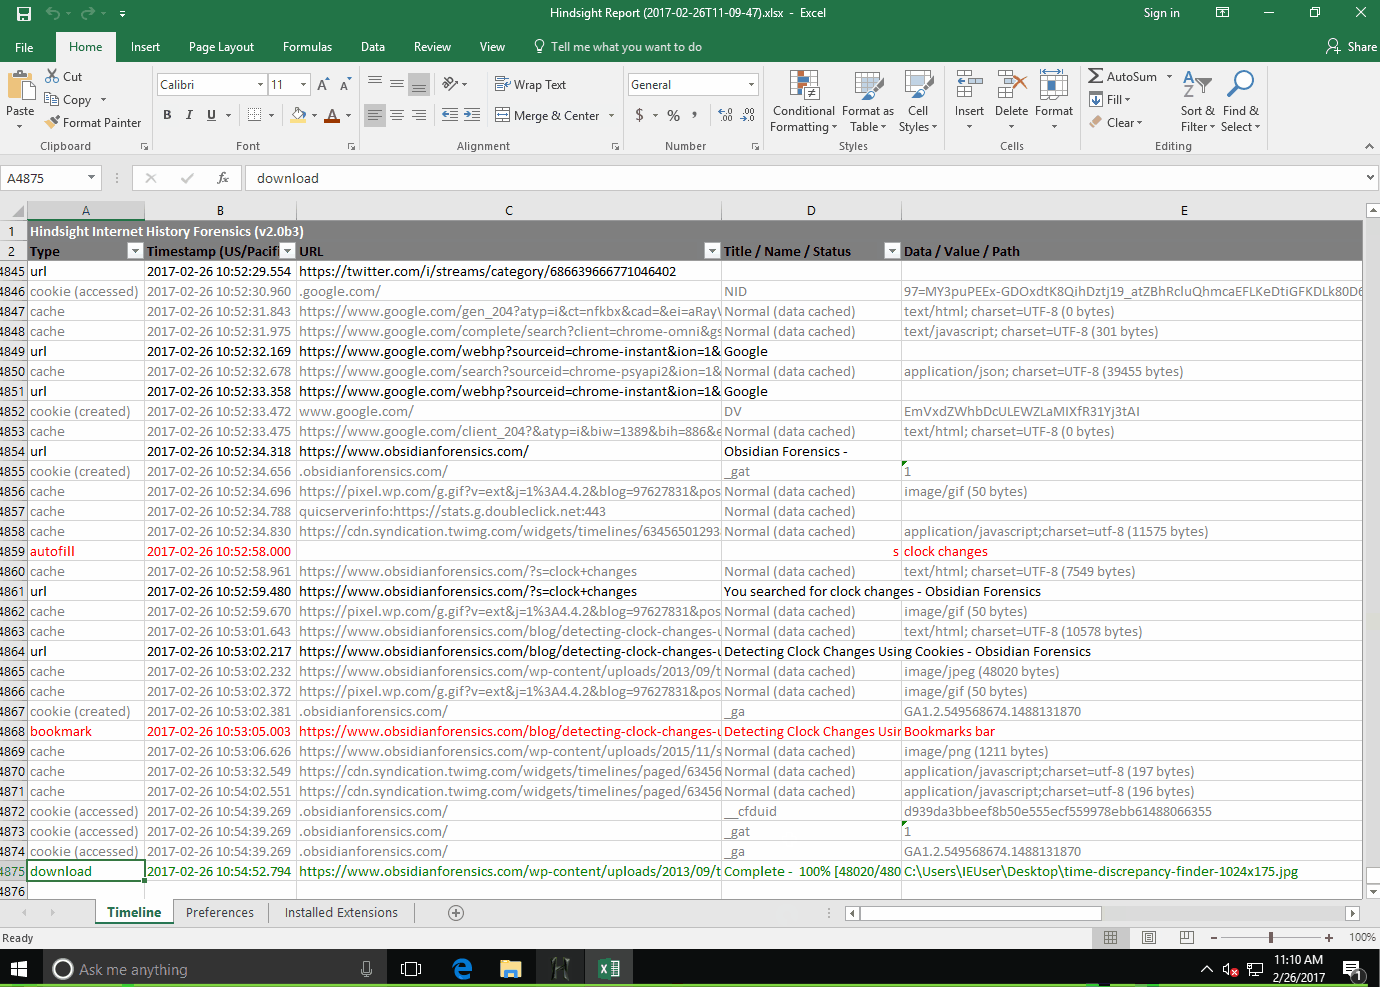 ryandfir/hindsight
Browser forensics tool for Google Chrome, other Chromium-based browsers, and Mozilla Firefox
 tclahr/uac
一款便携、无依赖的事件响应工具,可自动化从类Unix系统中收集取证产物,包括内存获取、进程哈希以及通过可自定义的YAML配置文件创建主体文件。
 nowsecure/r2frida
Radare2 和 Frida 强强联手。
 korben00/no-gdid
读取、理解并禁用 Windows GDID 设备标识符(一种即使通过 VPN 也能追踪黑客的 ID)。已在真实 Win11 虚拟机上验证。诚实地说:它仅能禁用报告功能,并不能让你匿名。









