#1

 mahdi13830510/cve-2026-31431-mitigation-suite
内核运行时防御框架,用于应对 AF_ALG 漏洞,具备 eBPF 套接字追踪、Ansible 加固以及用于漂移检测的加密审计器功能。
 reverseclabs/azuredevops-enum
只读的 Azure DevOps 枚举工具,通过查询 REST API 在授权的安全评估期间展示项目、仓库、服务连接、构建、管道机密、权限和分支策略。

 lsudoko/antibody
GitLab Duo DevSecOps 循环:由第二个 AI 对每个 AI 编写的修复进行再次攻击,将每次成功绕过保存为永久抗体,并在 CI 和生产环境中重放。
 moshe-ship/bidi-guard
扫描代码中不可见的双向 Unicode 字符(Trojan Source 攻击防护,CVE-2021-42574)
 praetorian-inc/capability-sdk
共享 Go SDK,为安全扫描器定义标准能力接口,支持多格式发现结果输出(终端、JSON、NDJSON、Markdown、SARIF)以及 CLI 文档漂移检查。
 abdozkaya/rsc-security-auditor
🛡️ 审计你的 Next.js 和 React Server Components 栈,检查关键漏洞(CVE-2025-66478、CVE-2025-55184)。检测风险并生成修复命令。100% 客户端处理。
 xiaoqimikko/log4j-check
log4j 2025/2026 年 7 条「配置静默失效」CVE 自查:按 CVE×模块 判定 4 个模块,结构化解析 log4j2 配置做 applicability 降噪,并算出该升到哪个版本才一次到位(6 条写 2.25.4,但有一条要 2.25.5,而它 Dependabot 报不出来)…
 cicd-sensor/cicd-sensor
基于 eBPF 的运行时安全传感器,用于 CI/CD 流水线。检测供应链攻击,记录进程祖先关系和文件访问,并为 GitHub Actions 和 GitLab CI/CD 提供取证证据。
 liamromanis101/dead.letter-cve-2026-45185
基于 Shell 的漏洞扫描器,针对 Exim MTA 中的 CVE-2026-45185(Dead.Letter)。检测 GnuTLS 构建中的释放后使用,检查版本、TLS 库和 CHUNKING 配置。生成 JSON 输出以用于 CI/CD 集成。
 konstruktoid/prescryb
用于 CVE/配置修复编排的 MCP 服务器:SSH 资产清点、OSV/NVD 查询、映射到 CIS/DISA STIG 的 Ansible playbook 建议。
 felipecosta09/cve-2024-3094
使用 Trend Micro Vision One TMAS CLI 检测容器镜像中 CVE-2024-3094(XZ 后门)的分步教程,附带自动扫描脚本。
 xiaoqimikko/shiro-check
扫出你实际装的 Apache Shiro 模块与版本,逐条判定官方 26 条 CVE 里哪些真的落在你身上。按「CVE × 模块」判定,零依赖单 jar。 CVE-2026-49268
 xiaoqimikko/scc-check
Offline checker for Spring Cloud Config CVE-2026-40982 — tells you whether your version line has an OSS fix at all (3.1.x/4.1.x/4.2.x: it does not)
 saharnooby/log4j-vulnerability-patcher-agent
通过修补JndiLookup类修复log4j中的CVE-2021-44228
 fleralex/enseal
安全、临时的秘密共享,专为开发者设计。
 juliosuas/copyfail-guard
快速、可审计的 Linux 缓解措施,针对 CVE-2026-31431 Copy Fail:algif_aead 阻塞、验证和 AF_ALG seccomp 加固。
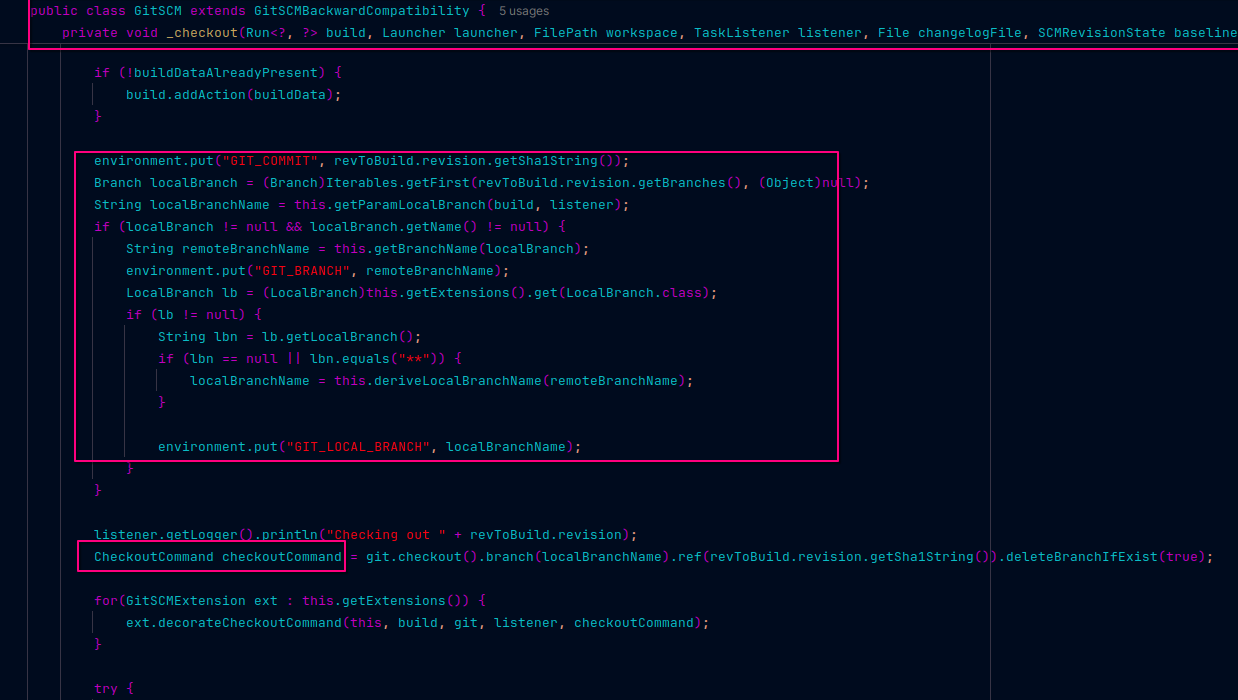 pl4tyz/cve-2025-53652-jenkins-git-parameter-analysis
CVE-2025-53652:Jenkins Git 参数分析