#1
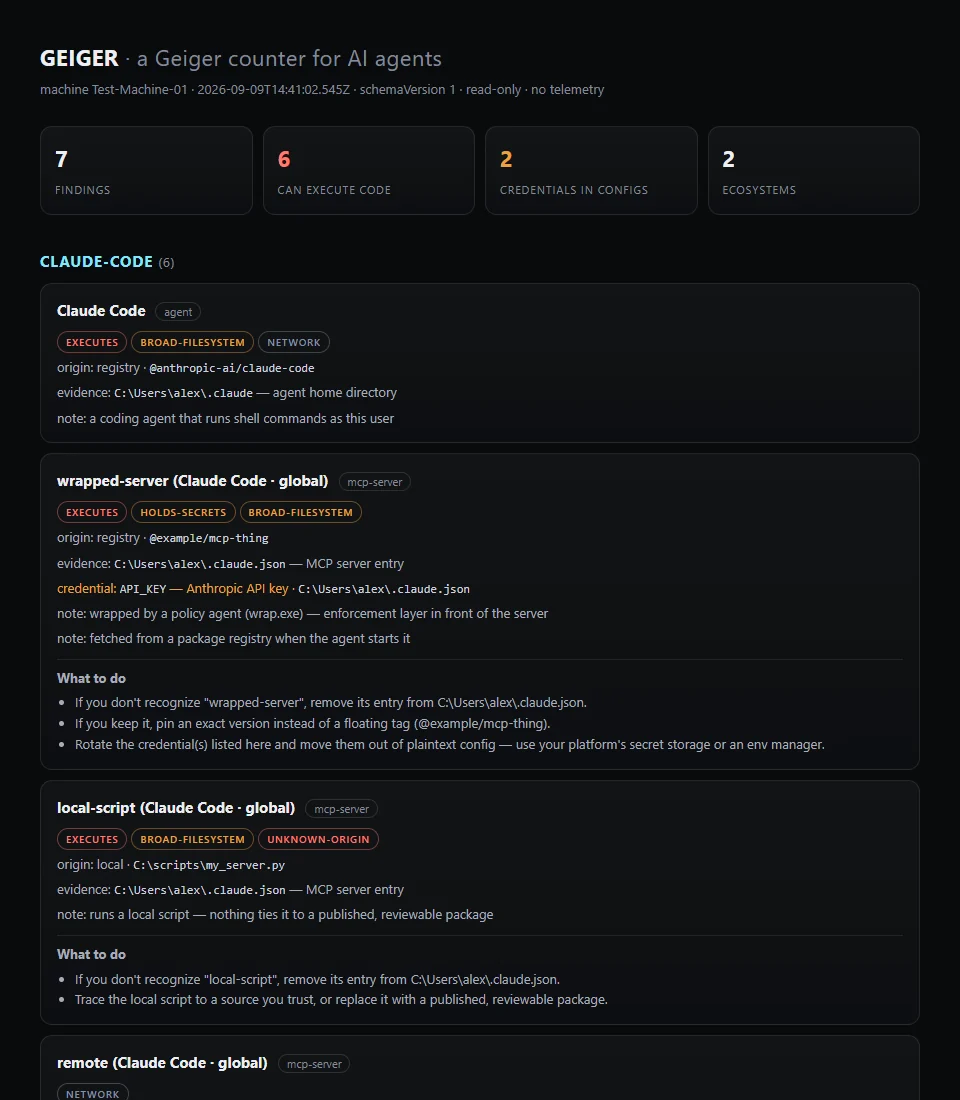
 atomburstofficial/geiger
只读 CLI,用于清点机器上的 AI 代理、MCP 服务器、插件和扩展,并以通俗易懂的修复建议报告其能力与暴露情况。
 infobyte/faraday_agent_dispatcher
Faraday Agent Dispatcher 启动任何安全工具并将结果发送到 Faradaysec 平台。
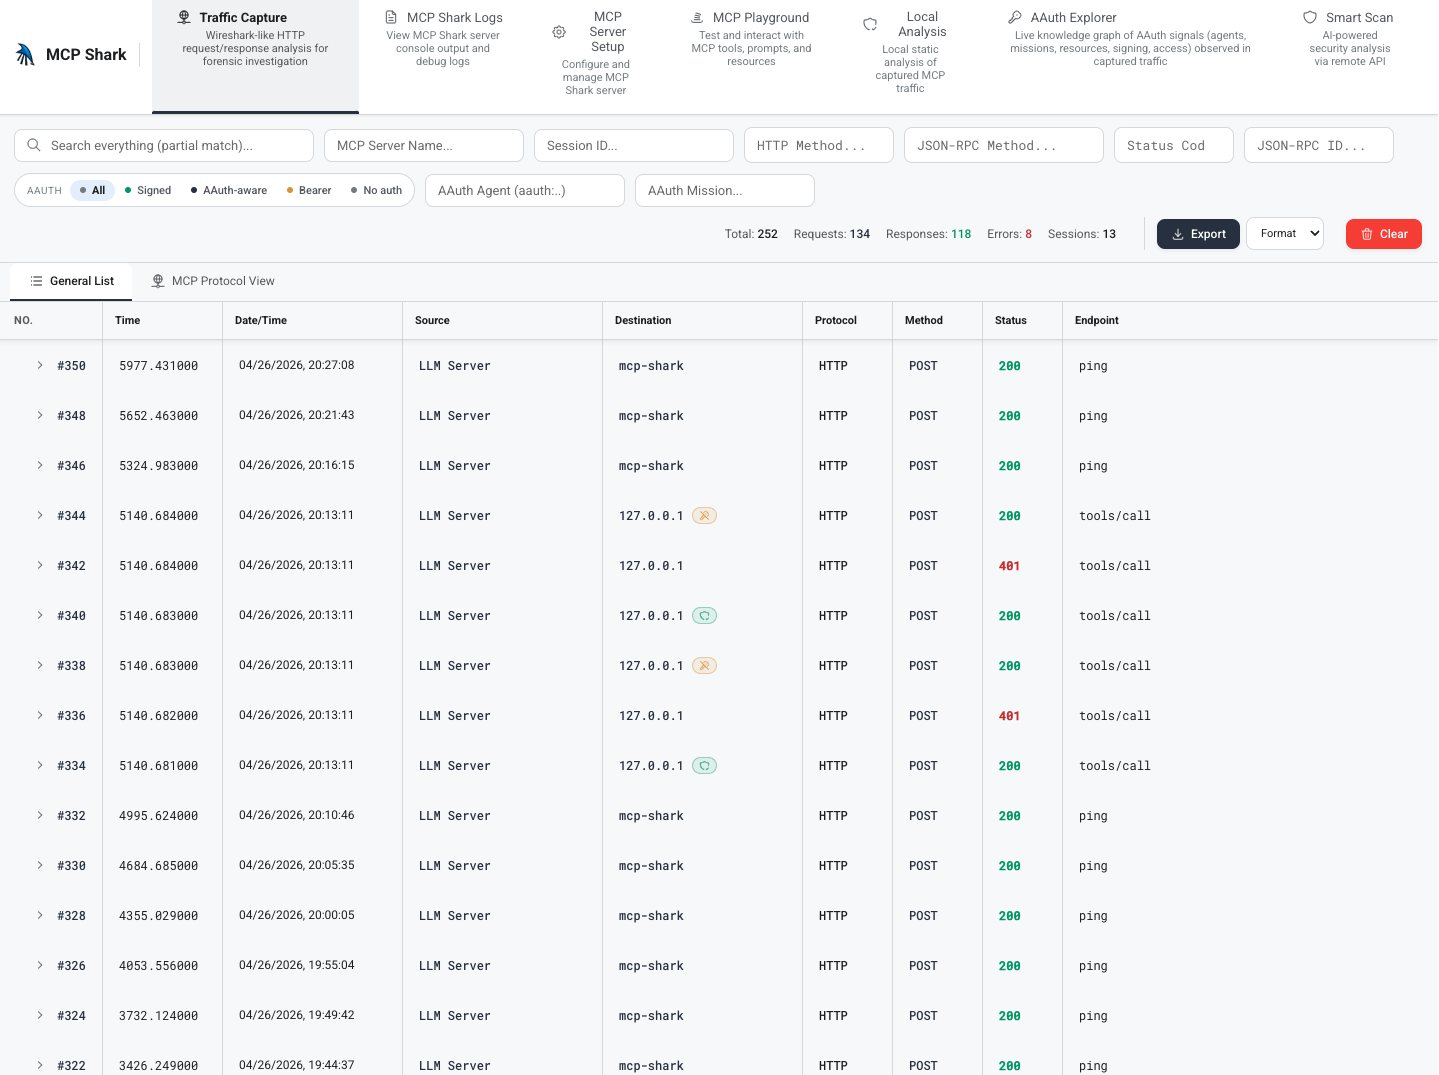 mcp-shark/mcp-shark
类似 Wireshark 的取证分析,用于 Model Context Protocol 通信,捕获、检查和调查你的 IDE 与 MCP 服务器之间的所有 HTTP 请求和响应。
 aurva-io/aiostack
AI 运行时清单:发现影子 AI,追踪 LLM 调用
 shubhamshubhankar/autosource
自动化静态代码分析框架,与 SonarQube 集成,通过扫描所有平台上的 Git 仓库,在源代码中实现早期漏洞检测。
 trailofbits/gosentry
面向安全的Go工具链,专注于最先进的模糊测试能力。
 disruptops/cred_scanner
一个简单的基于文件的扫描器,用于查找文件中潜在的AWS访问密钥和秘密密钥。
 owasp/sedated
SEDATED® 项目 (敏感企业数据分析器以消除泄露)
 dev-sec/nginx-baseline
DevSec Nginx 基线 - InSpec 配置文件
 andreicscs/honeywire
开源欺骗平台,能将任何Linux机器转变为高信号蜜罐。在文件、端口和网络服务上部署绊线传感器,检测入侵者并提供即时取证与推送通知。
 agrawalsmart7/scodescanner
命令行静态分析扫描器,使用自定义 semgrep 规则检测 PHP 和 YAML 源码中的关键漏洞,并集成 Jira 和 Slack 以用于 CI/CD 管道。
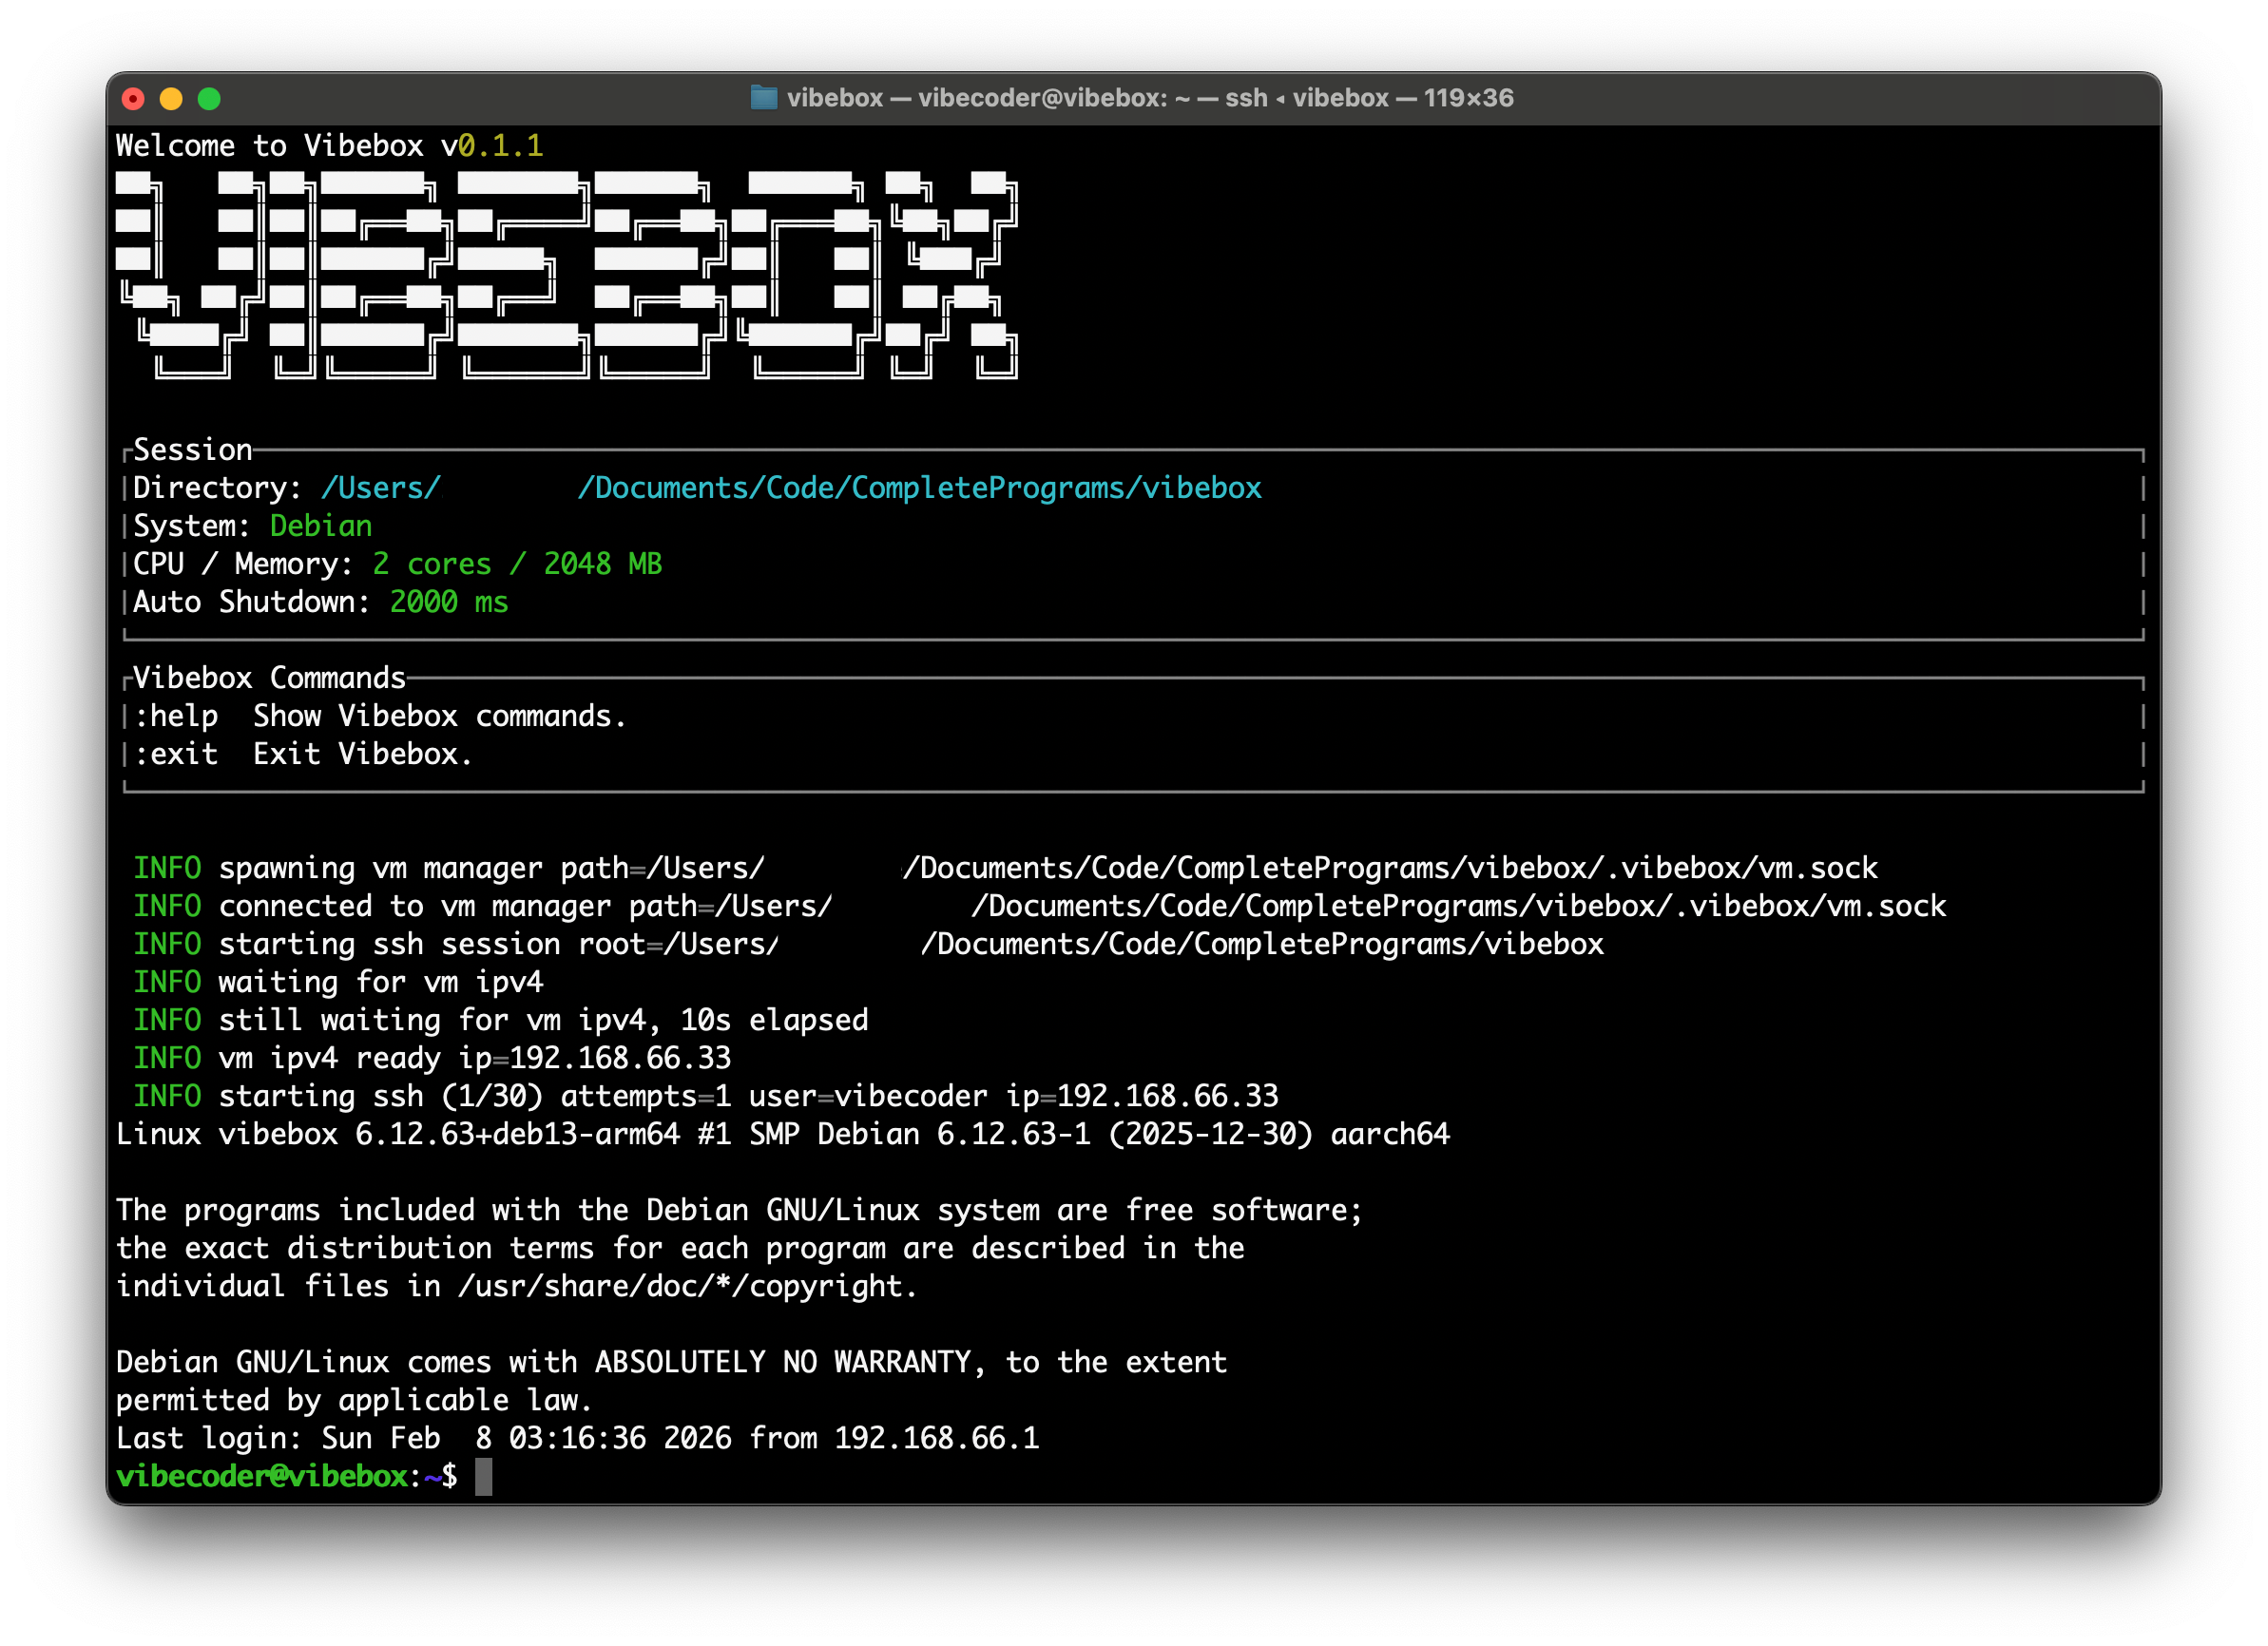 robcholz/vibebox
Apple Silicon macOS 上的超快 CLI,用于快速、沙盒化开发和 LLM 代理。
 pwnfunction/sandbox
安全快速地运行不受信任的 AI 代码
 owasp/kubelight
OWASP Kubernetes 安全与合规工具 [WIP]
 firelock-ai/kin
基于语义图的AI编写代码版本控制。跟踪实体和关系而非文件差异,支持爆炸半径分析、影子合并审查以及MCP驱动的代理上下文,以实现可信的AI生成软件。
 owasp/open-sammy
一个基于Web的工具,用于使用OWASP SAMM和DSOMM模型评估和跟踪软件安全成熟度,支持Docker和自动邮件发送。