
 #1

 luftwaffe66/gobfuscator
通过 AES-256 字符串加密及运行时解密、标识符重命名和注释移除来混淆 Go 源代码,以阻碍逆向工程,同时保持运行时行为不变。
 mthcht/threathunting-keywords
威胁狩猎会话关键词与工件精选列表

 nosie12/fire-wall-server
基于Python的模拟防火墙,用于检测和阻止Spring4Shell(CVE-2022-22965)利用尝试。该项目通过自定义的firewall_server.py过滤HTTP请求,识别恶意载荷模式,并使用test_requests.py进行测试。
 infosecn1nja/ad-attack-defense
使用现代后渗透对手战术技术攻击和防御 Active Directory
 naveenbana5250/cve-2023-34362-defense-package
基于威胁情报的MOVEit传输漏洞检测与缓解包
 gmh5225/ransmap-ransomware-binary-classification
分析 RanSMAP 数据集的 Jupyter notebook,使用 scikit-learn 集成模型根据内存访问模式(GPA、熵、页面类型)对勒索软件家族进行分类。
 zephrfish/cve-2025-53770-scanner
ToolShell 扫描器 - CVE-2025-53770 及检测信息
 gmh5225/zeropoint
此 PowerShell 脚本可检测 CVE-2025-53770(Microsoft SharePoint 中的一个严重远程代码执行漏洞)的危害指标。由 @n1chr0x 和 @BlackRazer67 创建。
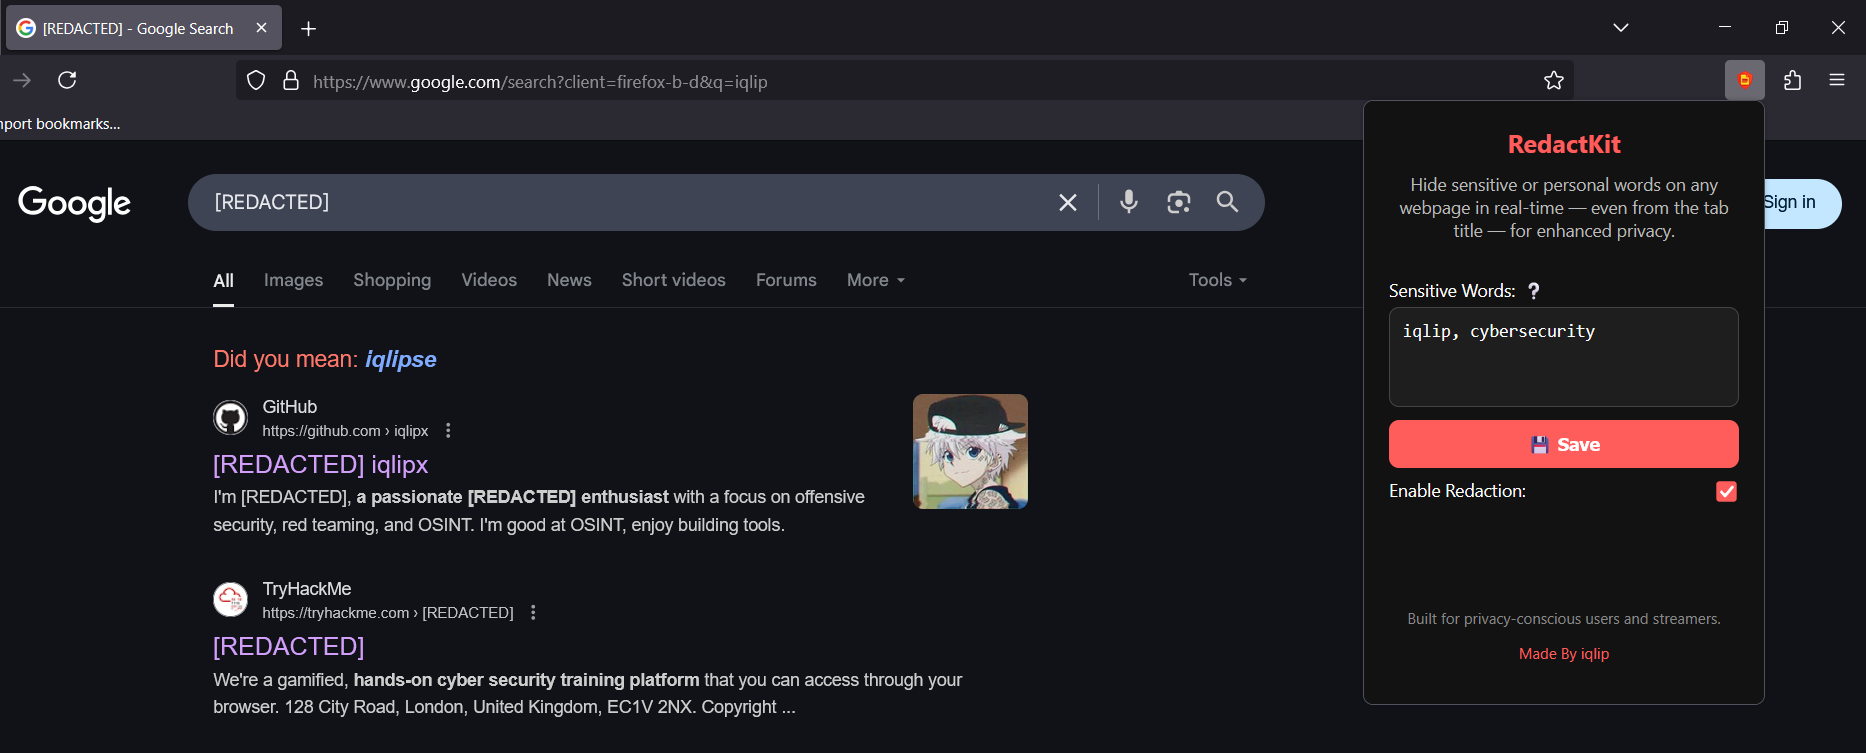
 iqlip/redactkit
https://addons.mozilla.org/addon/redactkit/ 一个Firefox扩展,可实时在网页和标签页标题中隐藏敏感词(如姓名、电子邮件、电话号码)。
 d4rksystem/vboxcloak
一个PowerShell脚本,旨在帮助恶意软件分析人员隐藏其Windows VirtualBox Windows虚拟机,以防止可能试图逃避分析的恶意软件。保证能让你的pafish评分至少降低几分 ;)

 yangyang-research/whale-sentinel-services
鲸鱼哨兵服务
 itzmeshervin/siem-dashboard
一个轻量级、实时的安全信息与事件管理(SIEM)仪表板,使用Streamlit构建。它收集系统日志,检测USB和入侵活动,并将其可视化以实现高效监控。作为一项个人网络安全项目,为大学设计。
 mingshenhk/citrixbleed-2-cve-2025-5777-poc-
详细讲解CitrixBleed 2 — CVE-2025-5777(越界泄漏)PoC 和检测套件
 corelight/zeek-endpoint-enrichment-conn
用 EDR 数据丰富 conn.log
 shutdownrepo/dcshadow
Python 版 Mimikatz lsadump::dcshadow 的替代方案









