
 #1

 ikarolaborda/cve2026-42926
受控的 NGINX HTTP/2 帧注入实验环境,用于 CVE-2026-42926 补丁验证和防御研究
 madhantr0/http2-security-lab
HTTP/2 攻击模拟与防御实验室 - Slowloris、Rapid Reset (CVE-2023-44487)、HPACK Bomb 攻击,附带5层防御。纯Python构建,使用原始套接字和h2库。
 mozilla/bleach
Bleach 是一个基于白名单的 HTML 清理库,用于转义或剥离标记和属性。
 shcesama/cve-2023-4863-analysis
CVE-2023-4863(libwebp 堆缓冲区溢出)的教育性分析,包含蓝队检测工具、静态 WebP 扫描器、防御性 Java 验证器以及带有 Valgrind 内存分析的隔离 Docker 实验室。
 find-lab/agentward
面向AI代理的全栈安全操作系统,采用五层纵深防御架构,涵盖基础扫描、输入净化、认知保护、决策对齐和执行控制。
 synacktiv/metamorph
一款用 C 语言编写的 Windows 命令行工具,用于创建和配置持久的 Windows 事件跟踪 (ETW) AutoLogger 会话。
 areebashoaib42/keepass-cve-2023-32784-exploitation-and-defense
针对KeePass内存泄漏漏洞(CVE-2023-32784)的利用和深度防御缓解策略。
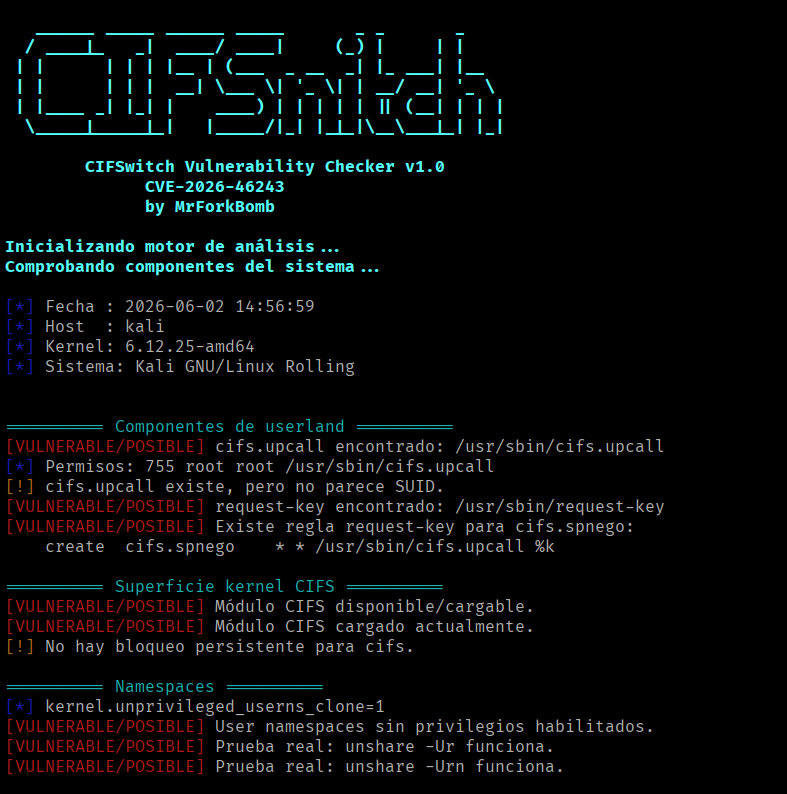 mrforkbomb/cifswitch-checker-cve-2026-46243
用于检查Linux CIFSwitch漏洞(CVE-2026-46243)是否影响我们的脚本。检测潜在易受攻击的配置和缓解措施,而无需执行漏洞利用。
 mrash/fwknop
单包授权 > 端口敲门
 0xblackash/cve-2026-45585
CVE-2026-45585
 jenderal92/password-strength-evaluator
Password Strength Evaluator 是一款用于评估密码强度并提供改进其安全性建议的工具。
 jenderal92/ddos-traffic-monitor
一款实时流量监控工具,可检测并显示每个 IP 地址的网络流量,以识别潜在的 DDoS 攻击。
 ahmaaaaadbntaaaaa-byte/tid-the-instant-destroyer
用于缓解缓存侧信道攻击的硬件级安全协议。
 badrrx/wifi-spiderweb
一个针对OpenWrt路由器的主动网络防御与蜜罐系统,可从USB驱动器运行。

 lama-labs/zero-touch-containment
Antigena (Darktrace) → Aruba ClearPass CoA 桥接器 — 模型驱动,实时用户/设备隔离。零安全运营中心点击。六边形架构,82% 测试覆盖率。
 the-snek-initiative/snek_equinox
托管假想的EDR Spoofer的仓库,最初由Nightmare-Eclipse发现
 andrei-majer/bitlocker-hardening
BitLocker TPM+PIN 加固以防御 CVE-2026-45585(YellowKey)









