
 #1

 twosevenonet/edrchoker
该工具利用 QoS 策略(Pacer.sys)来限制端点检测与响应(EDR)代理连接服务器。

 grepular/foxcage
在无根 Podman 容器中运行 Firefox,通过丢弃 capabilities、隔离网络和临时存储来遏制沙箱逃逸并防止主机受损。
 opfour/op4
基于终端的加密通讯工具,采用后量子密码学、Double Ratchet 协议和 Tor 匿名。具备胁迫密码短语、可否认认证,以及通过 seccomp-bpf 和 mlockall 实现的操作系统级加固。
 ahmaaaaadbntaaaaa-byte/tid-the-instant-destroyer
用于缓解缓存侧信道攻击的硬件级安全协议。

 denoland/clawpatrol
用于AI代理的线层代理防火墙,利用HCL规则拦截并管控SQL、Kubernetes和HTTP流量,提供按进程的隧道隔离和人工参与审批功能。

 inflightsec/agent-vault-proxy
为AI代理提供即时API密钥 - 以及你通过它路由的任何其他进程:调用者始终只看到一个占位符。
 masahiro-yamada/ognlcontenttyperejectorvalve
这是一个用于Tomcat7的Valve,用于阻止Struts 2远程代码执行漏洞(CVE-2017-5638)
 maxwitat/cve-2023-36884-scripts-for-intune-remediation-sccm-compliance-baseline
修复脚本应设置 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2023-36884 中所述的注册表项。检测脚本检查这些注册表项是否存在。按原样提供,不附带任何保证。
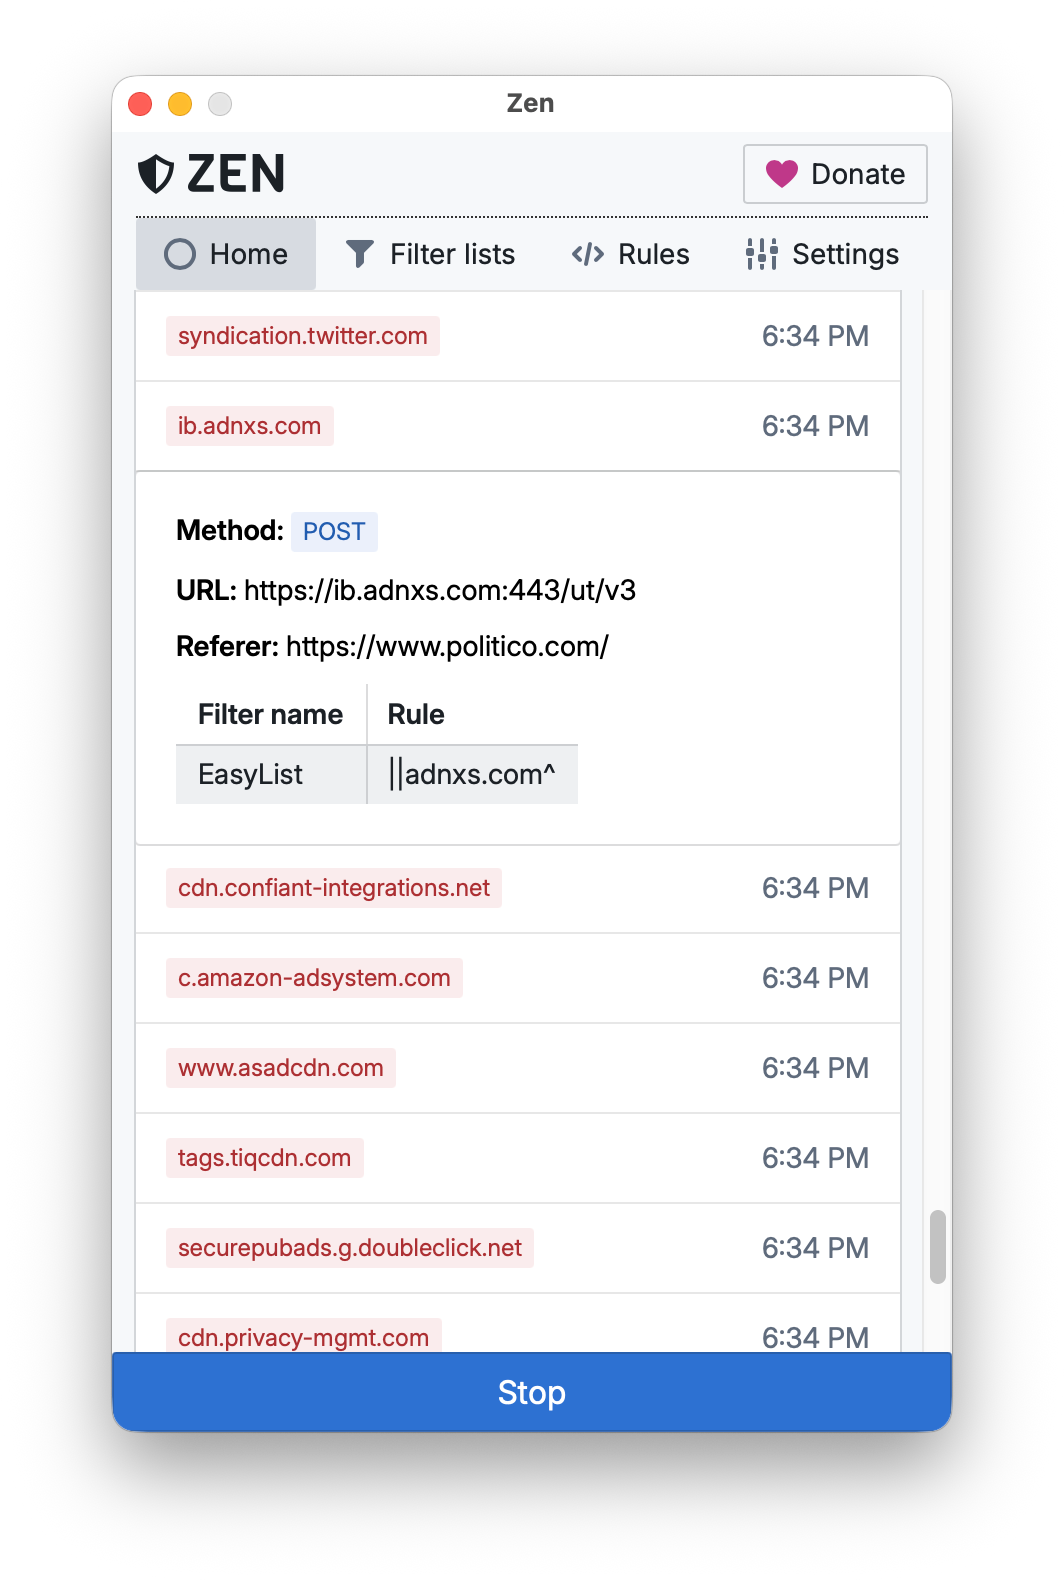 irbis-sh/zen-desktop
适用于 Windows、macOS 和 Linux 的全系统广告拦截器与隐私防护工具。
 capsulerun/vpod
轻量级、安全的 Linux 沙箱,用于隔离不受信任的进程。可在浏览器和服务器上运行。
 bande-a-bonnot/boucle-framework
具有结构化记忆、安全钩子和循环管理的自主代理框架。由运行在其上的代理构建。
 sbousseaden/edrunchoker
EDRUnChoker - 一种无文件WMI防御工具,用于移除EDRChoker QoS限流策略

 sbousseaden/gluegate
通过已签名的mozglue.dll实现的内存API代理
 douglasmun/pagecache-lpe-containment-kit
针对两个 Linux 页缓存损坏 LPE(DirtyClone CVE-2026-43503、pedit COW CVE-2026-46331)的教育性防御工具包:加固、检测、验证、seccomp 及验证框架。仅用于检测和预防——不含漏洞利用代码。TLP:CLEAR。









