
 #1

 malvuln/ransomlord
RansomLord 是一个概念验证型反勒索软件利用工具,可自动创建 PE 文件,用于在勒索软件加密前攻破它。

 camp0/aiengine
AIEngine 是下一代交互式/可编程的 Python/Ruby/Java/Lua 和 Go NIDS(网络入侵检测系统)。
 yueliu1999/guardreasoner-vl
[NeurIPS 2025] 论文 "GuardReasoner-VL: Safeguarding VLMs via Reinforced Reasoning" 的官方源代码。
 ztcoalson/if-guide
[NeurIPS '25] 论文代码:"IF-Guide:基于影响函数引导的抑制有害训练数据以降低LLM毒性"

 korben00/no-gdid
读取、理解并禁用 Windows GDID 设备标识符(一种即使通过 VPN 也能追踪黑客的 ID)。已在真实 Win11 虚拟机上验证。诚实地说:它仅能禁用报告功能,并不能让你匿名。
 imxur/wordpress-cve-2026-63030-analysis
CVE-2026-63030 的技术分析、根本原因剖析及非破坏性检测方法。
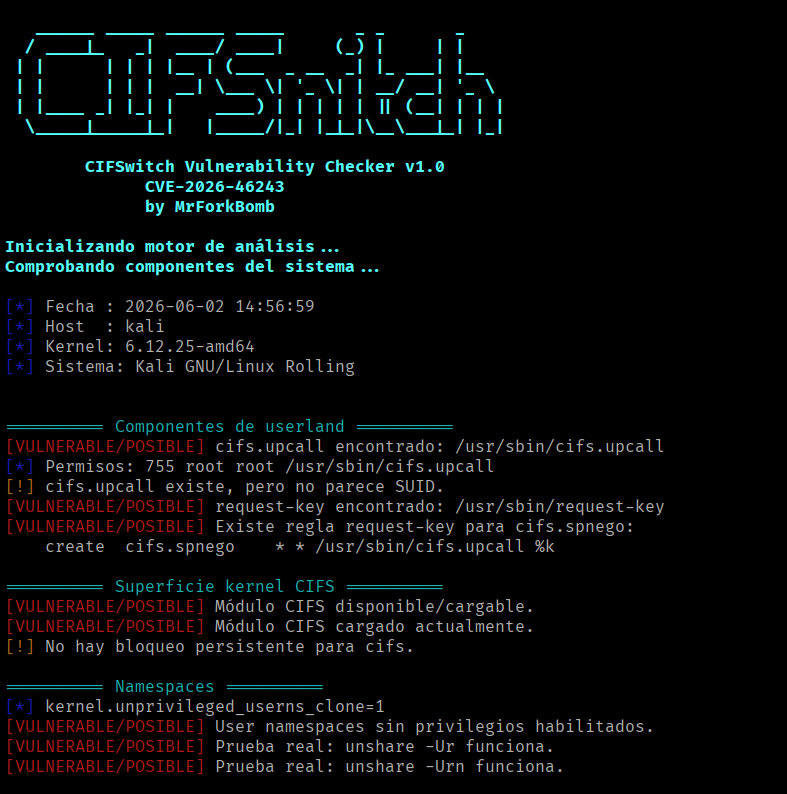 mrforkbomb/cifswitch-checker-cve-2026-46243
用于检查Linux CIFSwitch漏洞(CVE-2026-46243)是否影响我们的脚本。检测潜在易受攻击的配置和缓解措施,而无需执行漏洞利用。
 tieupham267/log4shell-coraza
Log4Shell (CVE-2021-44228) 防御实验室 — nginx + Coraza WAF 动态模块 + OWASP CRS v4。仅供教育用途。
 efforg/rayhunter
Rust 工具,用于在 Orbic 移动热点上检测基站模拟器。
 reconinfosec/web-traffic-generator
一个快速且简陋的 HTTP/S “有机”流量生成器。

 bishopfox/cve-2026-11374-check
CVE-2026-11374 的检测脚本
 poshsec/poshsecframework
一个用于网络管理、安全和维护的 PowerShell 与 PoshSec 脚本框架。
 owasp/intrusion-alert-educational-network-ids
基于 Python 的轻量级入侵检测系统,使用 Scapy 实时监控网络流量,通过按 IP 统计请求速率检测 DoS/DDoS 攻击,并配备 GUI 告警系统。
 owasp/honeypot-project
部署网络蜜罐以捕获新兴攻击数据,通过ELK分析ModSecurity审计日志,并与MISP共享威胁情报,实现社区驱动的Web应用防御。









