#1

 kata-containers/kata-containers
Kata Containers 是一个开源项目和社区,致力于构建轻量级虚拟机(VM)的标准实现,其使用体验和性能表现与容器相似,但提供了虚拟机的工作负载隔离和安全优势。https://katacontainers.io/
 bplinux/chackd
Daemon to randomize tcp_challenge_ack_limit to prevent side channel attacks CVE-2016-5696
 zhengxr930/apex_official
面向LLM代理安全的Defender框架,可编译任务契约、验证能力清单,并通过PLANT/WRAP证明检查针对基准攻击用例检查效果。
 stillbigjosh/kube-reaper
从任意身份扫描 Kubernetes 集群,标记危险权限,并将其串联为多步提权路径,最终导致集群沦陷。
 ethan-andrews/threatintel-aggregator
自托管威胁情报平台——支持情报源聚合、AI 分诊、MITRE ATT&CK 覆盖,以及与 Sentinel 集成的检测工程。可独立运行,也可与 Azure 完全集成。
 rspamd/rspamd
垃圾邮件过滤和电子邮件处理框架,支持正则表达式规则、统计分析、自定义 Lua 插件和用于 MTA 集成的外部黑名单。
 falcosecurity/falco
实时云原生 Linux 运行时安全代理,通过监控系统调用及容器/Kubernetes 元数据来检测异常行为和威胁。
 last-byte/persistencesniper
PowerShell 模块,可供蓝队、事件响应者和系统管理员用于搜寻 Windows 机器中植入的持久化机制。官方 Twitter/X 账号:@PersistSniper。由 @last0x00 和 @dottor_morte 用 ❤️ 制作。


 weedhashpeddler/rc4decryption
滥用微软签名的 tlscsp.dll LOLBin,通过 LsCsp_EncryptHwid 执行 RC4 加密/解密,并在内存中修补硬编码密钥以实现 BYOK 技术。

 nihal799/zttp
零信任SSH堡垒代理,支持基于Vault的密钥管理、RBAC策略强制、完整会话录制,以及用于对生产基础设施进行可审计访问的管理员TUI。
 opencti-platform/connectors
用于将来自 MISP 和 MITRE ATT&CK 等外部源的威胁情报、IOC 和 CTI 数据摄取并同步到平台中的 OpenCTI 连接器集合。
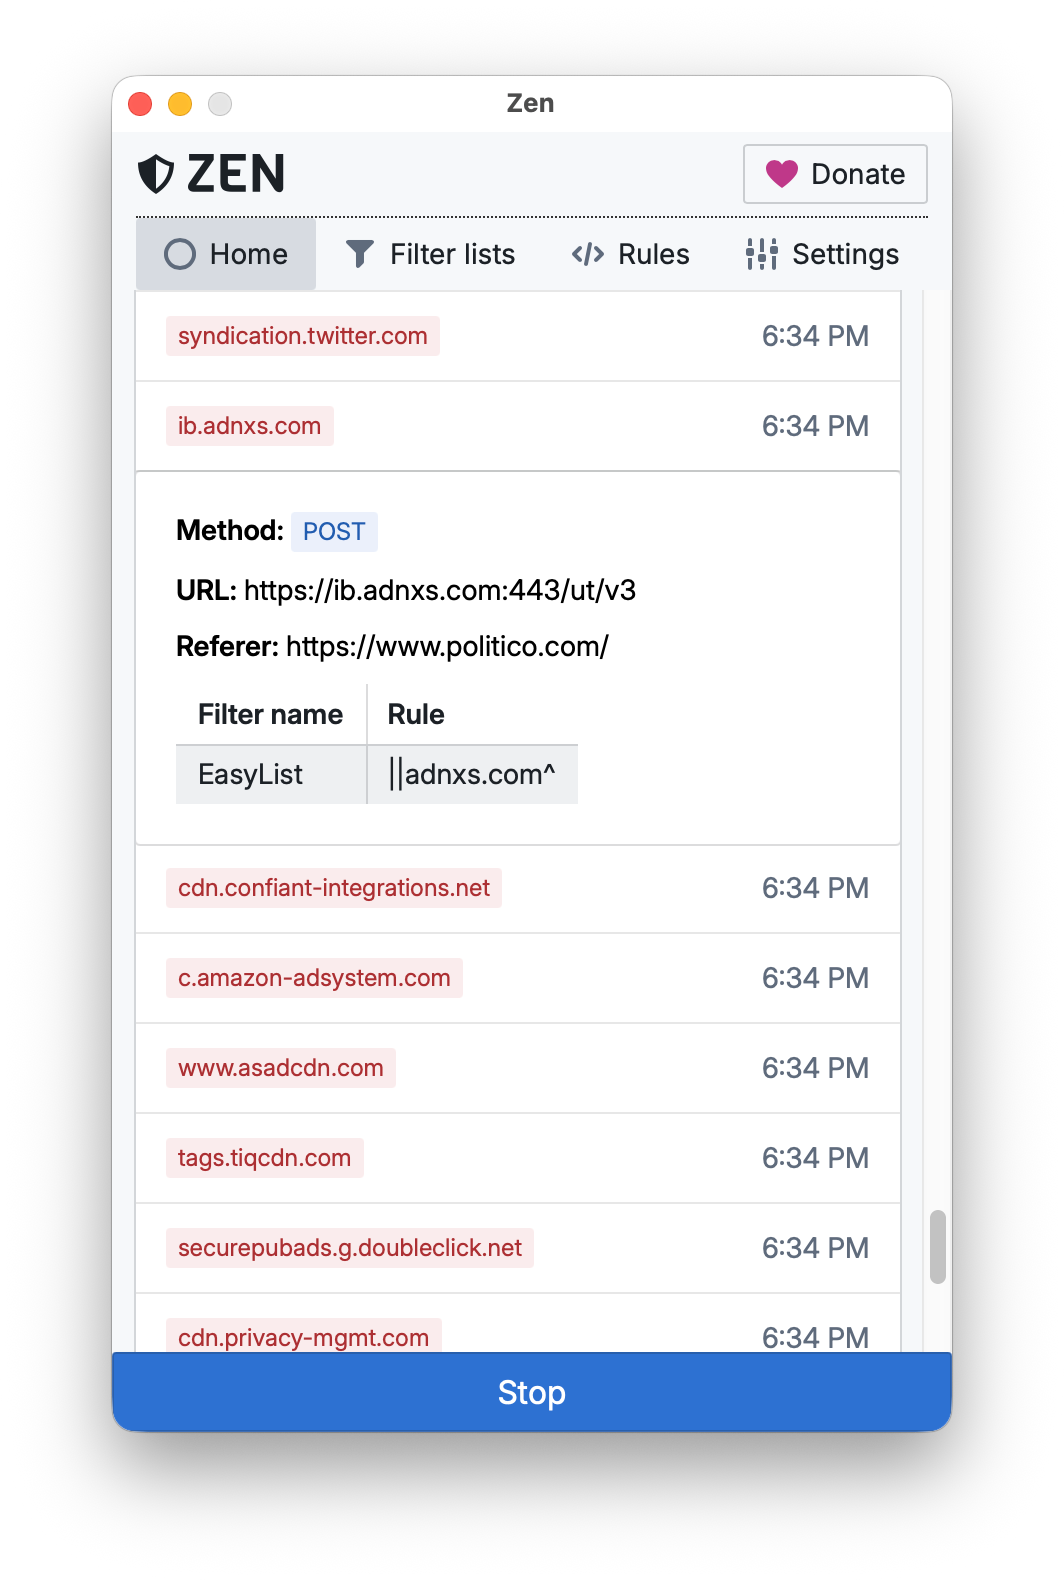 irbis-sh/zen-desktop
适用于 Windows、macOS 和 Linux 的全系统广告拦截器与隐私防护工具。
 alphasoc/flightsim
一种安全生成恶意网络流量模式并评估控制措施的工具。
 sk4r4b/ntdll-reconstruction
一种混合了NTDLL解除挂钩和地狱之门变体的技术
 bromite/bromite
Android Chromium 分支,内置广告拦截、反指纹追踪缓解措施、DNS-over-HTTPS,以及强化的隐私和安全默认设置。