#1

 unicorn-engine/unicorn
独角兽CPU仿真器框架(ARM,AArch64,M68K,Mips,Sparc,PowerPC,RiscV,S390x,TriCore,X86)
 microsoft/detours
运行时 Windows API 拦截库,用于挂钩、监控和插桩函数调用。支持二进制重写与 DLL 注入,为调试、跟踪和分析工具提供支持。



 riscv-software-src/riscv-isa-sim
功能性RISC-V ISA模拟器,支持多种扩展(RV32/64、V、密码学),具有交互式调试模式、GDB集成和指令级建模,用于硬件-软件协同开发与架构探索。
 dynamorio/dynamorio
用于构建动态分析工具的运行时插桩框架:支持 Windows、Linux、Android 和 ARM 平台上的跟踪、性能剖析、代码覆盖率、内存调试、模糊测试和反汇编。
 0xz0f/z0fcourse_reverseengineering
结构化逆向工程课程,涵盖x64 Windows二进制文件、汇编、调试和恶意软件分析。专为初学者到中级学习者设计,配备动手实验和TryHackMe集成。
 cs01/gdbgui
基于浏览器的gdb(GNU调试器)前端。支持添加断点、查看堆栈、可视化数据结构等,适用于C、C++、Go、Rust和Fortran。从终端运行gdbgui,浏览器中将打开一个新标签页。

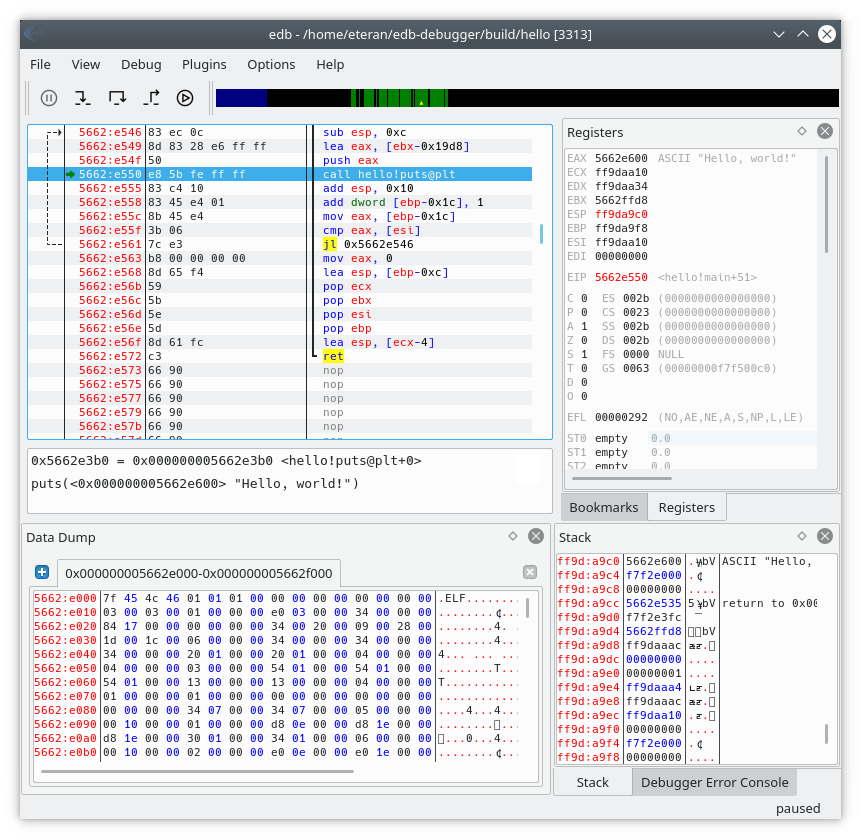 eteran/edb-debugger
edb 是一个跨平台的 AArch32/x86/x86-64 调试器。

 openocd-org/openocd
官方OpenOCD只读镜像(不接受拉取请求)
 microsoft/procdump-for-linux
ProcDump Sysinternals 工具的 Linux 版本
 bethington/ghidra-mcp
MCP server桥接Ghidra的逆向工程与AI工具:256个工具,用于反编译、P-code模拟、实时调试、数据流分析、批量操作和约定执行,支持无头模式和GUI模式。