
 #1

 vxcrypt0r/voidgate
一种可用于绕过 AV/EDR 内存扫描器的技术。该技术可通过即时解密单个加密的汇编指令,来隐藏已知且已被检测的 shellcode(例如 msfvenom 生成的),从而使内存扫描器对该特定内存页面失效。
 meckazin/chromekatz
直接从 Chrome/Edge 进程内存中转储 Cookie 和凭据
 sjgallagher2/am335xbootrom
对 TI AM3358 引导 ROM 进行逆向工程
 fail0verflow/ps5-umtxdbg
针对 PlayStation 5 FreeBSD 内核漏洞的 C++ 漏洞利用可靠性实验,包含虚拟机内核构建与 GDB 远程调试配置。
 rizlmaulanaa/cve-2026-23479-redis-uaf-proof-of-concept
借助 GDB 辅助漏洞利用的概念验证(仅供教育/实验室使用)
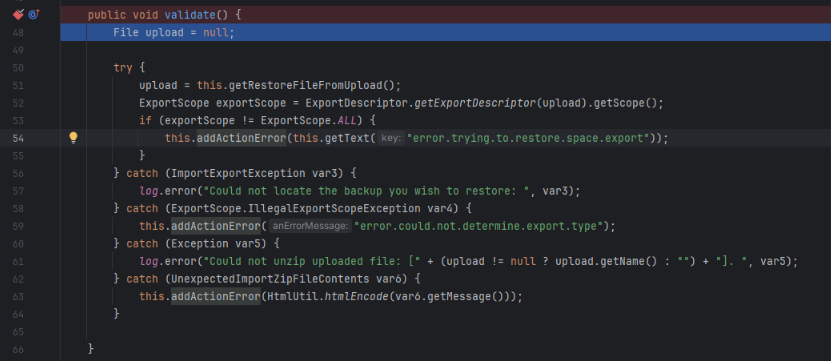 d3ckkno0b/analyze-exploit-cve-2023-22518-confluence
CVE-2023-22518 漏洞分析,针对 Atlassian Confluence Server,涵盖环境搭建、JAR 差异比对、根本原因分析,以及通过未授权恢复重新获得管理员访问权限。
 allthingsida/idasql
用 IDA Pro 进行 Vibe 逆向工程:通过实时虚拟表在 SQL 中操作 IDA 的接口。别被表象迷惑!:)
 momo5502/sogen
🪅 适用于 Windows、Linux 和 macOS 的用户空间模拟器
 x86-jtag-open-research/x86-jtag-information
记录 Intel 和 AMD x86 JTAG 调试器硬件、连接器、探测软件及目标平台,用于底层系统调试和固件分析。
 ioactive/jdwp-shellifier
用于利用暴露的 Java 调试线协议 (JDWP) 服务的利用脚本,使渗透测试人员能够向目标 JVM 注入 Java 代码并执行任意操作系统命令。
 skylined/bugid
检测、分析并唯一标识 Windows 应用程序中的崩溃
 nccgroup/asafw
用于处理 Cisco ASA 固件的一组脚本 [打包/解包等]
 nccgroup/asadbg
asadbg 是一个工具框架,用于协助自动化 Cisco ASA 设备的实时调试。
 nccgroup/asatools
用于拉取所有 NCC Group Cisco ASA 相关工具项目的主仓库。
 nccgroup/binja_dynamics
Binary Ninja 的 binjatron 插件的 PyQt5 前端,包含高亮功能,旨在让初学者更容易学习逆向工程











