
 #1
 phantomn/virtualbox_cve-2019-2525-cve-2019-2548
对于VirtualBox虚拟机逃逸漏洞CVE-2019-2525和CVE-2019-2548的概念验证漏洞利用代码,附带一个用于HGCM接口实验的Python库以及一个针对VBoxSharedCrOpenGL服务的简单模糊测试器。
 iamescri/cve-2025-5548-freefloat-ftp-buffer-overflow
FreeFloat FTP Server 1.0中CVE-2025-5548漏洞的分析与利用实验室
 kernelzeroday/cve-2021-3156-baron-samedit
1day 研究努力

 gmh5225/raminspect
一个允许在 Linux 系统上检查和操作运行中进程的内存与代码的库。
 ibonok/cve-2026-94300
针对 CVE-2026-94300 的自包含 PoC 与分析,该漏洞是 BIND 9.20.29 中的 GSS-TSIG 释放后使用(use-after-free),并包含一个借助调试器辅助的、从信息泄露到代码执行的链路模型。
 hydrabus/hydrabus
用于嵌入式黑客攻击、调试和渗透测试的开源多功能硬件板,配备 HydraFW 固件、NFC/NAND 支持以及 JTAG/SWD 调试端口。
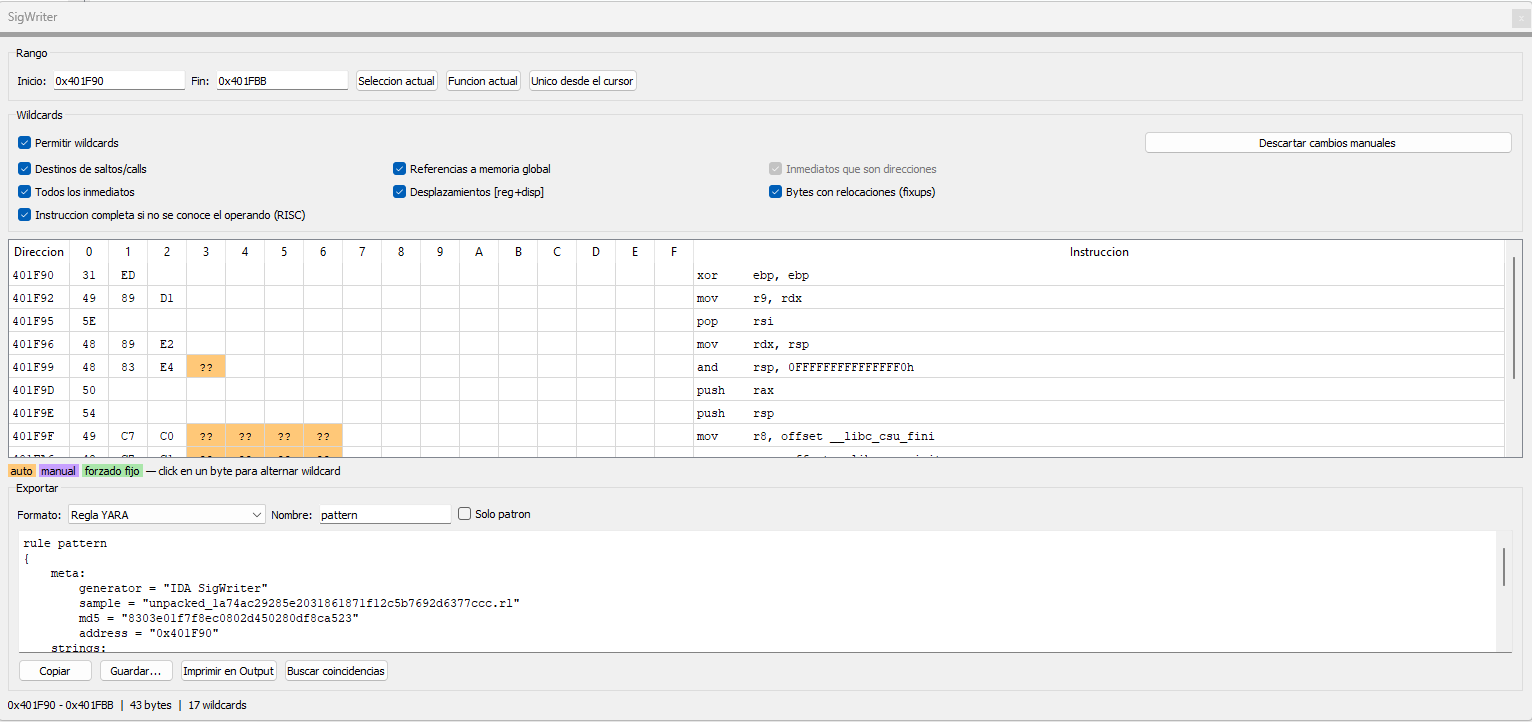 crackinglandia/idasignwriter
IDA Pro 插件,可从反汇编选择中生成字节签名,支持自动和手动通配符、匹配搜索,并可导出为 YARA、x64dbg、C 数组和二进制块。
 googlesky/cve-2026-118383
Proof-of-concept for CVE-2026-118383, an unauthenticated MongoDB use-after-free in replication catch-up, with wire-protocol exploit scripts, a gdb…
 krixx1337/reagentlive
Let AI agents explore a running game from the inside. Live, safe, instant.
 altumptic/paranoia
Open reverse engineering — PE/ELF/Mach-O, x86/x64/AArch64, graphs, pseudocode. Rust engine, no network. Desktop · CLI · browser.
 iartorias/coffee_explorer
熟悉的 PE 编辑器,采用 Visual Studio 风格重新设计,支持高 DPI 及更多功能。
 0xh3y3/cve-2026-42533
Reproduction lab for CVE-2026-42533 (nginx two-pass capture clobbering): HTTP and stream PoCs, heap leak/DoS tests, gdb analysis, and a full RCE…









