#1
 abraxas/mysql-install-component-scheme
MySQL Community Server 26.7.0 - 高危 - INSTALL COMPONENT 限定方案 - plugin_dir 跳过
 farenhytee/database-sentinel
面向 Supabase 的开源安全审计工具:一个只读 MCP 服务器、一个 CLI 代理和一个 Claude Skill。可发现 RLS 配置错误、暴露的密钥和高风险函数,并返回带有修复 SQL 的评分报告。托管版本:Locksoup。
 wapiti-scanner/wapiti
使用 Python3 编写的 Web 漏洞扫描器
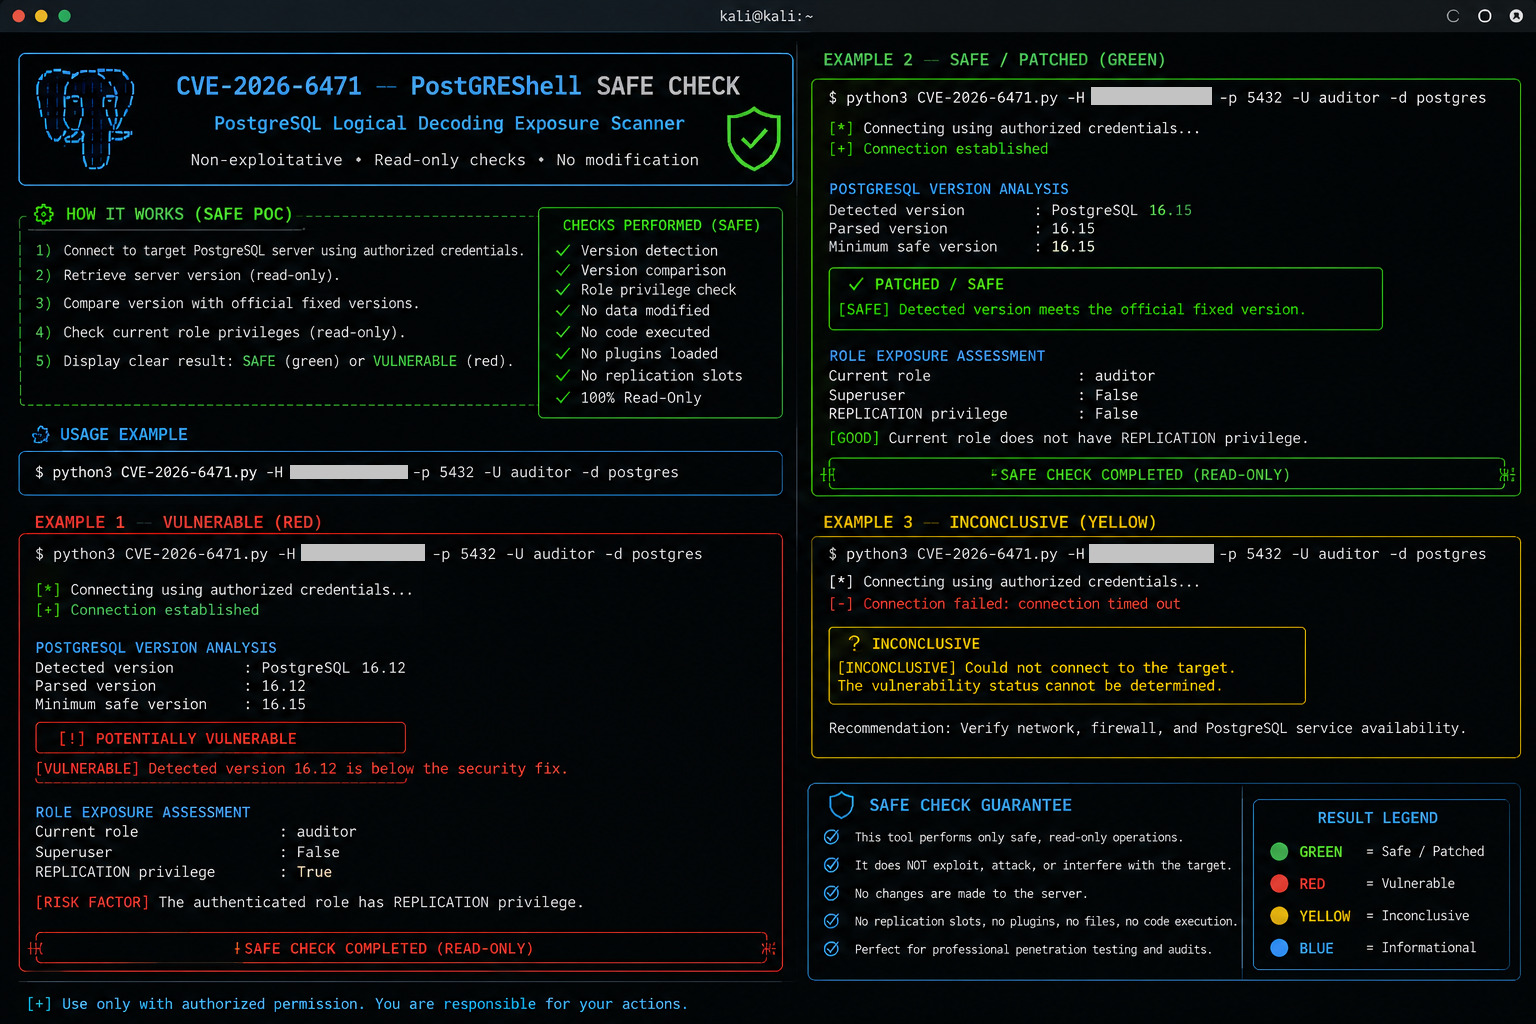 0xblackash/cve-2026-6471
非破坏性 PostgreSQL 漏洞检查器,针对 CVE-2026-6471。审计服务器版本和 REPLICATION 权限,以识别逻辑解码授权缺陷的暴露风险,并提供修复指导。
 4minx/cve-2026-48842
针对 CVE-2026-48842 的 Python PoC,该漏洞是 Roundcube 的 virtuser_query 插件中的预认证 SQL 注入。通过基于时间的差分确认该缺陷,并盲读数据库账户。
 karlvbiron/mad-cat
MAD-CAT(喵攻击数据损坏自动化工具)是一款综合性安全工具,旨在模拟针对多种数据库系统的数据损坏攻击。该工具支持单目标攻击和基于CSV的批量攻击活动,同时支持凭据攻击和非凭据攻击场景。
 0xsemz/magento-cve-2019-7139-sqli-poc
针对 CVE-2019-7139 的 Python 概念验证漏洞利用,该漏洞是 Magento 的 product_frontend_action 端点中的未认证 SQL 注入,可枚举数据库、表和数据。
 decalage2/awesome-security-hardening
一系列出色的安全加固指南、工具及其他资源合集
 qucklecrabik/cve-2026-23921
针对 CVE-2026-23921 的概念验证漏洞利用,该漏洞是通过 sortfield 参数在 Zabbix API 中实现的基于时间的盲 SQL 注入,可从 PostgreSQL 和 MySQL 后端提取数据。
 shentao83/news-8.6.0-cve-2026-8726-backport
针对 georgringer/news 8.6.0 中 CVE-2026-8726 的最小安全后向移植
 isaca0315/cve-2026-44840-poc
Docker 实验环境,复现 CVE-2026-44840,即 Dgraph 的 checkUserPassword GraphQL 查询中的 DQL 注入漏洞,包含漏洞利用脚本以及存在漏洞版本与已修补版本的对比。
 cisofy/lynis
用于 Linux、macOS 和 UNIX 系统的无代理安全审计工具。可深入扫描漏洞、配置问题,并检查是否符合 HIPAA、ISO27001 和 PCI DSS 标准,提供可操作的安全加固建议。
 pgedge/pgedge-anonymizer
一个用于替换从生产环境复制的开发/测试数据库中的PII及类似数据的匿名化工具。
 34zy/cve-2026-72898
针对 CVE-2026-72898 的 Python 漏洞利用程序,该漏洞是 Metabase 密码重置端点中的未认证 SQL 注入,可创建管理员账户并提取数据库凭据。
 jithinkrishnanrs/cve-2026-67401-cpanel-emailtrack-sqli
只读 IOC 扫描器与缓解工具包,用于 cPanel 与 WHM EmailTrack SQL 注入(CVE-2026-67401)。执行版本指纹识别、文件完整性检查、日志分类,并为防御者提供加固指导。
 jhnhnck/cve-2019-9193
PoC工具,设计用于利用特定版本的PostgreSQL(9.3 - 11.7)中一个经认证的远程代码执行(RCE)漏洞。