#1
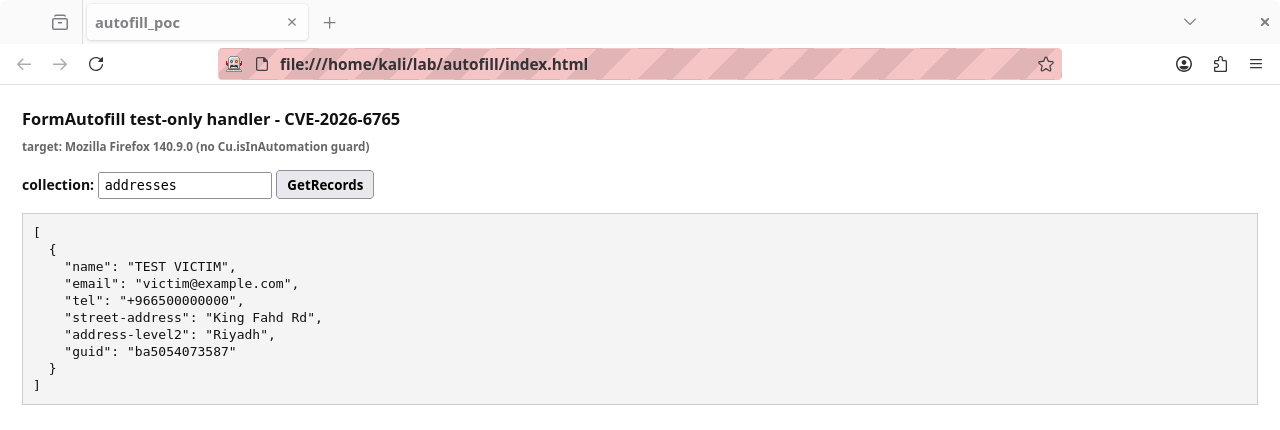
 defineid/skeletonkey
CVE-2026-6765,仅测试 Firefox 中暴露的 FormAutofill 处理程序
 0xdak/cve-2026-69083_exploit
针对 CVE-2026-69083 的 Python PoC,该漏洞是 SiYuan 资源内容搜索端点中的一个未授权 SQL 注入漏洞。支持 REGEXP 逃逸和原始 SQL 直通,以转储已索引资源及附带的 SQLite 数据。
 sectestannaquinn/grassmarlin-cve-2026-6807-xxe-poc
基于CISA披露的新CVE进行逆向工程
 1amunvalid/cve-2025-10951
CVE-2025-10951 的概念验证检查器,这是 ml-logger 中的一个未认证路径遍历漏洞,可通过 /glob 和 /stream 端点验证任意文件读取。
 george0papasotiriou/cve-2026-3333-dns-rebinding-to-steal-cloud-metadata
针对 CVE-2026-3333 的 Python 漏洞利用脚本,演示如何通过存在 SSRF 漏洞的 Web 应用执行 DNS 重绑定来访问云元数据并窃取 IAM 凭据。
 alpernae/cve-2024-40422
Python 实现的 CVE-2024-40422 漏洞利用代码/PoC。利用 Devika v1 中 /api/get-browser-snapshot 端点存在的严重目录遍历漏洞,可读取任意系统文件。
 34zy/apt-backpack
cve-2019-11510, cve-2019-19781, cve-2020-5902, cve-2021-1497, cve-2021-20090, cve-2021-22006, cve-2021-22205, cve-2021-26084,…
 cenobyte-vincit/slot2
UEFI GRUB2启动套件,通过NVRAM启动选项安装预启动网络植入物,链式加载UKI,执行dracut载荷,并通过kexec加载原厂内核。
 george0papasotiriou/cve-2026-11111-toctou-in-file-permission-check-before-open
针对 Flask 中 TOCTOU 文件权限竞态的教育性 CVE PoC;利用检查-打开窗口期间的符号链接替换来泄露敏感文件。
 squeeze440/zotlit-poc
PoC — 在 ZotLit 中,附件导入会从未经批准的本地路径复制文件(GHSA-4qh7-66xv-h329,CVE-2026-87000,CVSS 5.5)。

 toxy4ny/bl00dym4ry
用于网络安全培训的教育型木马模拟器,可模拟社会工程学钓鱼攻击、系统侦察、反沙箱规避和数据外泄,以提高安全意识。
 pugazhendii22/keepass-exfil-forensics
适用于 TryHackMe DFIR 挑战的网络取证 Writeup 及配套工具:从 PCAP 流量中逆向还原 hex→Base64→XOR 数据外泄链,然后利用 CVE-2023-32784 从进程内存转储中恢复 KeePass 主密码。
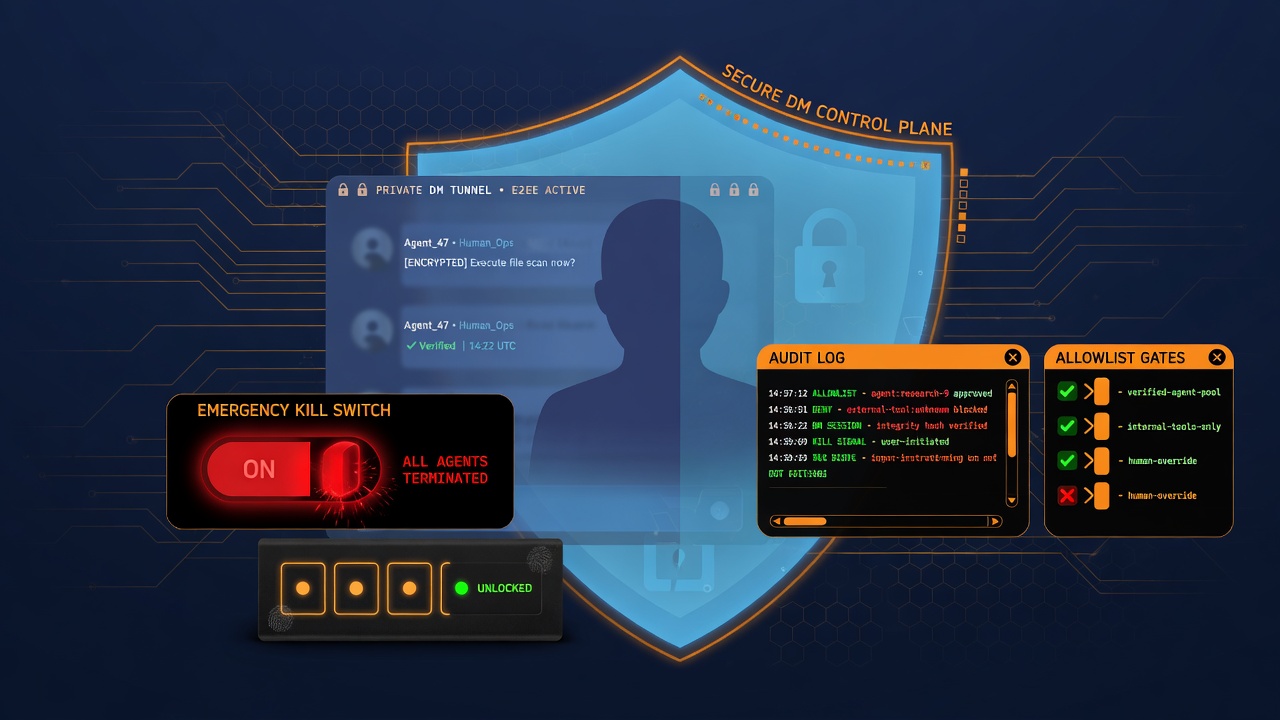 wattocyber/agentic-dm-gateway
面向 LLM 智能体的安全控制平面:允许列表、所有者终止开关、PIN 会话、速率限制、提示注入检测,以及输出清洗,以阻止机密泄露和图像信标数据外泄。
 nxploited/cve-2025-7401
WordPress Premium Age Verification / Restriction 插件 <= 3.0.2 - 未认证任意文件读取和写入
 missaels235/poc-cve-2025-24104-py
概念验证的Python脚本,演示通过设备备份恢复中的恶意符号链接实现iOS文件外泄,针对com.apple.mobile.MCInstall服务实现任意文件读取。
 thestingr/cve-2024-36991-tool
此二进制 POC 通过向易受攻击的 Splunk 实例发送精心构造的 curl 请求,自动化利用 CVE-2024-36991。它会检索敏感文件并将其保存在本地以供进一步分析。该脚本采用模块化设计,允许用户指定目标文件类别(例如,凭据、日志、配置)。