
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
分类

数据泄露

用于在不被发现的情况下从受损系统中提取敏感数据的工具。

Kitploit 推荐
精选工具

10 已选择
dnscat2 preview#1

dnscat2

GitHubiagox86/dnscat2
4.0k4年前
iodine preview#2

iodine

GitHubyarrick/iodine
8.0k10小时9分前
chisel preview#3

chisel

GitHubjpillora/chisel
16.4k16天前
sshuttle preview#5

sshuttle

GitHubsshuttle/sshuttle
13.5k1天前
proxychains-ng preview#6

proxychains-ng

GitHubrofl0r/proxychains-ng
10.7k21天前
sliver preview#7

sliver

GitHubbishopfox/sliver
11.7k3天前
merlin preview#8

merlin

GitHubne0nd0g/merlin
5.6k13天前
Mythic preview#9

Mythic

GitHubits-a-feature/mythic
4.7k16天前
Empire preview#10

Empire

GitHubbc-security/empire
5.2k1个月前
amass preview#11

amass

GitHubowasp-amass/amass
15.0k2天前
最新相关性最受欢迎最近更新
758 结果
CVE-2026-5432-GraphQL-Batching-Alias-Confusion-SQL-Injection preview

CVE-2026-5432-GraphQL-Batching-Alias-Confusion-SQL-Injection

GitHubgeorge0papasotiriou/cve-2026-5432-graphql-batching-alias-confusion-sql-injection

演示了一个严重的 GraphQL 批处理别名混淆 SQL 注入漏洞(CVE-2026-5432),配有易受攻击的 Node.js 服务器和用于数据库接管的 Python 漏洞利用程序。
vulnerability-analysisexploitationweb-application-exploitation+3
2个月前
CVE-2026-52886 preview

CVE-2026-52886

GitHubv3s9er/cve-2026-52886

# Notepad++ CVE-2026-52886 — session.xml 中 backupFilePath 的 starts_with() 路径遍历漏洞(GHSA-rqfm-pw34-r7j6)
vulnerability-analysisexploitationdata-exfiltration
2个月前
CVE-2026-7070-RDP-Clipboard-Hijacking-via-Virtual-Channel-Injection preview

CVE-2026-7070-RDP-Clipboard-Hijacking-via-Virtual-Channel-Injection

GitHubgeorge0papasotiriou/cve-2026-7070-rdp-clipboard-hijacking-via-virtual-channel-injection

CVE-2026-7070 PoC,用于通过虚拟通道注入实现 RDP 剪贴板劫持;包含模拟服务器和用于数据窃取/凭据拦截的漏洞利用脚本。
vulnerability-analysisexploitationdata-exfiltration+3
2个月前
CVE-2026-9997-VPN-Split-Tunneling-Bypass-via-DHCP-Option-Injection preview

CVE-2026-9997-VPN-Split-Tunneling-Bypass-via-DHCP-Option-Injection

GitHubgeorge0papasotiriou/cve-2026-9997-vpn-split-tunneling-bypass-via-dhcp-option-injection

用于 CVE-2026-9997 的恶意 DHCP 服务器:向 VPN 客户端注入 Option 121 静态路由,绕过拆分隧道以窃取敏感流量。
vulnerability-analysisexploitationdata-exfiltration+3
2个月前
CVE-2025-10897 preview

CVE-2025-10897

GitHuberror-inside/cve-2025-10897

WooCommerce Designer Pro <= 1.9.28 - 未认证的任意文件读取
vulnerability-analysisexploitationweb-application-exploitation+4
2个月前
CVE-2026-64640 preview

CVE-2026-64640

GitHuboscerd/cve-2026-64640

CVE-2026-64640 的复现工具 — Apache Polaris Iceberg REST 的 register/register-view 在验证 allowedLocations 之前,会提供存储凭据并读取攻击者选择的元数据位置(混淆代理跨租户读取)。受影响版本 ≤ 1.6.0,已在…
reconnaissancevulnerability-analysisexploitation+5
2个月前
CVE-2026-21002-Serverless-Cold-Start-Credential-Leakage-via-Reused-tmp preview

CVE-2026-21002-Serverless-Cold-Start-Credential-Leakage-via-Reused-tmp

GitHubgeorge0papasotiriou/cve-2026-21002-serverless-cold-start-credential-leakage-via-reused-tmp

CVE-2026-21002 无服务器冷启动凭据泄露的 PoC 漏洞利用程序,演示了被复用的 Lambda /tmp 目录如何将 AWS 密钥暴露给其他函数。
cloud-infrastructure-securityvulnerability-analysisexploitation+4
2个月前
flar3ad preview

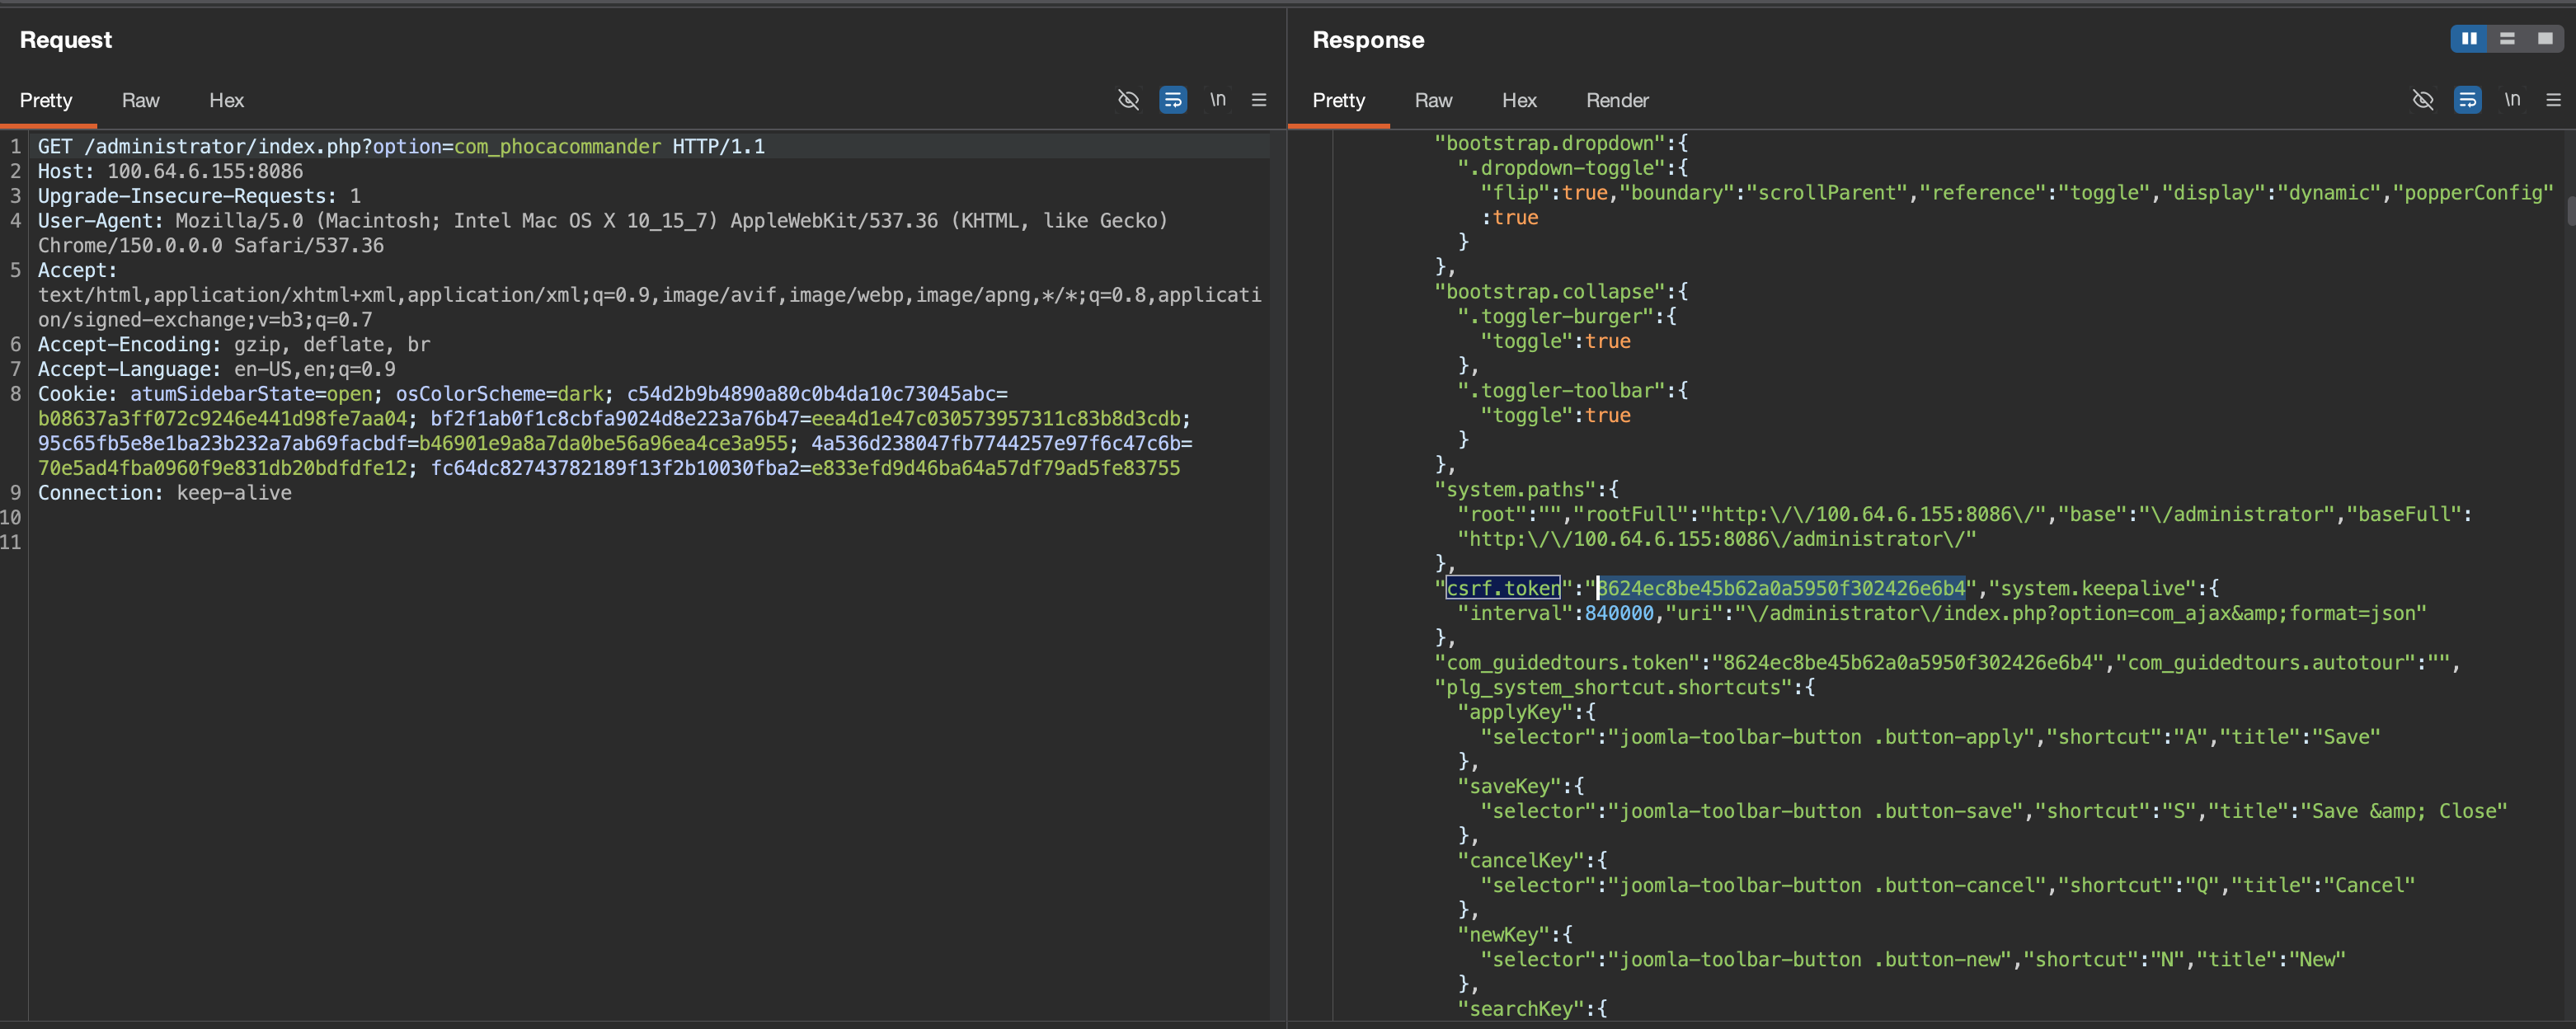
flar3ad

GitHubdaemoncibsec/flar3ad

CVE-2026-51031 的 POC,用于任意本地文件读取
vulnerability-analysisexploitationweb-application-exploitation+2
2个月前
CVE-2026-66493 preview

CVE-2026-66493

GitHubtoanln-cov/cve-2026-66493

Joomla 扩展 PhocaCommander 在删除、复制、移动操作中存在路径遍历漏洞 - CVSS 6.4
vulnerability-analysisexploitationweb-application-exploitation+3
2个月前
CVE-2026-72550-poc preview

CVE-2026-72550-poc

GitHubabdugafforov-bobur/cve-2026-72550-poc

CVE-2026-72550 — Friendica 未认证堆叠查询 SQL 注入 PoC (CVSS 9.8 严重)
vulnerability-analysisexploitationweb-application-exploitation+4
2个月前
ApacheSkywalking preview

ApacheSkywalking

GitHubvulnmachines/apacheskywalking

ApacheSkywalking SQLi 读取敏感文件
vulnerability-analysisexploitationweb-application-exploitation+3
35年前
flowise-arbitrary-file-read-getFileFromStorage preview

flowise-arbitrary-file-read-getFileFromStorage

GitHubmajpuv/flowise-arbitrary-file-read-getfilefromstorage

Flowise(< 2.2.4)中通过 getFileFromStorage(storageUtils.ts)的路径遍历实现未认证的任意文件读取。由未净化的文件路径与 PUT /api/v1/document-store/store/:id 中的批量赋值共同导致。可通过读取…
vulnerability-analysisexploitationweb-application-exploitation+4
2个月前
CVE-2024-52317 preview

CVE-2024-52317

GitHubtam-k592/cve-2024-52317

CVE-2024-52317 - Apache Tomcat HTTP/2 数据泄露漏洞
vulnerability-analysisexploitationdata-exfiltration+2
31年前
CVE-2026-74251 preview

CVE-2026-74251

GitHubtoanln-cov/cve-2026-74251

Phoca Cart 中通过属性过滤器实现未认证 SQL 注入 - CVSS 9.3
vulnerability-analysisexploitationweb-application-exploitation+3
2个月前
CVE-2024-23700-C2-Server preview

CVE-2024-23700-C2-Server

GitHubkaitokidc500/cve-2024-23700-c2-server

CVE-2024-23700 的 C2 服务器演示执行脚本的说明源代码
android-securityvulnerability-analysisexploitation+9
2个月前
CVE-2024-42009 preview

CVE-2024-42009

GitHub0xbassiouny1337/cve-2024-42009

该脚本利用 Roundcube Webmail 1.6.7 中的存储型 XSS 漏洞(CVE-2024-42009)。它会向 webmail 系统注入恶意负载,一旦触发,便会窃取受害者收件箱中的邮件内容。
vulnerability-analysisexploitationweb-application-exploitation+3
41年前
CVE-2024-52806-PoC preview

CVE-2024-52806-PoC

GitHubheartlesseorg-dot/cve-2024-52806-poc

SimpleSAMLphp 中预认证 XXE 文件读取漏洞的概念验证利用程序,可通过精心构造的 SAML 请求从受影响服务器中提取任意本地文件。
vulnerability-analysisexploitationweb-application-exploitation+2
2个月前
CVE-2021-26837 preview

CVE-2021-26837

GitHubl0lsec/cve-2021-26837

CVE-2021-26837 - HelpSystems/Fortra DeliverNow 的 SearchTextbox 参数中的 SQL 注入。包含 Payload、带注释的请求和证据。已在 1.2.18 中修复。


vulnerability-analysisexploitationweb-application-exploitation+2
3个月前
上一页1…293031…43下一页







