#1

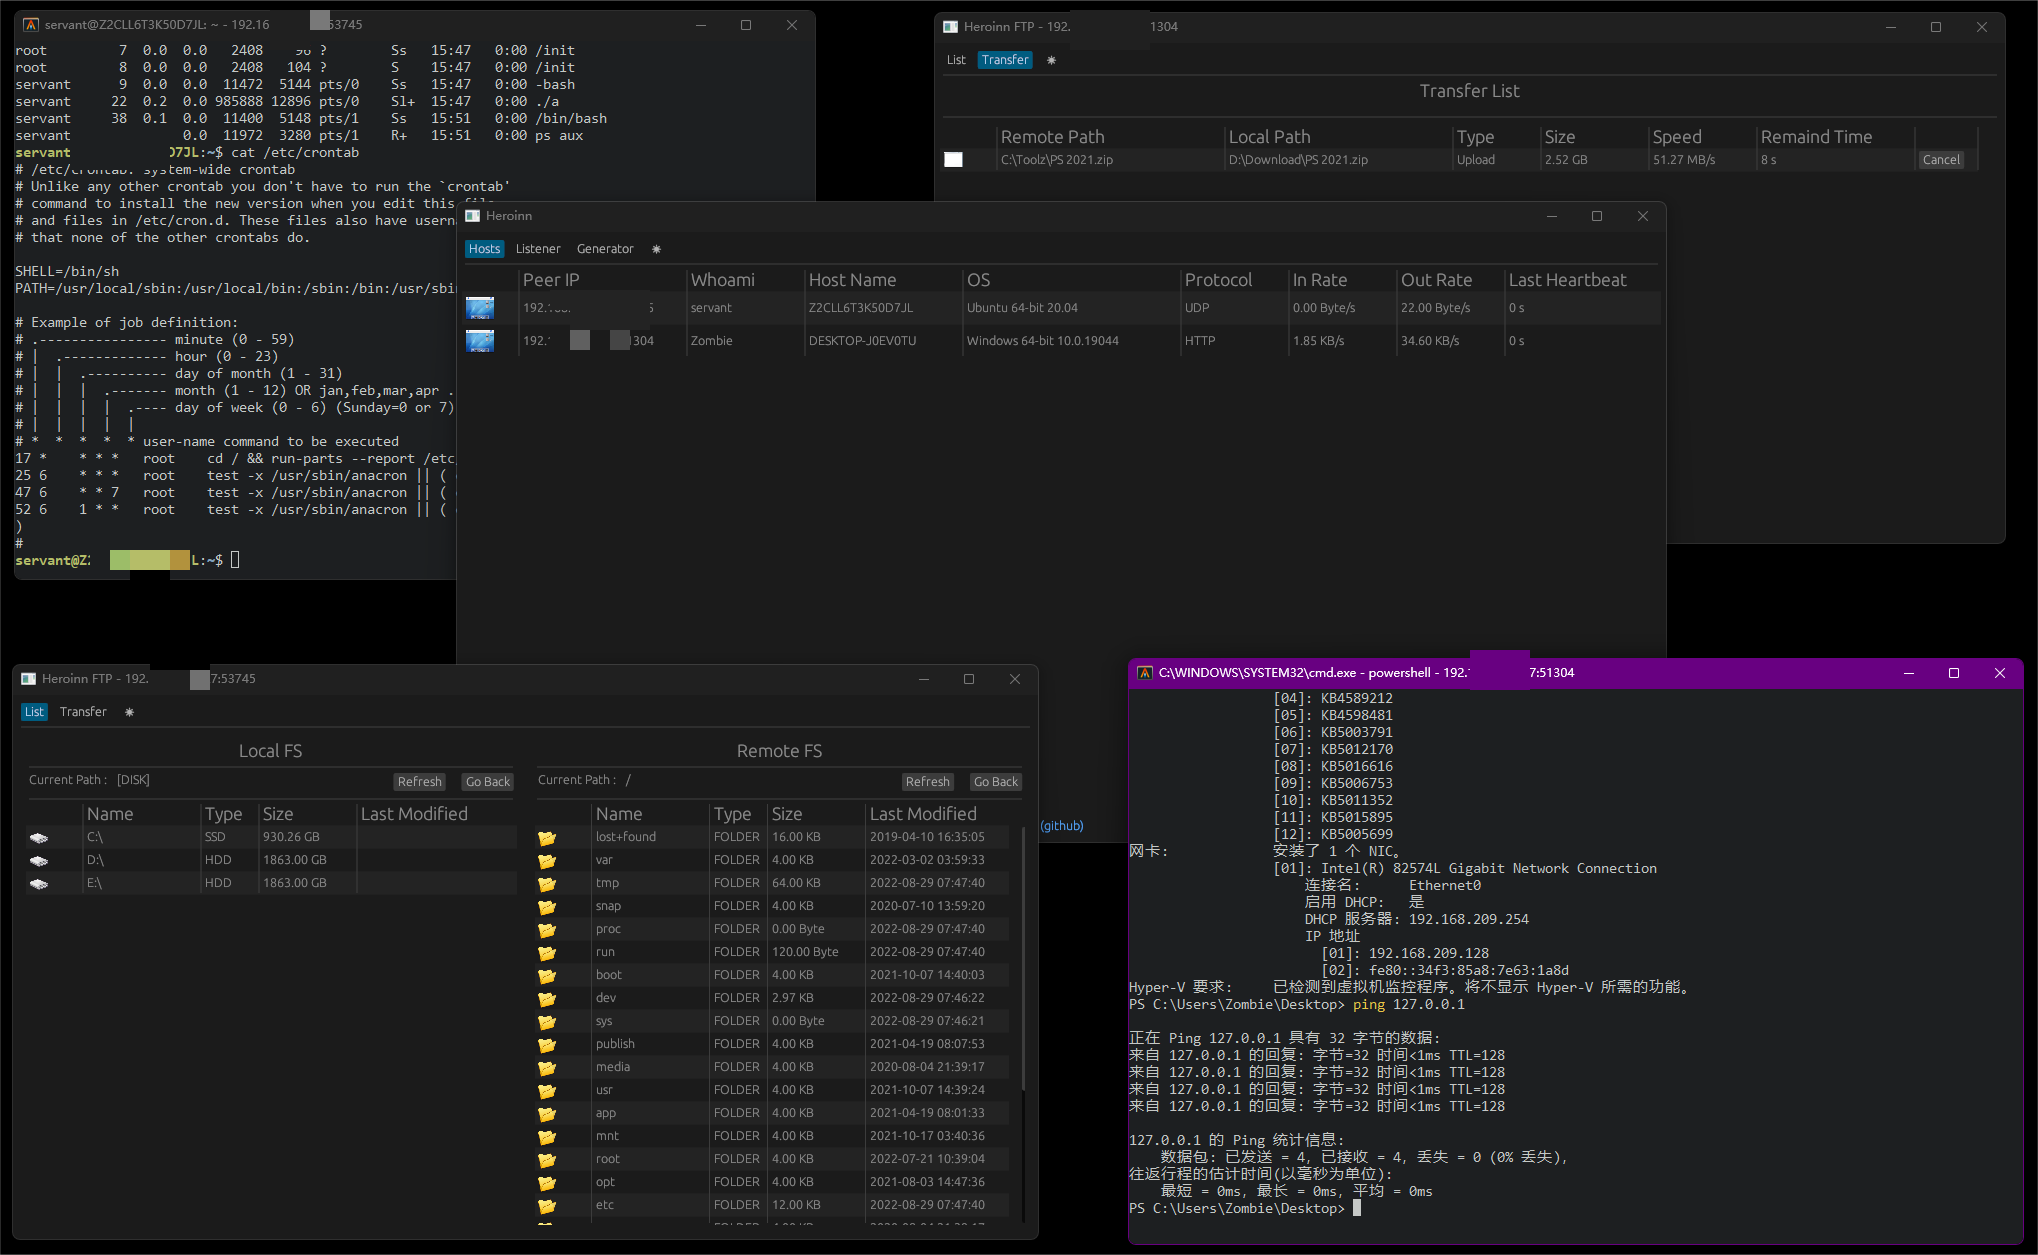
 azeemidrisi/phonesploit-pro
一款一体化黑客工具,用于远程接管Android设备。

 ivancabrera02/r2socks
通过 Cloudflare R2 对象存储隧道传输的 SOCKS5 代理,使用 Python 和无依赖的 C++ 代理通过加密的 R2 对象中继 TCP 流量以实现隐蔽访问。
 thakur2309/pagasus-pro
基于 Python ADB 的 Android 设备管理与安全审计工具包,提供交互式菜单,用于 root 检测、权限转储、可调试应用扫描、日志与联系人提取。
 jpillora/chisel
基于HTTP的快速TCP/UDP隧道,采用SSH加密,支持反向端口转发、SOCKS5代理和客户端认证,用于安全的网络穿透和防火墙规避。
 haidang-infosec/phantom-grid
一个由eBPF驱动的主动防御系统,可将你的Linux服务器转变为欺骗性蜜罐。具备透明流量重定向、操作系统指纹欺骗、内核级DLP以及零信任SSH访问(SPA)等功能。
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 hac01/azure-pentesting-suite
用于授权 Azure 安全评估的 Go 工具包:枚举订阅和资源,审计错误配置,并匿名攻击公共 Blob 存储。
 sheeki03/tirith
为开发者和AI代理提供终端安全。拦截同形异义URL、管道到shell、ANSI注入、混淆载荷、数据外泄以及恶意AI技能/配置,在它们执行之前。
 bc-security/empire
Empire 是一个后渗透与对手模拟框架,用于协助红队和渗透测试人员。
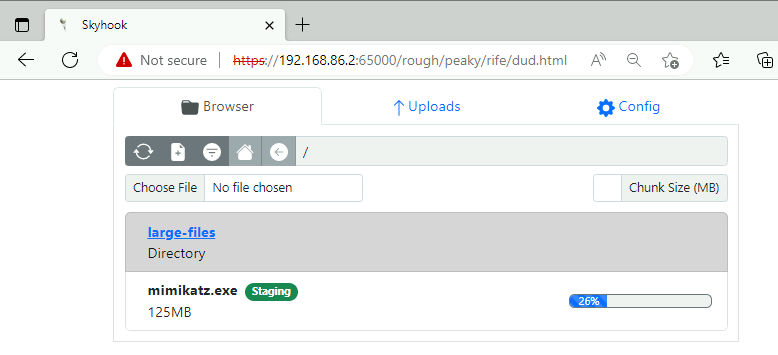 blackhillsinfosec/skyhook
一个用于绕过IDS检测的往返混淆HTTP文件传输设置。
 katrielmoses/mailaccess
Free email OSINT tool, 2500+ platforms, identity clustering, breach detection. No API keys required. pip install mailaccess
 rapid7/metasploit-framework
开源漏洞利用框架,具备模块化载荷、编码器和辅助系统,用于跨网络和应用的渗透测试、漏洞验证及安全研究。
 albertrg99/redditosint
按用户名进行 Reddit OSINT。发现已索引的帖子、评论、已删除和实时内容、活动模式、暴露的标识符以及总体暴露评分。
 nmap/nmap
高性能网络发现与安全审计工具,具备高级端口扫描、操作系统检测、服务版本检测,以及可脚本化的 NSE 引擎,用于自动化侦察和漏洞评估。
 wireshark/wireshark
捕获和分析网络流量,具备深度数据包检测、数百种协议的协议解码以及捕获文件支持,可用于故障排除、取证和安全调查。
 ivancabrera02/srhollow
从 Windows 注册表配置单元中提取 LSA 机密和 DPAPI 密钥,通过现有或新建的 VSS 卷影副本,并内置 regf 解析器和 AES-256 解密。