#1
 scs-labrat/android_autorooter
利用 CVE-2024-0044 漏洞从 Android 12 和 13 上的应用中远程窃取敏感用户数据
 5alt/zerorat
ZeroRAT是一款windows上的一句话远控
 xm0kht4r/phoenix-framework
利用如Telegram和Discord等受信任站点进行C2的后渗透框架。
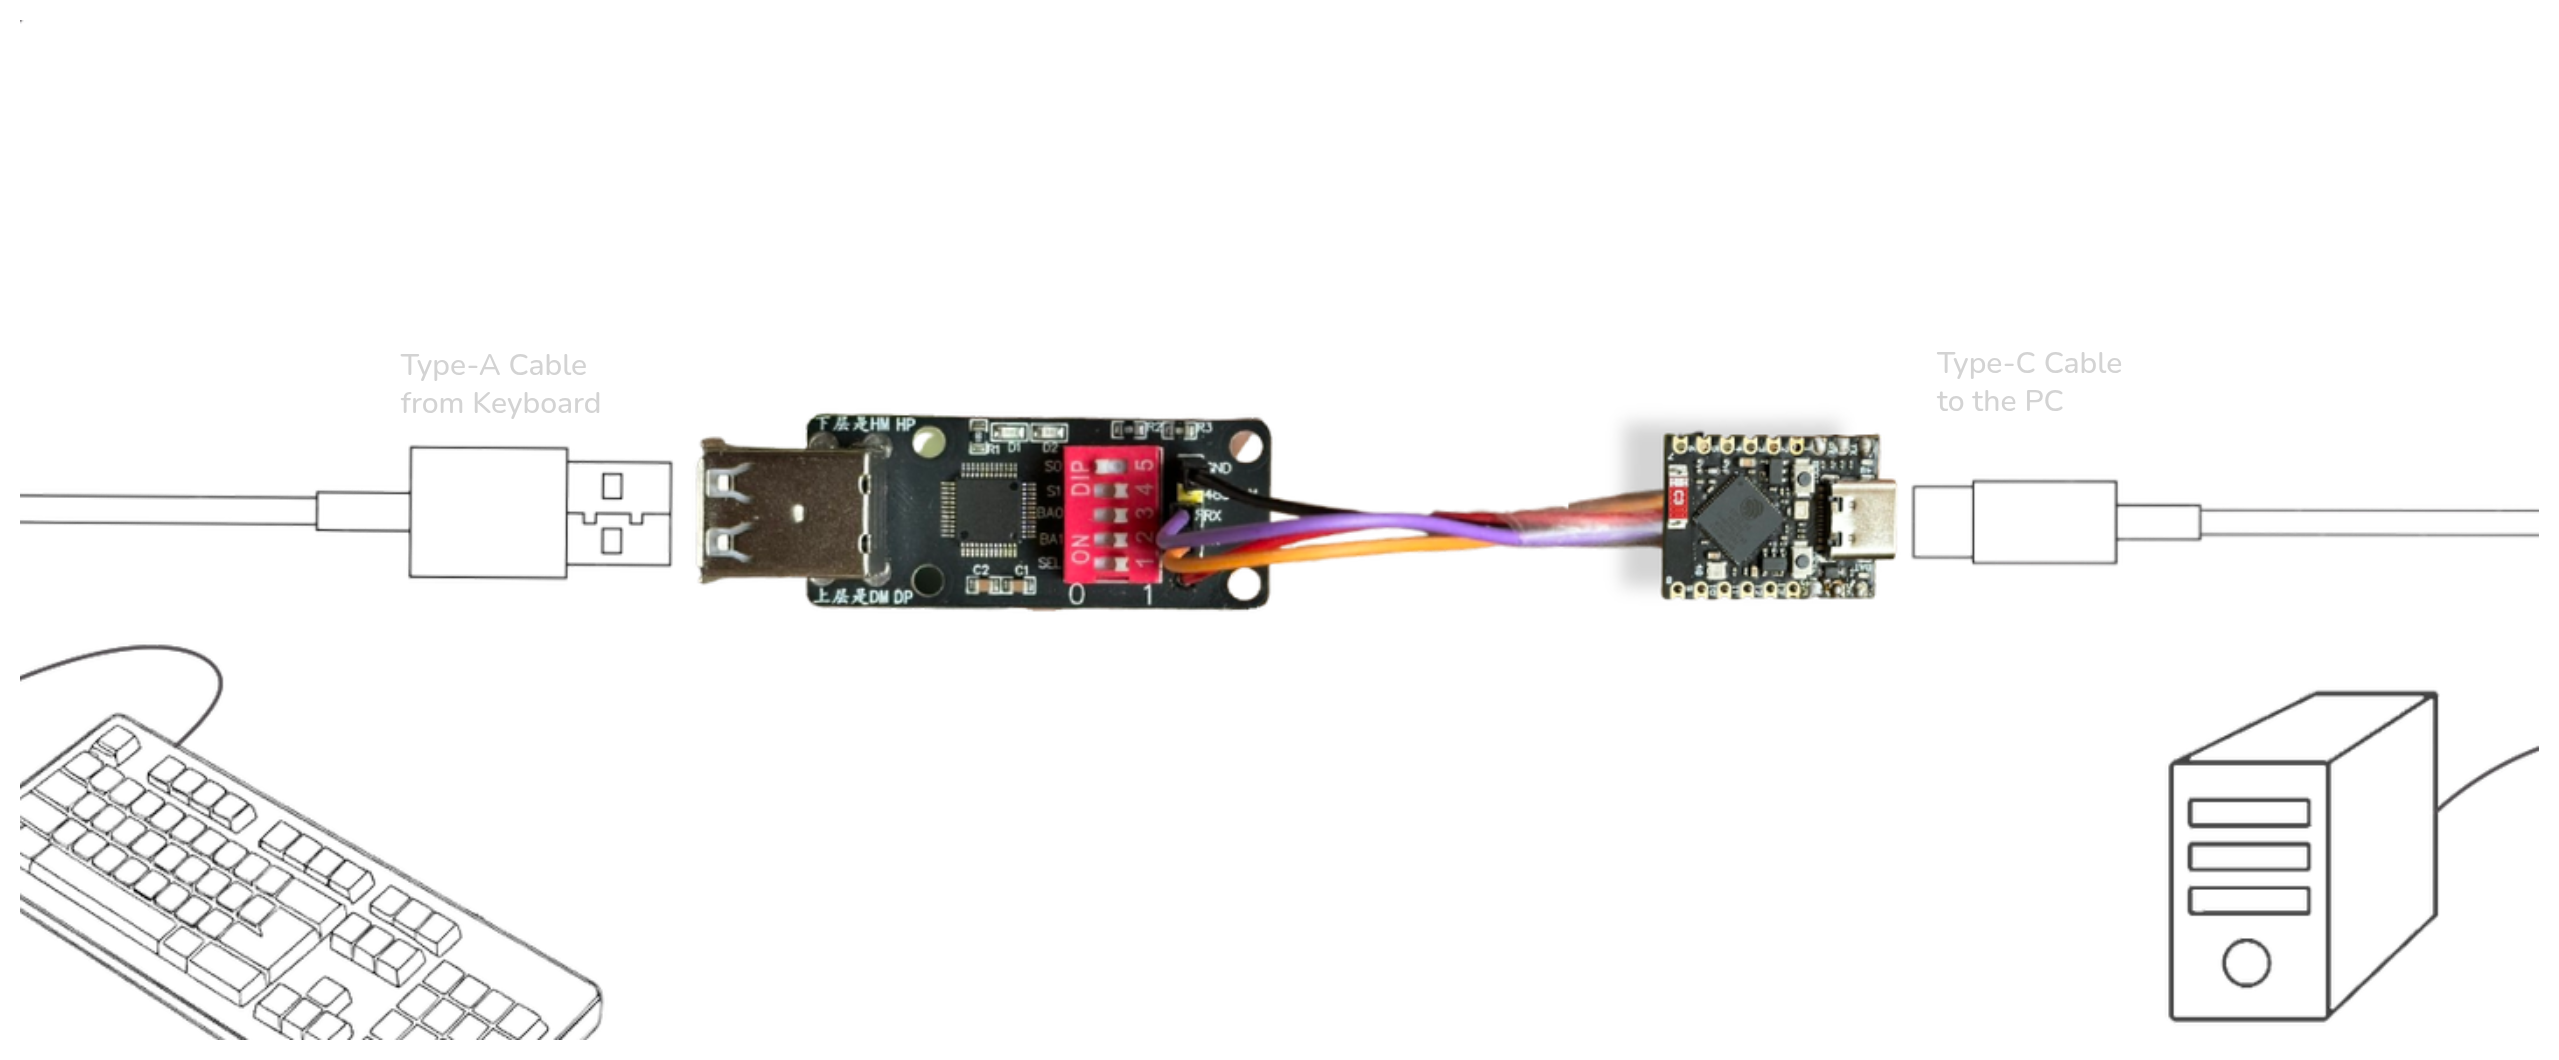 itsmmdoha/ducklogger
一个基于ESP32-S3的USB键盘记录器,支持WiFi,易于DIY,使用广泛可用的硬件。
 arsbr/veritensor
面向AI工件与RAG防火墙的防病毒工具。一款静态分析工具,扫描模型与笔记本中的远程代码执行(RCE)风险,扫描数据集与RAG文档中的数据投毒、个人身份信息(PII)及提示注入。保护您的AI供应链安全。
 withsecurelabs/garbageman
GarbageMan 是一套通过堆分析来解析 .NET 二进制文件的工具集。
 fsecurelabs/n1qlmap
该工具通过利用 N1QL 注入漏洞,从 Couchbase 数据库中窃取数据。
 ceramicskate0/sharpexchange
基于 MS 文档与 MS Exchange 交互的 C# 工具
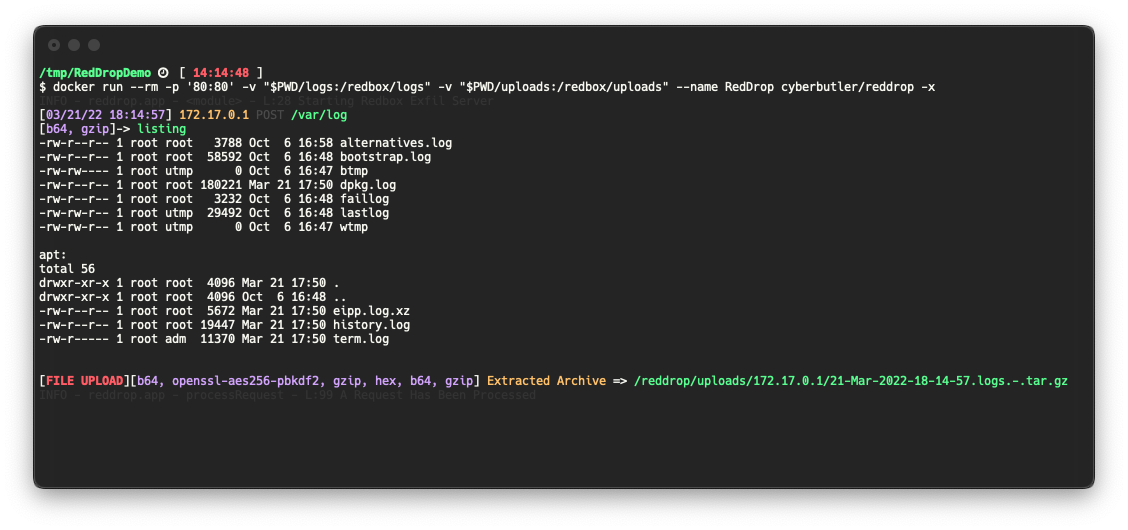 cyberbutler/reddrop
Python Flask Web 服务器,用于捕获、处理和记录编码/加密的有效载荷及 tar 归档文件,专为渗透测试人员和红队成员设计,作为 C2 外泄端点。
 kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
对 DarkTortilla RAT 的逆向工程分析,这是一种复杂的恶意软件,可窃取信用卡数据、解密浏览器密码,并通过 Telegram、SMTP 和 FTP 进行数据外泄。
 albertrg99/redditosint
按用户名进行 Reddit OSINT。发现已索引的帖子、评论、已删除和实时内容、活动模式、暴露的标识符以及总体暴露评分。
 icyguider/newpowerdns
由 @domchell 对 PowerDNS 的更新版本。增加了通过 DNS A 记录进行传输的支持,以及一些其他实用的功能。
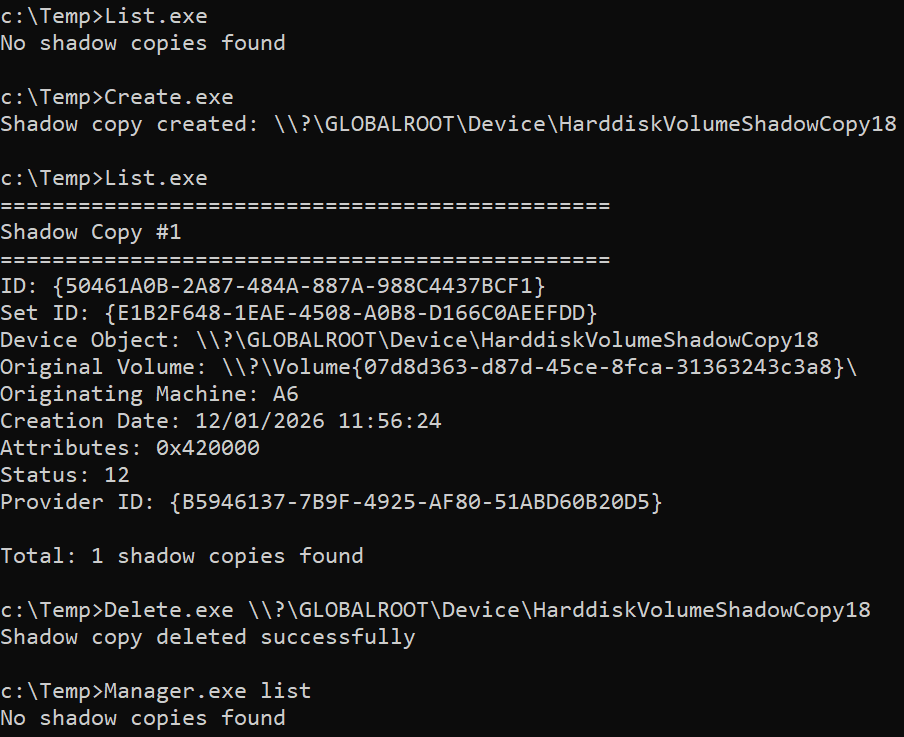 ricardojoserf/w11_shadow_copies
使用 C#、C++、Crystal 或 Python 通过 VSS API 管理卷影副本。适用于 Windows 11。
 karlvbiron/mad-cat
MAD-CAT(喵攻击数据损坏自动化工具)是一款综合性安全工具,旨在模拟针对多种数据库系统的数据损坏攻击。该工具支持单目标攻击和基于CSV的批量攻击活动,同时支持凭据攻击和非凭据攻击场景。