#1
 0x48piraj/incarcero
Incarcero 是一款无需任何用户交互即可创建预配置了恶意软件分析工具和安全设置的虚拟机(VM)的工具,专为恶意软件分析量身定制。
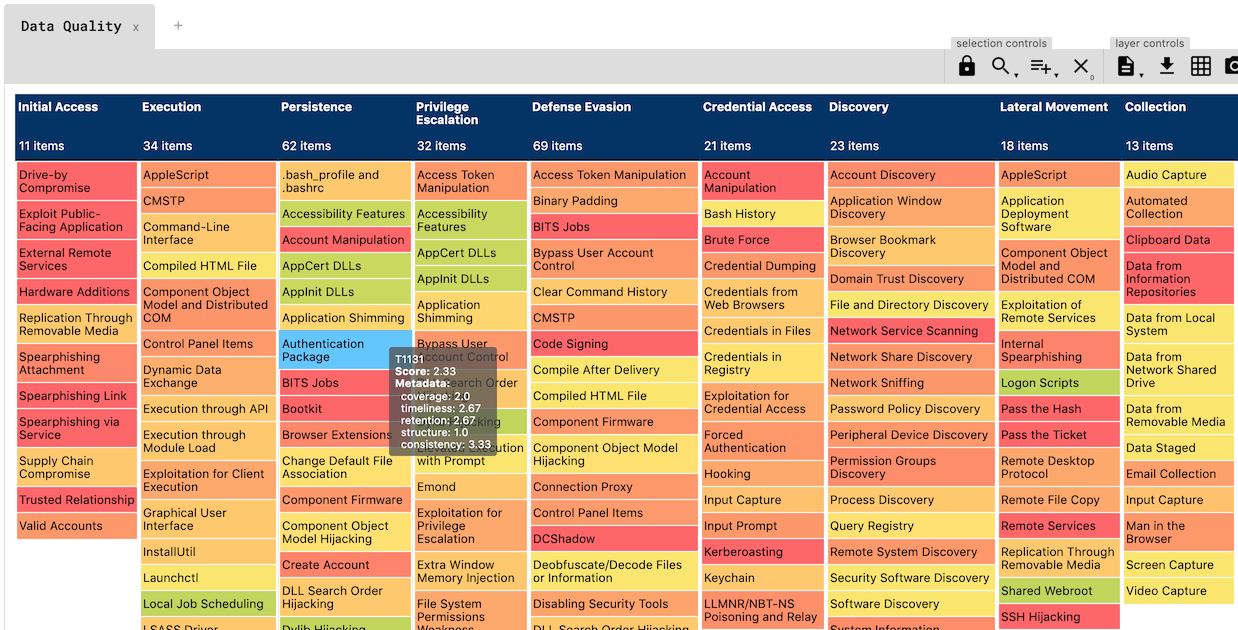 hxnoyd/ossem-power-up
一个基于优秀的OSSEM构建的数据质量评估工具。
 opensourcemalware/polinrider
关于朝鲜关联的PolinRider供应链攻击的技术档案,记录了混淆的JS载荷注入、Git历史操纵、C2基础设施以及针对1,951个被入侵仓库的修复指南。
 rdomanski/exploits_and_advisories
收录我所[共同]发现或[共同]撰写的公开漏洞利用、漏洞和安全公告的仓库。
 infostealers-stats/data-breach
一个持续更新的资源库,收录了来自全球各地已确认的数据泄露事件。每个条目包含泄露事件名称(通常与受影响的组织对应)以及事件发生的日期。
 t3l3m3try/threat_hunting
一些对蓝队有用的威胁狩猎查询

 ekitji/siem
精选的 SIEM 查询与技术,用于主动发现 Windows 权限提升、错误配置的 ACL、服务、计划任务和易受攻击的驱动程序。

 therealdreg/masm32-kernel-programming
masm32 内核编程、驱动程序、教程、示例和工具(致谢 Four-F)
 justinltodd/security-interview-questions
精选的信息安全面试准备资料,包含涵盖核心原则、审计、访问控制和安全架构的问答,以及学习资源链接。
 eclypsium/boothole
针对BootHole漏洞(CVE-2020-10713)的检测脚本和缓解资源,包括用于审计EFI系统分区中已撤销签名可执行文件的PowerShell和Bash工具。
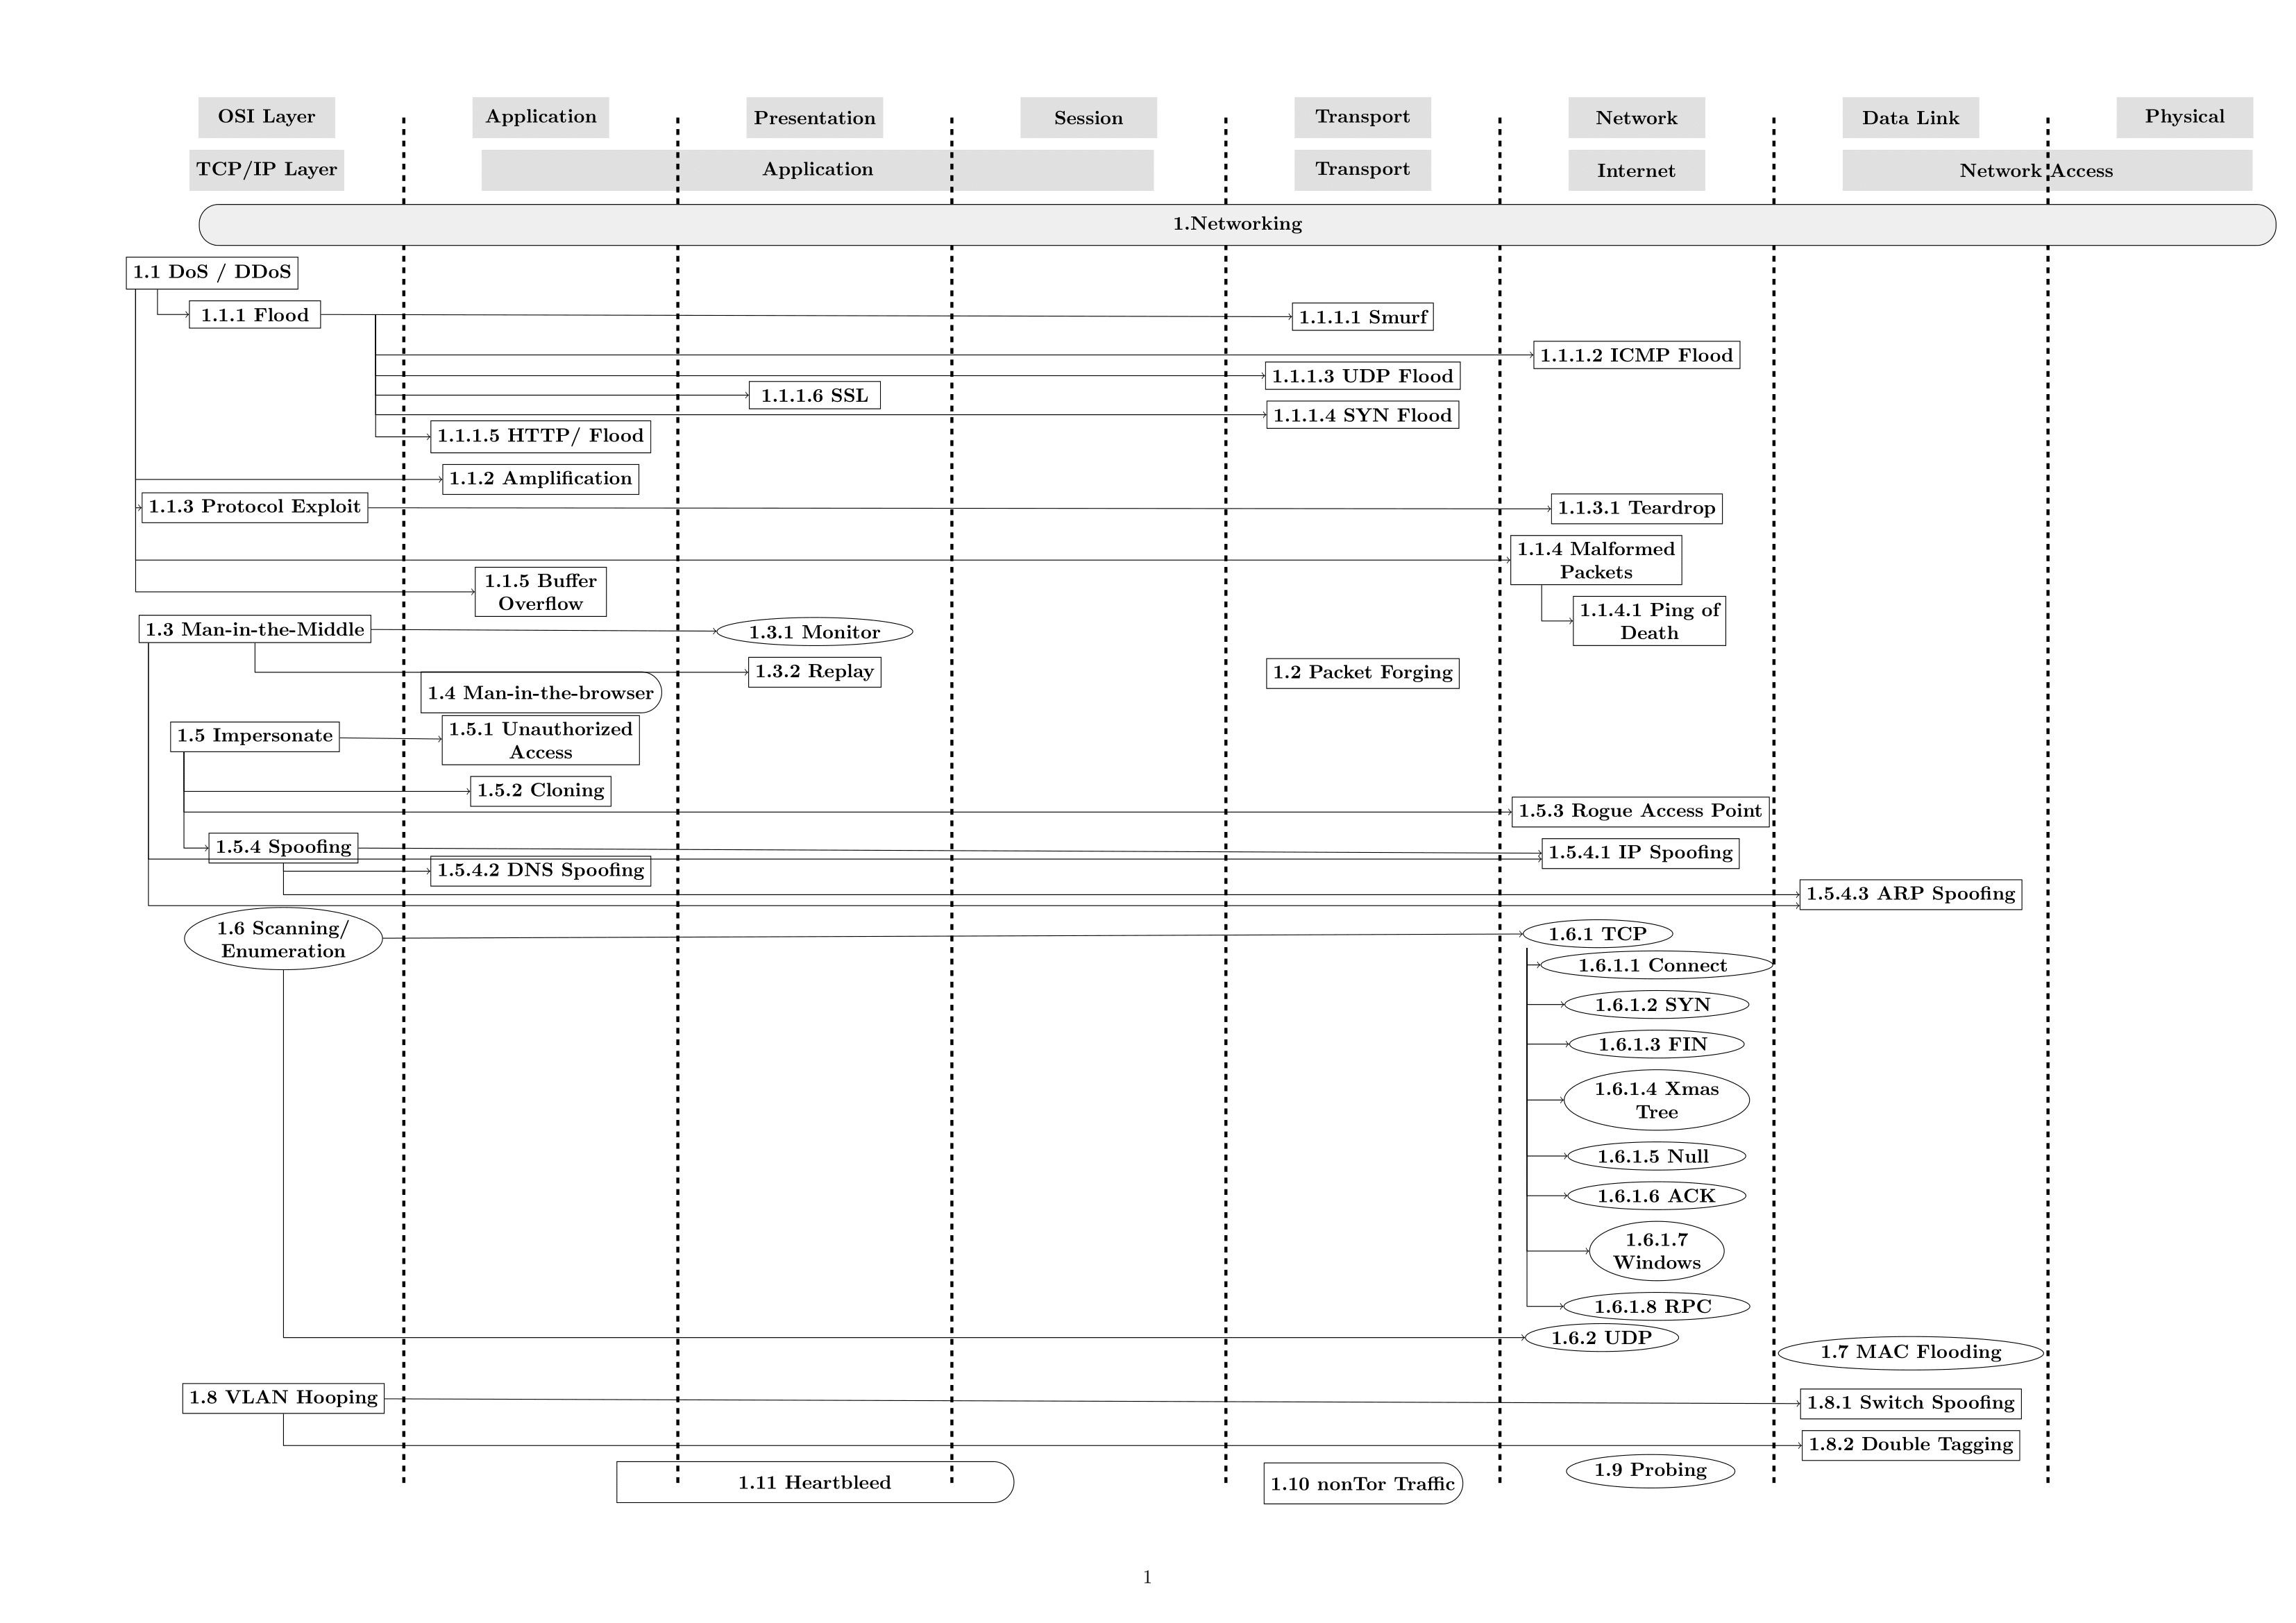 abertaymachinelearninggroup/network-threats-taxonomy
基于机器学习的入侵检测系统由于缺乏准确代表网络流量及其相关威胁的数据集而难以评估。在本项目中,我们试图通过提出两个分类体系来解决这个问题。
 psiinon/open-source-llm-scanners
精选的开源LLM安全扫描器和Web应用扫描器列表,按星标排序,用于发现AI应用中的漏洞。
 bohops/dynamicdotnet
一个收录了各种利用 .NET 动态战术(tradecraft)的代码片段集合。
 dodo-sec/malware-analysis
精心整理的深度恶意软件分析文章合集,为安全研究人员、逆向工程师和事件响应人员提供参考。
 pchaigno/dga-collection
已知域名生成算法的集合