#1
 gobysec/weblogic
WebLogic 漏洞利用从入门到精通。
 k0keoyo/my_vulnerabilities
作者所报告漏洞的概念验证(PoC)利用代码集合,展示了漏洞利用技术与漏洞分析方法。
 cado-security/dfir_resources_revil_kaseya
面向应对REvil勒索软件Kaseya供应链攻击的DFIR专业人员的资源
 bi7s/cves
包含与常见漏洞和披露(CVE)相关的数据和工具的仓库,用于漏洞分析与威胁情报。
 elastic/labs-releases
Elastic Security Labs 发布
 cronup/malware-iocs
收集并整理恶意软件失陷指标(IOC),用于快速威胁检测、事件响应和可操作情报共享。
 adulau/the-art-of-pivoting
转向的艺术——情报分析师在复杂世界中发掘新关系的技术
 strangerealintel/orion
一个持续更新的 YARA 规则库,用于监控来自文章、事件响应等途径的新旧威胁……
 ghostwolflab/ai_security_top
一个结构化知识库,涵盖AI安全基础、威胁建模、红队攻击技术和蓝队防御,包括LLM安全、对抗性机器学习和深度伪造对策。
 tyranid/infosec-presentations
我之前进行过的信息安全演讲的仓库。
 zephrfish/azureattackkit
用于攻击环境的 Azure 工具下载合集 + 快速提示及其他实用信息
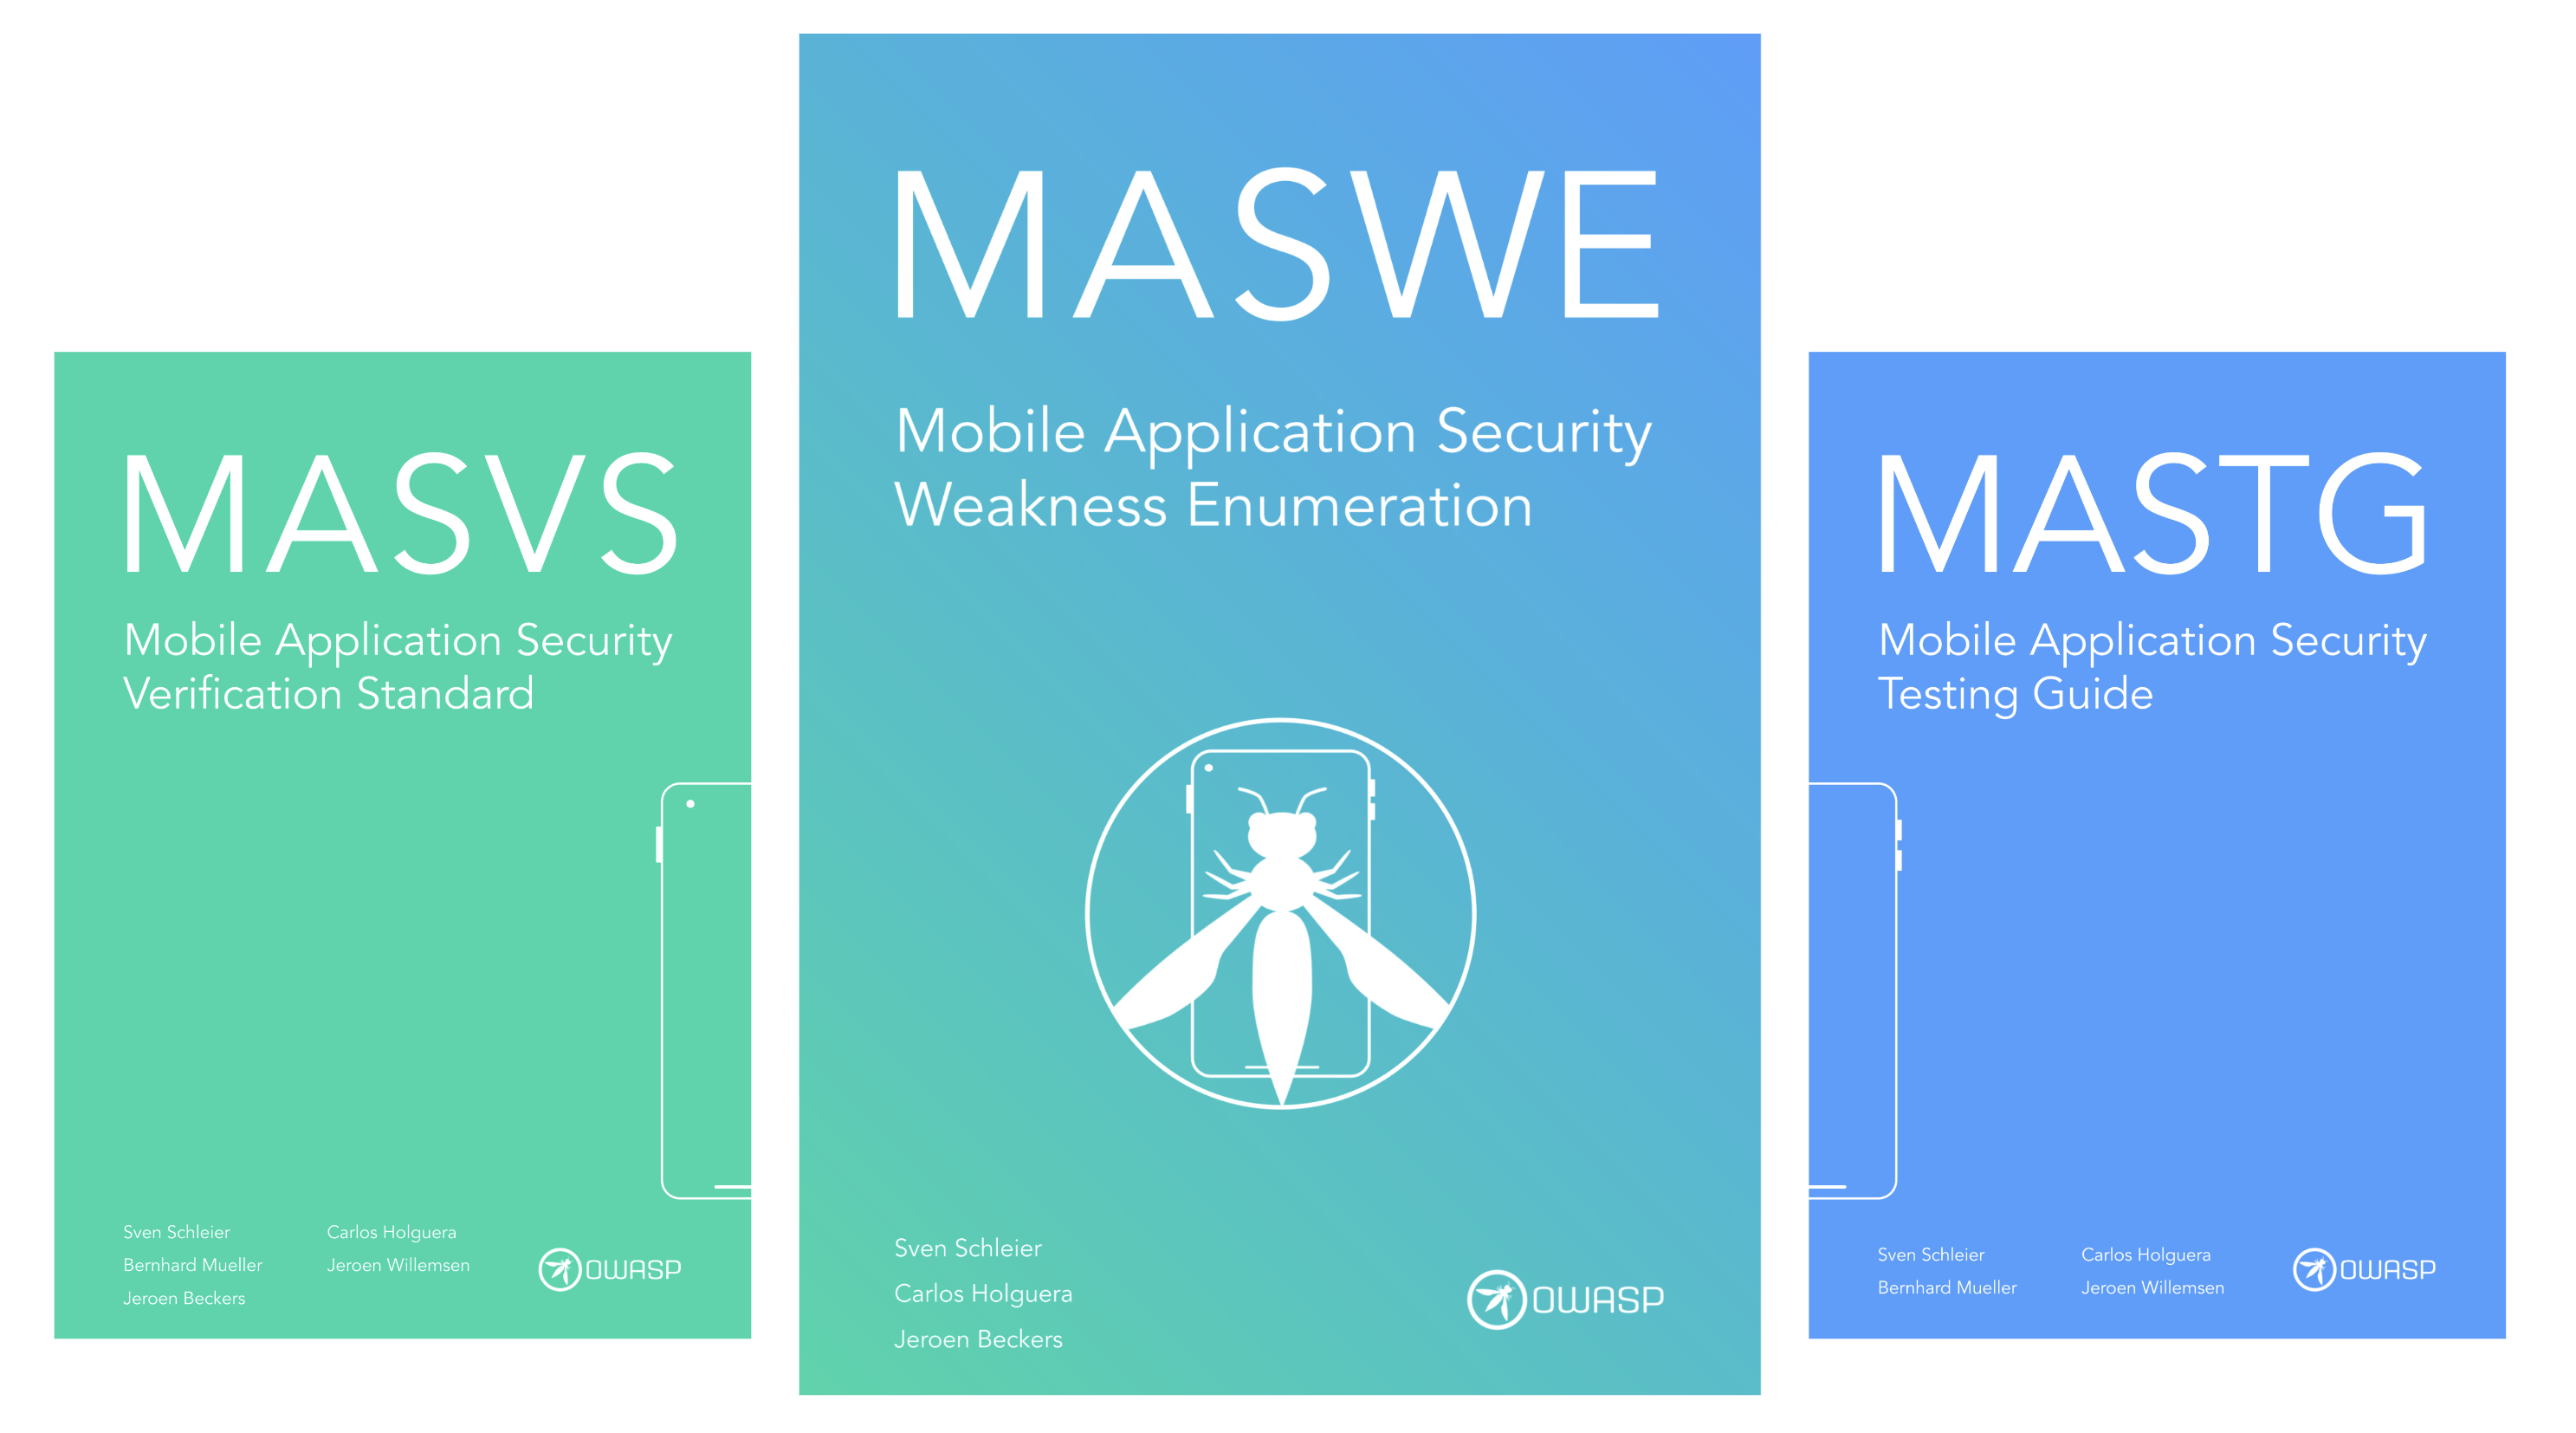 owasp/maswe
OWASP 对移动应用中常见安全与隐私弱点的枚举,作为衔接 MASVS 验证标准与 MASTG 测试指南的参考。
 hiepler/euconform
EU AI Act Compliance Tool - Risk classification and bias testing
 0x48piraj/incarcero
Incarcero 是一款无需任何用户交互即可创建预配置了恶意软件分析工具和安全设置的虚拟机(VM)的工具,专为恶意软件分析量身定制。